


Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Kali Linux представила первый важный апдейт 2025 года — Kali Linux 2025.1a. В этот раз разработчики сосредоточились на обновлениях системы, добавили новый инструмент, освежили темы рабочего стола и внесли изменения в интерфейс.

Изначально планировался релиз Kali Linux под номером 2025.1, однако из-за обнаруженной в последнюю минуту ошибки разработчикам пришлось оперативно исправить её и выпустить обновлённую версию 2025.1a.

Сразу хочется отметить новый инструмент:

  • hoaxshell — генератор и обработчик пейлоадов reverse shell для Windows, использующий протокол HTTP(S) для установления соединения.

Кроме того, в Kali обновили ядро системы до версии 6.12.

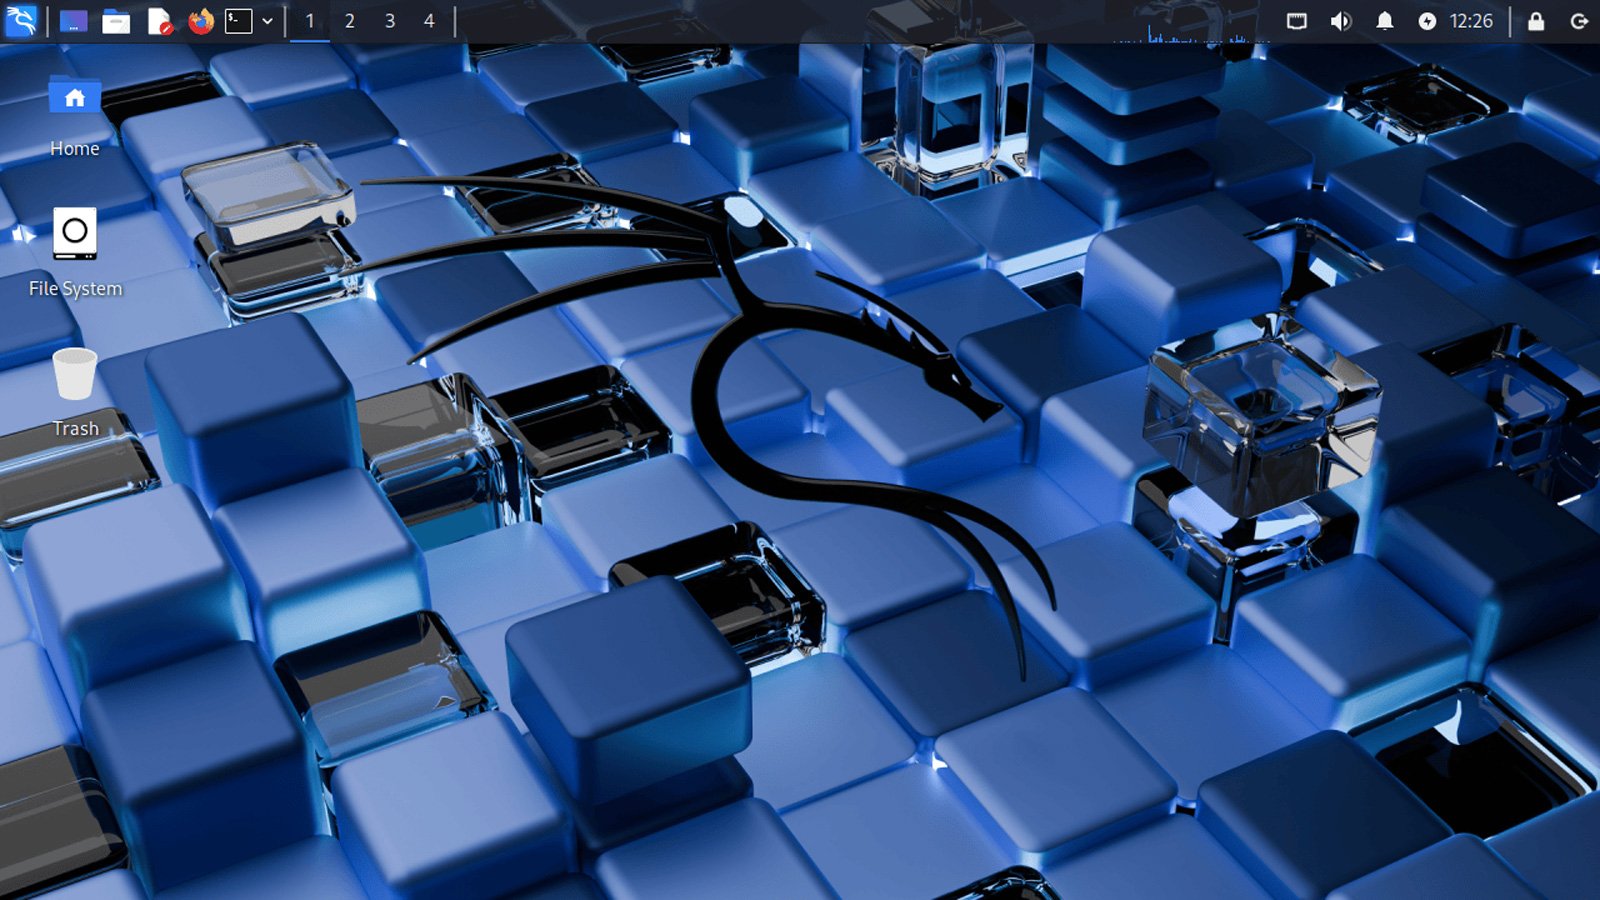
По традиции первая версия года получила визуальное обновление, включающее новые обои, изменённый загрузочный экран и доработанный интерфейс входа в систему.

«Как и в случае с предыдущими релизами, наша первая версия в этом году сопровождается обновлением темы, что позволяет интерфейсу оставаться современным», — говорится в официальном сообщении Kali Linux 2025.1a.

Обновление коснулось как стандартной версии Kali, так и Kali Purple. Всего представили пять новых обоев и три дополнительных фона в пакете Community Wallpapers.


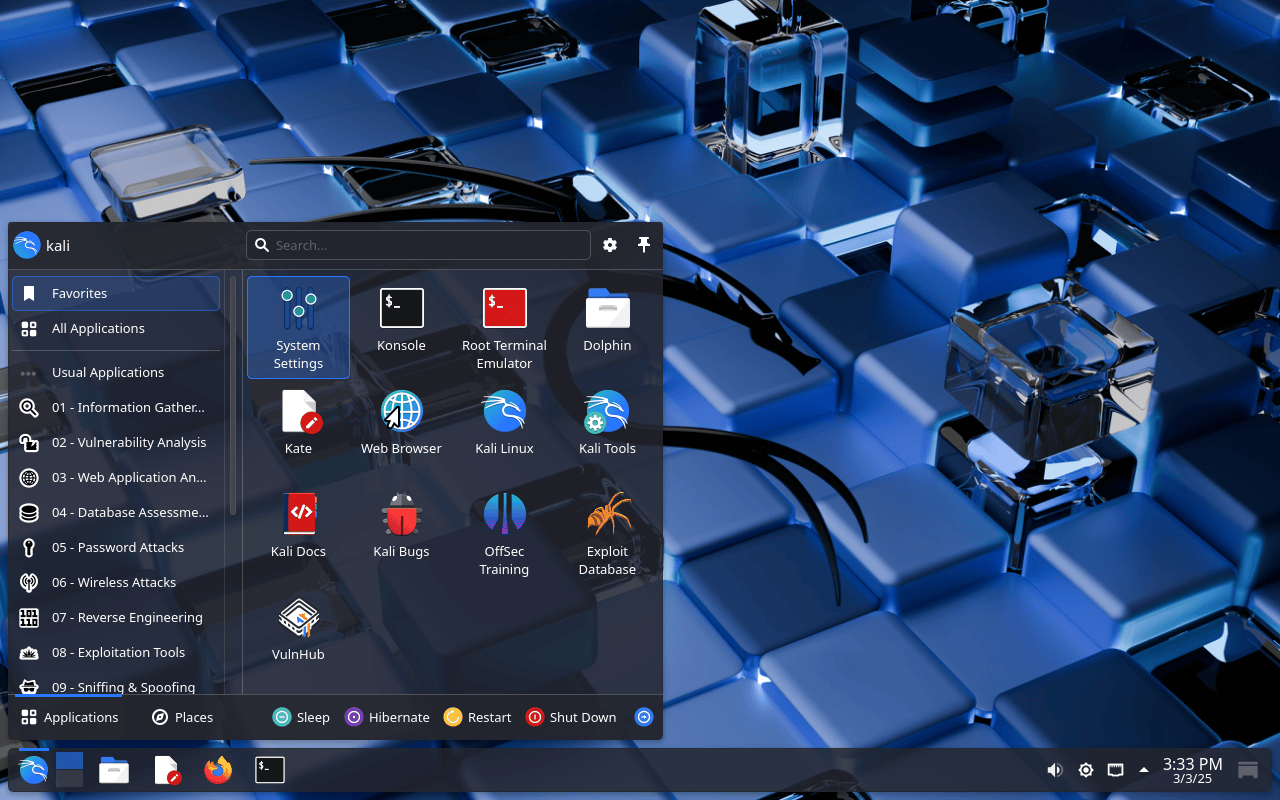
В версии 2025.1a обновили и рабочий стол, включая установку Plasma 6.2 и Xfce 4.20. Среди нововведений KDE особенно выделяются плавающие панели (Floating Panels).


Разработчики также добавили новые комбинации клавиш для более удобной навигации по рабочему столу.

Полный список изменений версии Kali Linux 2025.1a лежит на официальном сайте проекта.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru