


Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

В конце прошлого года эксперты «Лаборатории Касперского» обнаружили нового Windows-стилера и нарекли его Arcane — по логотипу, найденному в коде. Трояна раздавали на YouTube под видом читов для Minecraft и других популярных игр.

Описание рекламных роликов было выполнено на русском языке и содержало ссылку на вредоносный архив. Подобная схема распространения вредоносов на YouTube не нова, однако злоумышленники быстро дополнили ее загрузчиком собственной разработки — ArcanaLoader.

Анализ показал, что стилер Arcane создан на основе кодов, позаимствованных у других зловредов. Он умеет собирать системную информацию, получать списки запущенных процессов, делать скриншоты, воровать пароли к Wi-Fi и сохраненные данные из браузеров на основе Gecko и Chromium.

Регулярно обновляемого новобранца интересуют и другие приложения:

  • Outlook;
  • криптокошельки (10 имен);
  • VPN-клиенты;
  • мессенджеры (Skype, Discord, Telegram, Jabber и проч.);
  • сетевые клиенты и утилиты (ngrok, Playit, Cyberduck, FileZilla, DynDNS);
  • игровые клиенты и сервисы (Epic, Steam, Roblox, Battle.net, Minecraft и т. п.).

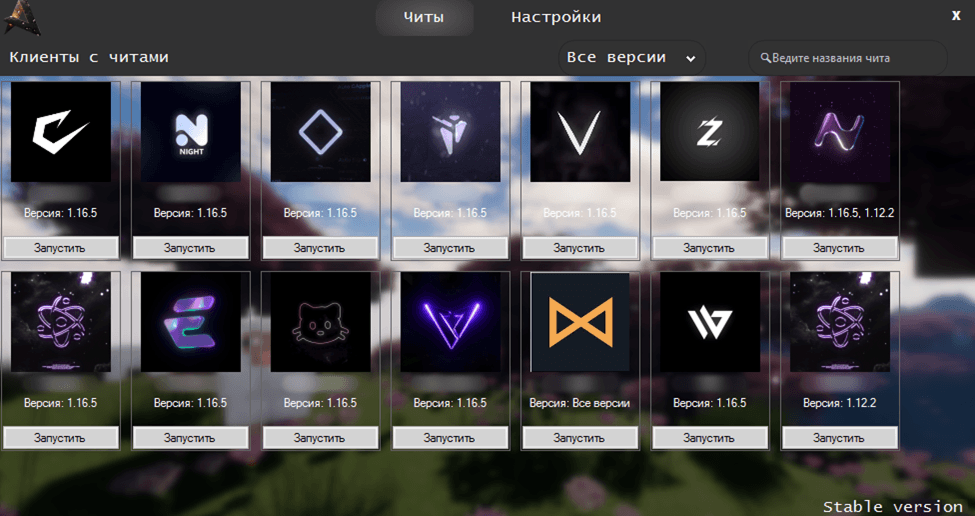
Вредонос ArcanaLoader рекламируется на YouTube как загрузчик с графическим интерфейсом, предназначенный для скачивания читов, кряков и прочего софта, популярного у геймеров. Он тоже выполнен в виде архива; для доставки обычно используется исполняемый файл, указанный ссылкой в описаниях видео.


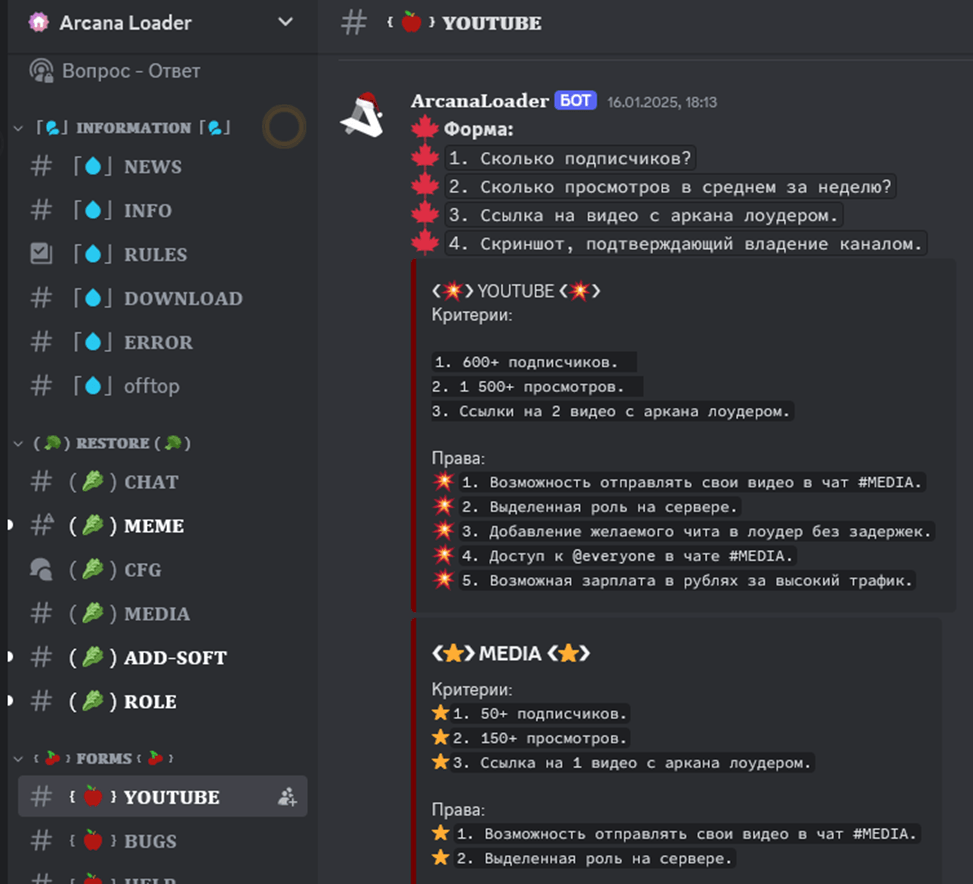
Злоумышленники также создали Discord-сервер с посвященными читам новостными каналами, поддержкой и ссылками для загрузки новых версий загрузчика. Весь обмен в сообществе происходит на русском языке.

В одном из Discord-каналов обнаружено объявление о поиске видеоблогеров для распространения рекламы ArcanaLoader:


Большинство пользователей (1000+), на устройствах которых были зафиксированы попытки заражения, проживают в России, Белоруссии или Казахстане.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru