


Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

В конце прошлого года эксперты «Лаборатории Касперского» обнаружили нового Windows-стилера и нарекли его Arcane — по логотипу, найденному в коде. Трояна раздавали на YouTube под видом читов для Minecraft и других популярных игр.

Описание рекламных роликов было выполнено на русском языке и содержало ссылку на вредоносный архив. Подобная схема распространения вредоносов на YouTube не нова, однако злоумышленники быстро дополнили ее загрузчиком собственной разработки — ArcanaLoader.

Анализ показал, что стилер Arcane создан на основе кодов, позаимствованных у других зловредов. Он умеет собирать системную информацию, получать списки запущенных процессов, делать скриншоты, воровать пароли к Wi-Fi и сохраненные данные из браузеров на основе Gecko и Chromium.

Регулярно обновляемого новобранца интересуют и другие приложения:

  • Outlook;
  • криптокошельки (10 имен);
  • VPN-клиенты;
  • мессенджеры (Skype, Discord, Telegram, Jabber и проч.);
  • сетевые клиенты и утилиты (ngrok, Playit, Cyberduck, FileZilla, DynDNS);
  • игровые клиенты и сервисы (Epic, Steam, Roblox, Battle.net, Minecraft и т. п.).

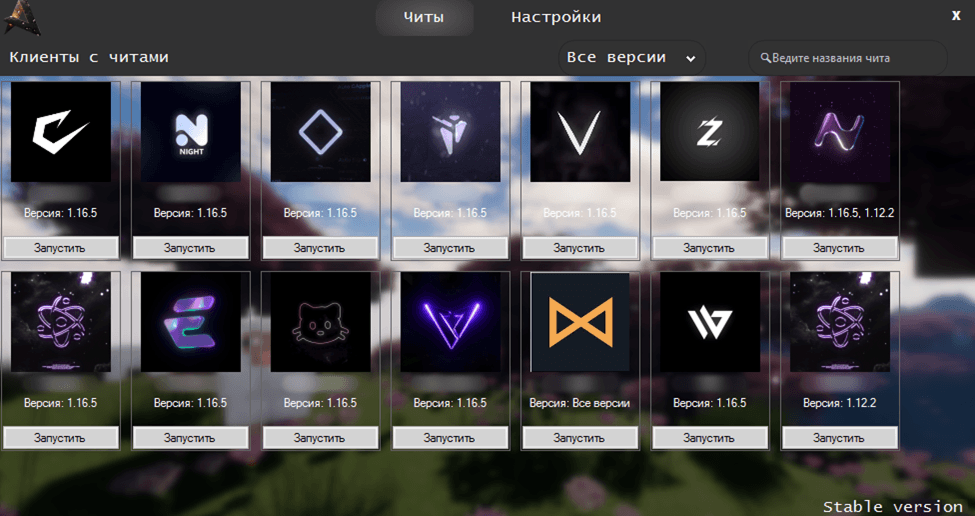
Вредонос ArcanaLoader рекламируется на YouTube как загрузчик с графическим интерфейсом, предназначенный для скачивания читов, кряков и прочего софта, популярного у геймеров. Он тоже выполнен в виде архива; для доставки обычно используется исполняемый файл, указанный ссылкой в описаниях видео.


Злоумышленники также создали Discord-сервер с посвященными читам новостными каналами, поддержкой и ссылками для загрузки новых версий загрузчика. Весь обмен в сообществе происходит на русском языке.

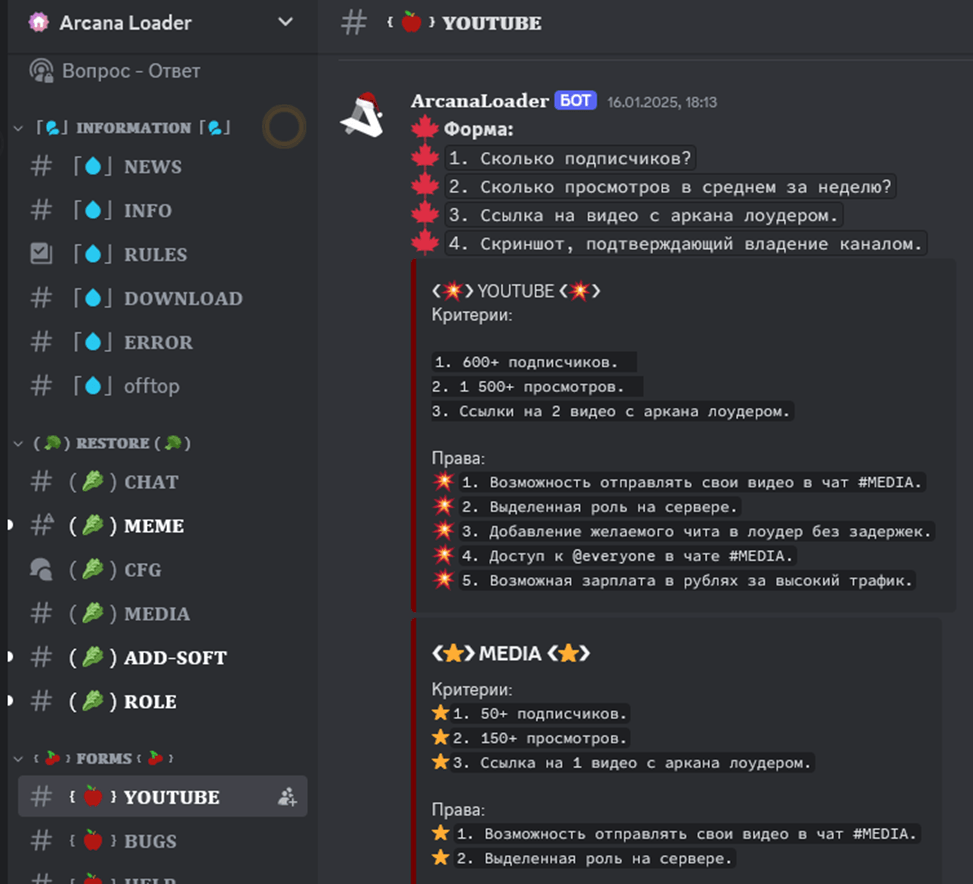
В одном из Discord-каналов обнаружено объявление о поиске видеоблогеров для распространения рекламы ArcanaLoader:


Большинство пользователей (1000+), на устройствах которых были зафиксированы попытки заражения, проживают в России, Белоруссии или Казахстане.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru