


Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

В конце прошлого года эксперты «Лаборатории Касперского» обнаружили нового Windows-стилера и нарекли его Arcane — по логотипу, найденному в коде. Трояна раздавали на YouTube под видом читов для Minecraft и других популярных игр.

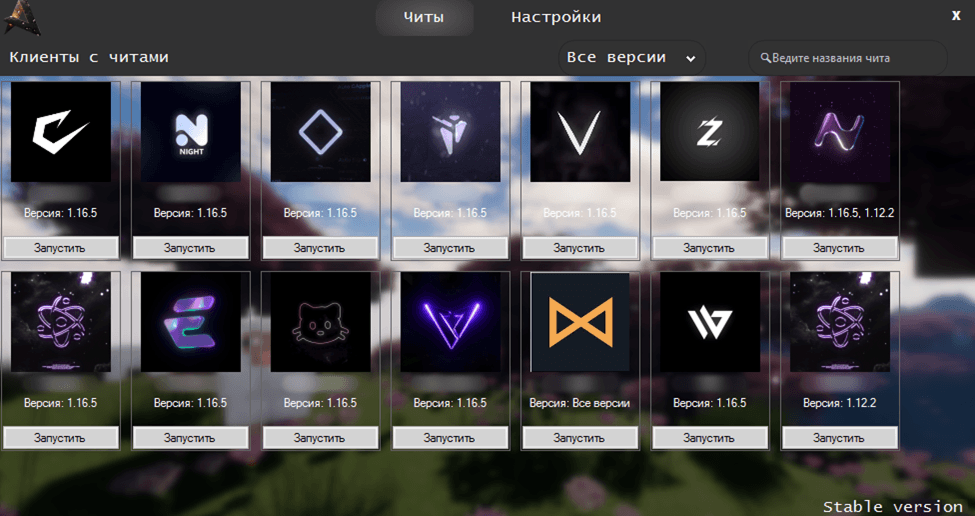
Описание рекламных роликов было выполнено на русском языке и содержало ссылку на вредоносный архив. Подобная схема распространения вредоносов на YouTube не нова, однако злоумышленники быстро дополнили ее загрузчиком собственной разработки — ArcanaLoader.

Анализ показал, что стилер Arcane создан на основе кодов, позаимствованных у других зловредов. Он умеет собирать системную информацию, получать списки запущенных процессов, делать скриншоты, воровать пароли к Wi-Fi и сохраненные данные из браузеров на основе Gecko и Chromium.

Регулярно обновляемого новобранца интересуют и другие приложения:

  • Outlook;
  • криптокошельки (10 имен);
  • VPN-клиенты;
  • мессенджеры (Skype, Discord, Telegram, Jabber и проч.);
  • сетевые клиенты и утилиты (ngrok, Playit, Cyberduck, FileZilla, DynDNS);
  • игровые клиенты и сервисы (Epic, Steam, Roblox, Battle.net, Minecraft и т. п.).

Вредонос ArcanaLoader рекламируется на YouTube как загрузчик с графическим интерфейсом, предназначенный для скачивания читов, кряков и прочего софта, популярного у геймеров. Он тоже выполнен в виде архива; для доставки обычно используется исполняемый файл, указанный ссылкой в описаниях видео.


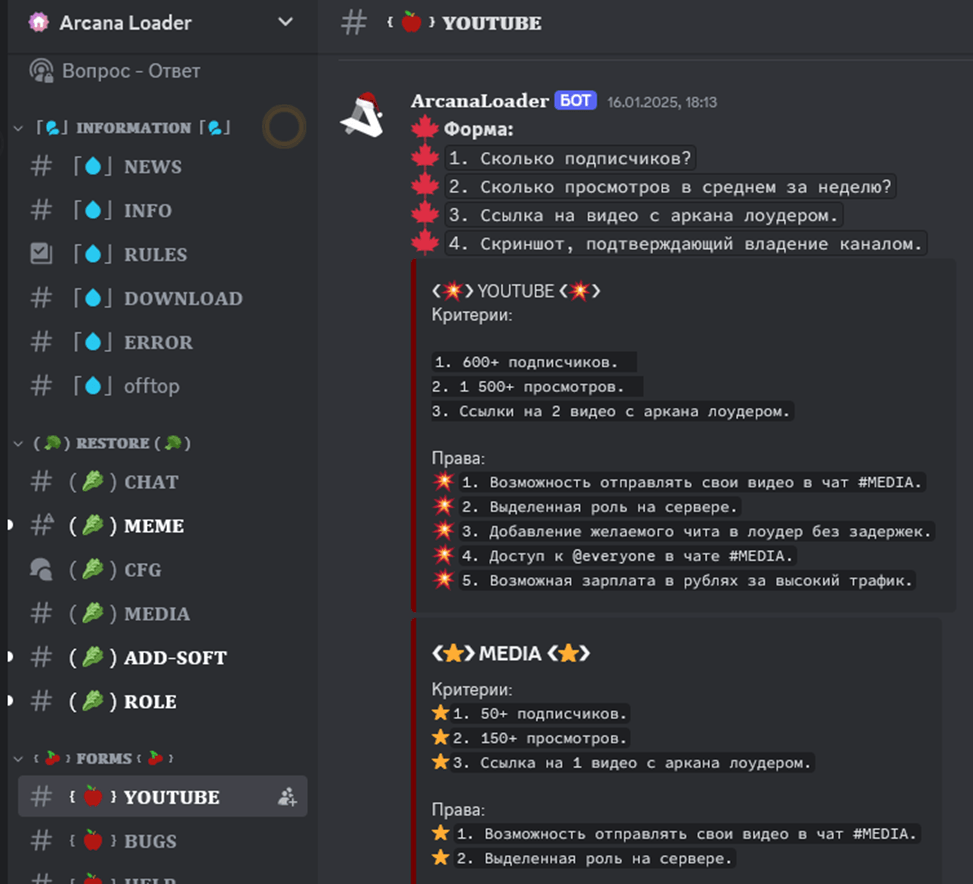
Злоумышленники также создали Discord-сервер с посвященными читам новостными каналами, поддержкой и ссылками для загрузки новых версий загрузчика. Весь обмен в сообществе происходит на русском языке.

В одном из Discord-каналов обнаружено объявление о поиске видеоблогеров для распространения рекламы ArcanaLoader:


Большинство пользователей (1000+), на устройствах которых были зафиксированы попытки заражения, проживают в России, Белоруссии или Казахстане.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru