


Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

Россиян на YouTube атакует новый стилер, выдаваемый за читы для Minecraft

В конце прошлого года эксперты «Лаборатории Касперского» обнаружили нового Windows-стилера и нарекли его Arcane — по логотипу, найденному в коде. Трояна раздавали на YouTube под видом читов для Minecraft и других популярных игр.

Описание рекламных роликов было выполнено на русском языке и содержало ссылку на вредоносный архив. Подобная схема распространения вредоносов на YouTube не нова, однако злоумышленники быстро дополнили ее загрузчиком собственной разработки — ArcanaLoader.

Анализ показал, что стилер Arcane создан на основе кодов, позаимствованных у других зловредов. Он умеет собирать системную информацию, получать списки запущенных процессов, делать скриншоты, воровать пароли к Wi-Fi и сохраненные данные из браузеров на основе Gecko и Chromium.

Регулярно обновляемого новобранца интересуют и другие приложения:

  • Outlook;
  • криптокошельки (10 имен);
  • VPN-клиенты;
  • мессенджеры (Skype, Discord, Telegram, Jabber и проч.);
  • сетевые клиенты и утилиты (ngrok, Playit, Cyberduck, FileZilla, DynDNS);
  • игровые клиенты и сервисы (Epic, Steam, Roblox, Battle.net, Minecraft и т. п.).

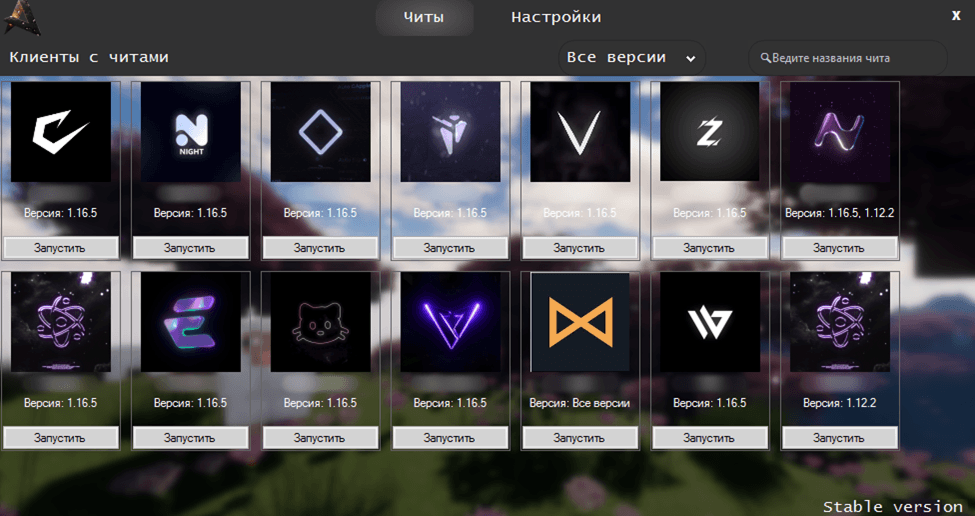
Вредонос ArcanaLoader рекламируется на YouTube как загрузчик с графическим интерфейсом, предназначенный для скачивания читов, кряков и прочего софта, популярного у геймеров. Он тоже выполнен в виде архива; для доставки обычно используется исполняемый файл, указанный ссылкой в описаниях видео.


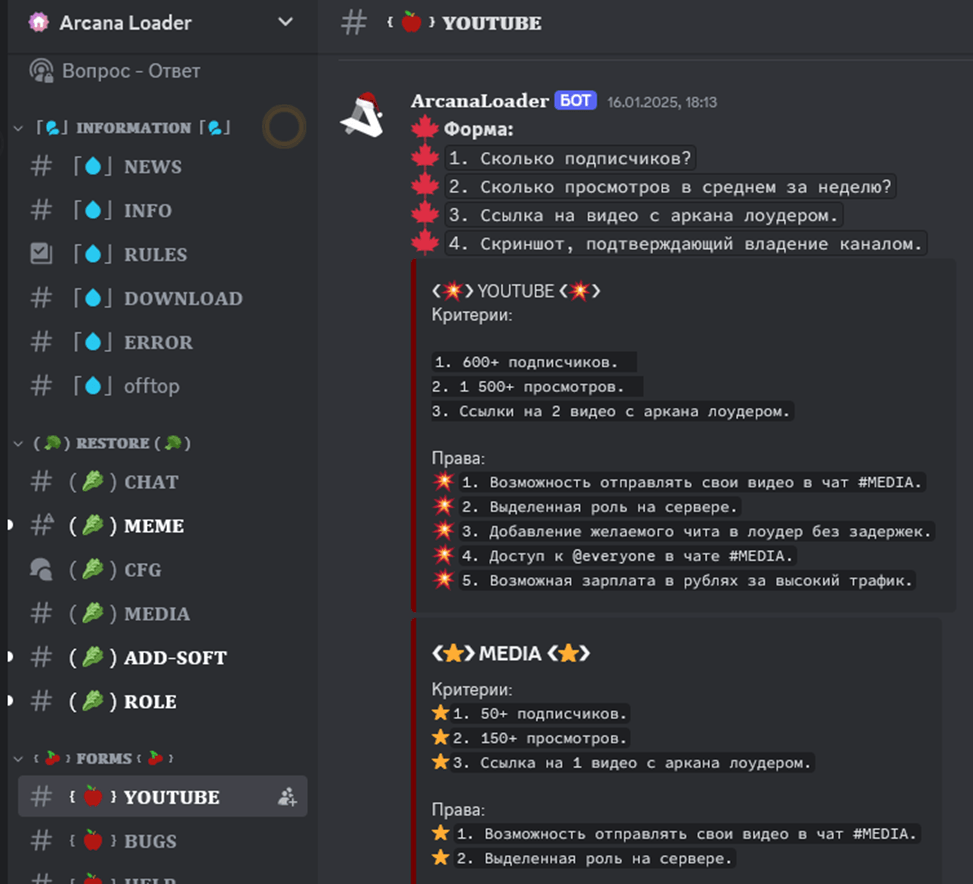
Злоумышленники также создали Discord-сервер с посвященными читам новостными каналами, поддержкой и ссылками для загрузки новых версий загрузчика. Весь обмен в сообществе происходит на русском языке.

В одном из Discord-каналов обнаружено объявление о поиске видеоблогеров для распространения рекламы ArcanaLoader:


Большинство пользователей (1000+), на устройствах которых были зафиксированы попытки заражения, проживают в России, Белоруссии или Казахстане.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru