


В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

Разработчики xml-crypto выпустили обновления, устранив две схожие критические уязвимости. Проблемы позволяют обойти верификацию подписи XML-данных и повысить привилегии в системе либо выдать себя за другого юзера.

Библиотека цифровой подписи и шифрования XML для Node.js пользуется большой популярностью. В репозитории npm на долю xml-crypto приходится свыше 1 млн загрузок в неделю, а за последние семь дней ее скачали почти 1,4 млн раз.

Уязвимости CVE-2025-29774 и CVE-2025-29775 (по 9,3 балла CVSS) разнятся лишь изменениями, которые требуется внести в валидное XML-сообщение для обхода механизмов аутентификации и авторизации в системах, использующих xml-crypto.

В первом случае факт эксплойта выдает присутствие множественных элементов <SignedInfo> в цифровой подписи (должен быть один):


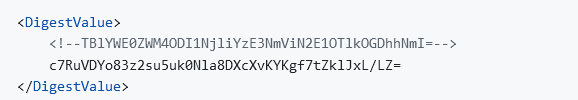
Признак компрометации через CVE-2025-29775 — присутствие комментариев в <DigestValue> (их не должно быть):


Патчи включены в состав сборки xml-crypto 6.0.1 и бэкпортом вышли в ветках 2.x и 3.x (выпуски 2.1.6 и 3.2.1 соответственно). Пользователям рекомендуется обновить криптобиблиотеку в кратчайшие сроки.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru