


В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

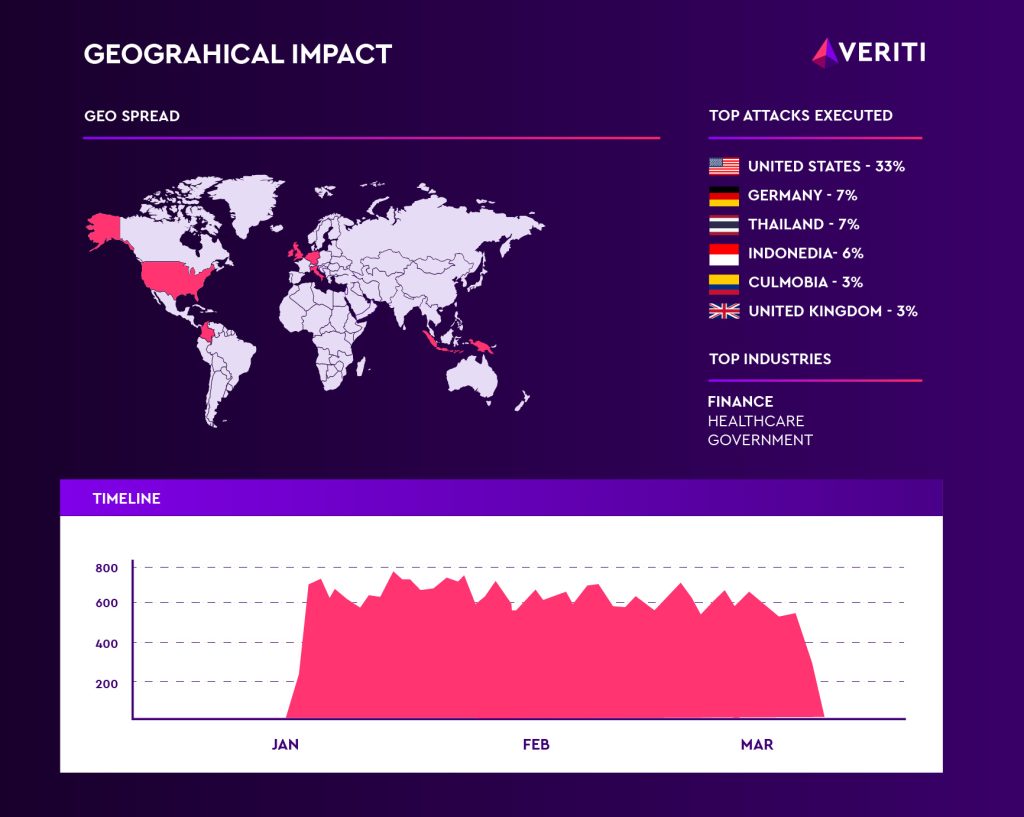
Исследователи из Veriti третий месяц фиксируют атаки на корпоративные сети с использованием SSRF-уязвимости, выявленной в инфраструктуре ChatGPT компании OpenAI. Временами число попыток эксплойта превышает 10 тыс. в неделю.

Больше прочих от атак страдают финансовые организации, полагающиеся на ИИ-сервисы и интеграцию соответствующих API. Успешный эксплойт грозит им утечками, несанкционированными транзакциями, штрафами регуляторов, потерей репутации и оттоком клиентуры.

Злоумышленники также уделяют большое внимание госсектору США.


Уязвимость подмены запросов на стороне сервера, о которой идет речь (CVE-2024-27564, 6,5 балла CVSS) позволяет внедрять вредоносные URL в пользовательский ввод. В итоге приложение начнет подавать несанкционированные запросы от имени юзера.

Эксплойт не требует аутентификации и, по данным Veriti, актуален для 35% проверенных организаций — из-за неадекватных настроек IPS, WAF, а также изначально допущенных ошибок в конфигурации межсетевых экранов.

Аналитики выявили полтора десятка IP-адресов с разной пропиской, принимающих участие в атаках. С одного из них было суммарно совершено 10 479 попыток эксплойта.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru