


Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Исследователь Йоханес Нугрохо выпустил бесплатный инструмент для расшифровки файлов, пострадавших от Linux-версии вымогателя Akira. Уникальность дешифратора заключается в использовании мощности графических процессоров (GPU) для восстановления ключей шифрования.

Изначально Нугрохо взялся за создание утилиты, чтобы помочь другу. Он предполагал, что задача займёт около недели, учитывая метод создания ключей шифрования в Akira.

Однако проект пришлось доводить до ума целых три недели, плюс он потребовал затрат на GPU-ресурсы в размере 1200 долларов США.

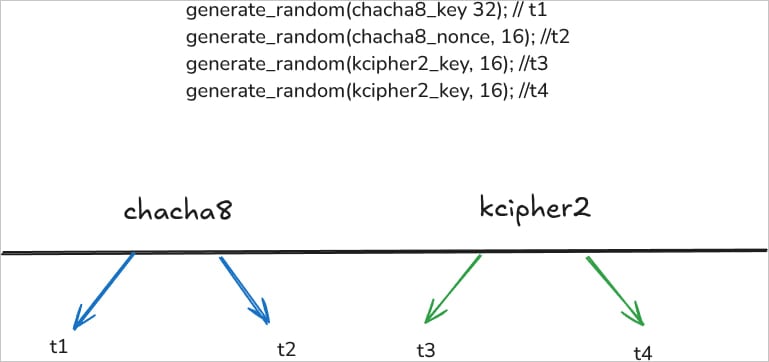
Особенность Akira заключается в использовании текущего времени с точностью до наносекунд в качестве сида для генерации уникальных ключей шифрования. Эти ключи дополнительно защищаются RSA-4096 и добавляются в конец каждого зашифрованного файла.


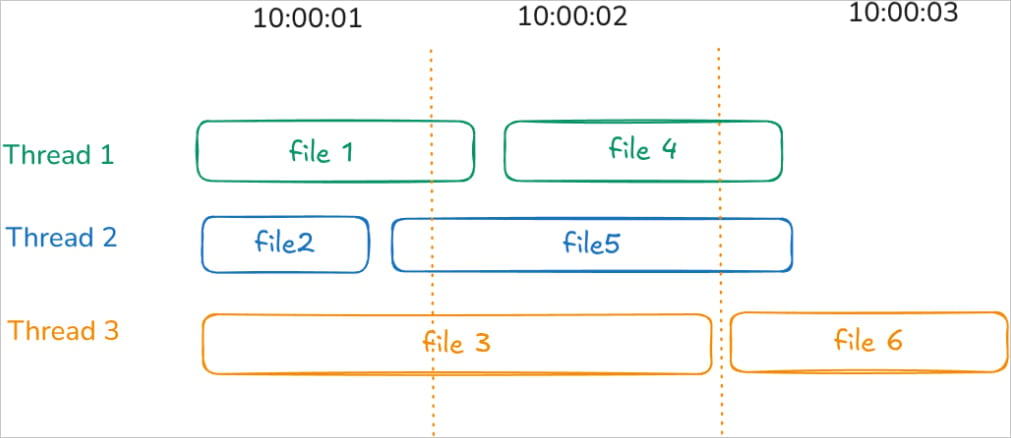
Поскольку вымогатель шифрует несколько файлов одновременно в многопоточном режиме, определить точную временную метку затруднительно. Изучив журналы событий и метаданные файлов, исследователь сузил диапазон поиска и применил мощные GPU-сервисы облачных платформ RunPod и Vast.ai.

Используя шестнадцать графических процессоров RTX 4090, ему удалось подобрать ключ примерно за 10 часов, хотя при большом объёме файлов процесс может занять несколько дней.


Дешифратор уже опубликован на GitHub с подробными инструкциями, однако автор напоминает пользователям о необходимости предварительного резервного копирования данных, поскольку неправильный ключ может привести к повреждению файлов.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru