


Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Исследователи обнаружили новую эксплойт-атаку «EvilLoader», нацеленную на пользователей Android и распространяемую через Telegram. Злоумышленники используют поддельные видеофайлы, чтобы обманом заставить пользователей скачать вредоносный код или раскрыть свой IP-адрес.

Эксплойт позволяет замаскировать расширение .htm внутри видеофайла. При открытии такого файла в Telegram пользователю показывается сообщение «приложение не может воспроизвести это видео» с предложением «попробовать открыть его в браузере».

Если пользователь соглашается, браузер перенаправляет его на внешний сайт с фейковой страницей Google Play, предлагающей загрузить злонамеренное приложение.

Этот метод позволяет киберпреступникам незаметно заразить устройства пользователей или отследить их IP-адрес.

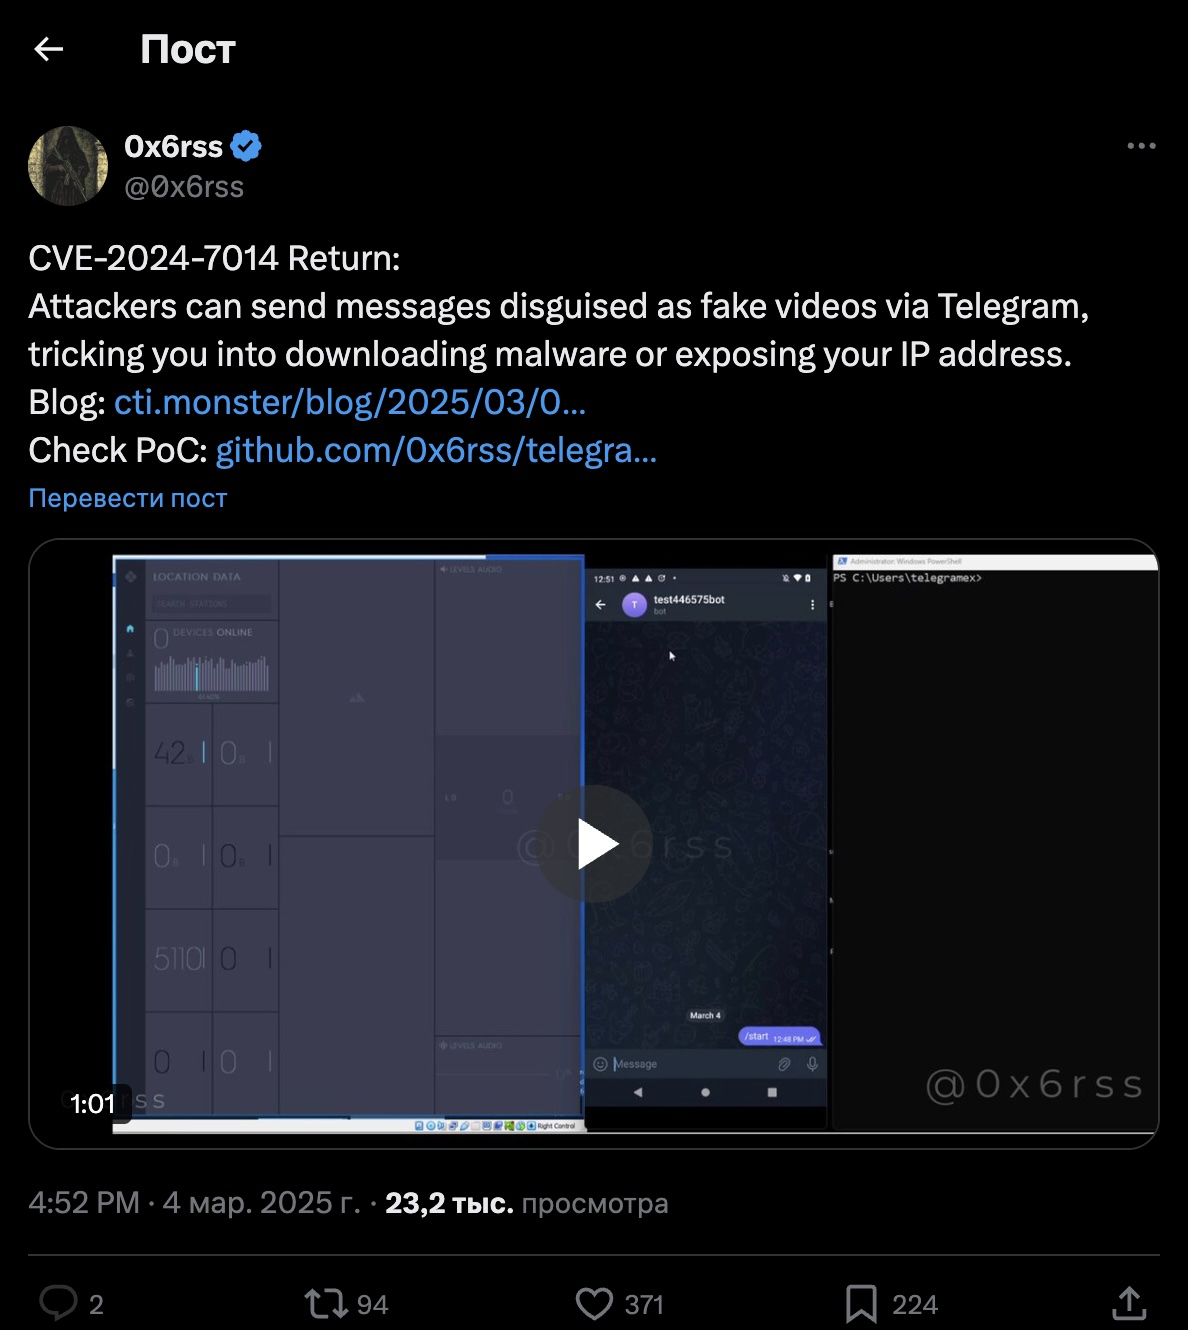
«EvilLoader» (CVE-2024-7014) является продолжением вектора атаки «EvilVideo», обнаруженного летом 2024 года (была оперативно устранена в Telegram). Однако новая брешь пока присутствует в актуальной версии Telegram для Android (v11.7.4).

По данным исследователя под ником 0x6rss, вредоносный код .htm появился на киберпреступных форумах еще 15 января 2025 года и продолжает активно продаваться.


На данный момент разработчики Telegram не выпустили патч, поэтому пользователям рекомендуется принять меры самостоятельно:

  1. Отключить установку неизвестных приложений через браузер:
    • Перейдите в Настройки Android → Приложения → Специальный доступ → Установка неизвестных приложений.
    • Выберите браузер по умолчанию.
    • Отключите опцию «Разрешить установку из этого источника».
  2. Не открывать подозрительные видеофайлы в Telegram, особенно если они требуют воспроизведения через браузер.
  3. Обновлять Telegram до последней доступной версии, чтобы минимизировать риски.

Напомним, в августе 2024 года основатель Telegram Павел Дуров был задержан во Франции по обвинению в недостаточных мерах борьбы с незаконной активностью на платформе. Впоследствии сервис обновил условия использования, добавив возможность передачи IP-адресов и номеров телефонов пользователей правоохранительным органам по запросу.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru