


Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Разработчики популярного архиватора WinRAR выпустили версию под номером 7.10. Интересным нововведением стала возможность тонкой настройки флагов Mark-of-the-Web в Windows при распаковке архивов. Разработчики также добавили тёмный режим.

В WinRAR 7.10 не обошли вниманием и производительность архиватора: софт теперь располагает более объёмными страницами памяти.

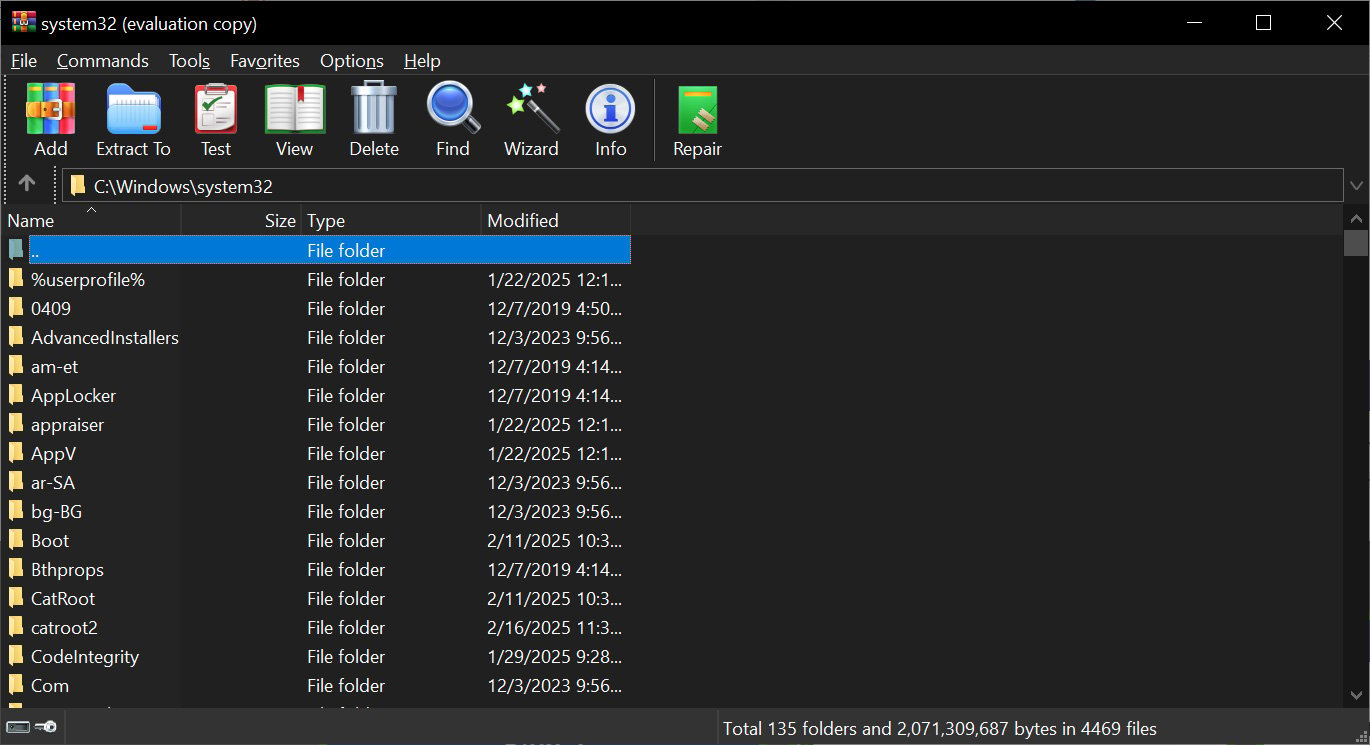
Что касается интерфейса, многих наверняка заинтересует обновлённый внешний вид. В частности, стала доступна долгожданная тёмная тема. Как это выглядит, можно посмотреть на скриншоте BleepingComputer:


Но самым важным нововведением, пожалуй, можно считать возможность удалять потенциально конфиденциальную информацию из альтернативного потока данных Mark of The Web.

В заметках к выпуску WinRAR 7.10 разработчики объясняют принцип новой функциональности:

«В настройках безопасности теперь есть параметр "Только значение зоны". Его задача — управлять полями, на которые будет распространяться метка Mark of the Web».

«Дополнительные поля вроде места загрузки и IP-адреса, конечно, могут быть полезны, если требуется определить источник файла, однако при этом они создают определённый риск для конфиденциальности».

Напомним, в прошлом году мы сообщали, что уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru