


Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

Защитные ИИ-фичи в Google Chrome стали доступны всем пользователям

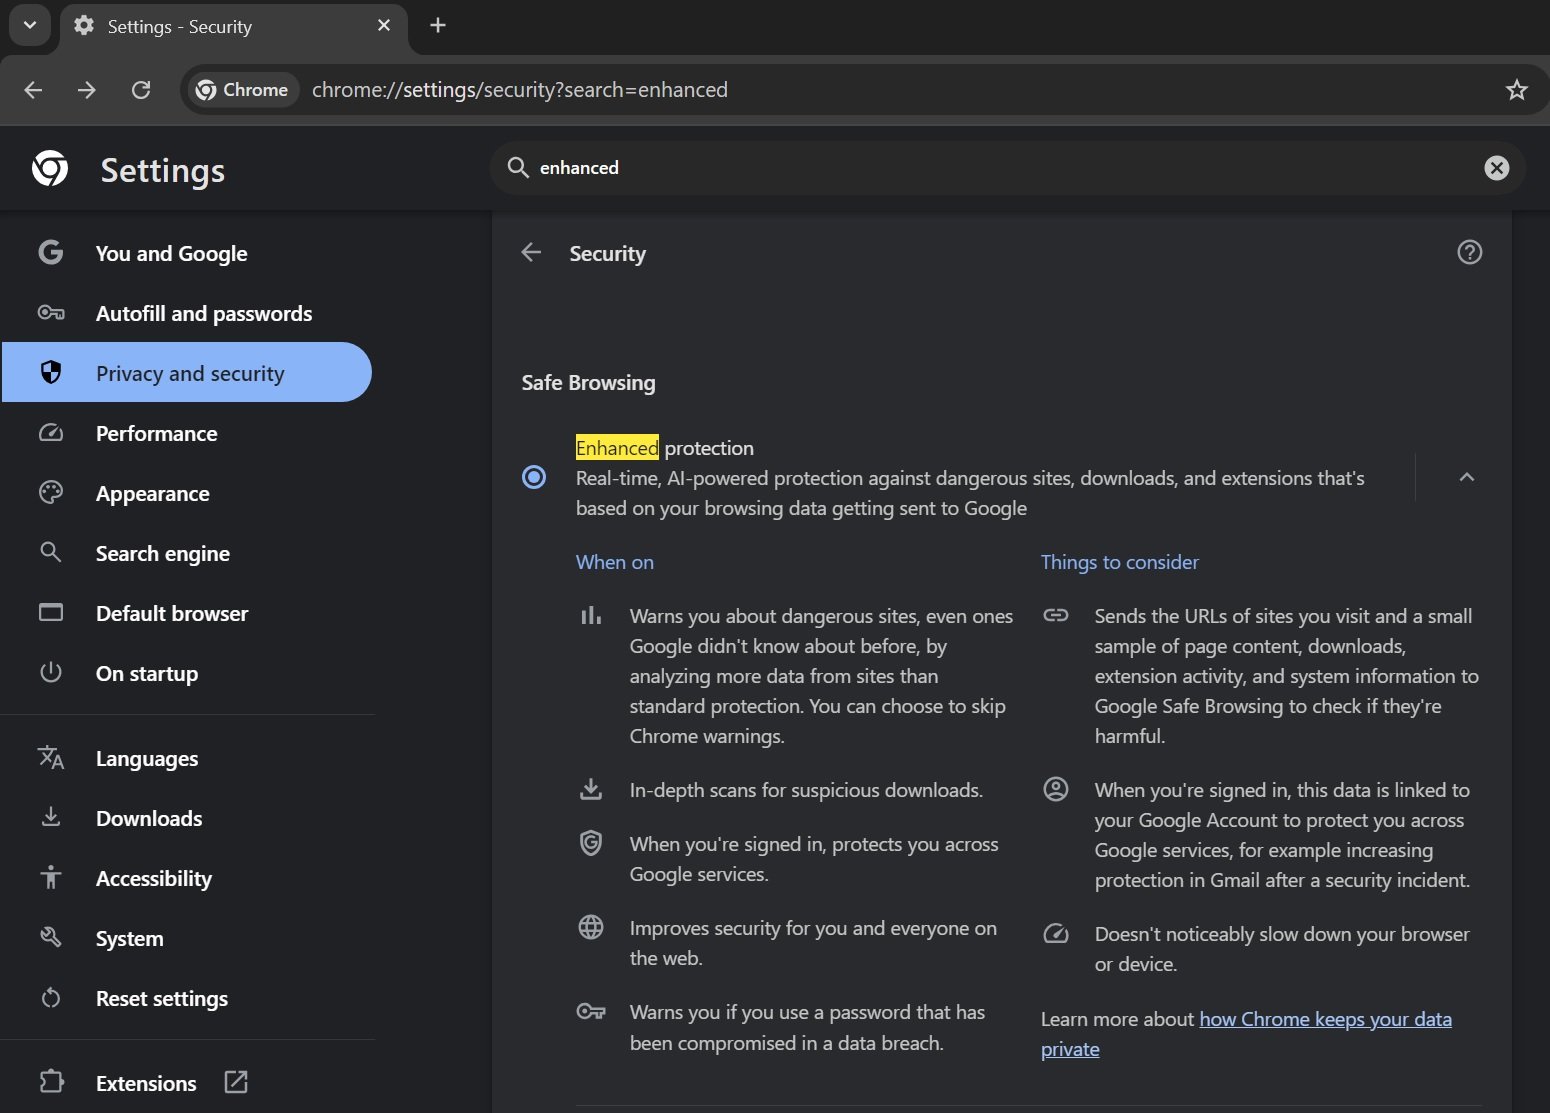
Защитная функциональность Enhanced Protection в Google Chrome теперь получила дополнительные ИИ-фичи, защищающие пользователей от опасных сайтов, расширений и загрузок в режиме реального времени.

О доработке Enhanced Protection по традиции сообщила Leo на платформе X. После трёх месяцев тестирования нововведение доступно в стабильном канале Chrome.

Enhanced Protection является частью защитного механизма Safe Browsing. Функциональность Safe Browsing — довольно древняя, её запустили аж в 2005 году. Изначально задача заключалась в защите пользователей от фишинга, однако позже возможности расширились до блокировки вредоносных доменов.


Пока не до конца ясно, чем именно будет отличатся ИИ-версия Enhanced Protection от предыдущей, однако известно, что Google будет использовать искусственный интеллект для отслеживания паттернов вредоносных сайтов.

Кроме того, новая фича будет проводить углублённый анализ скачиваемых файлов, что поможет защитить пользователей от загрузки вредоносных программ.

Само собой, надо учитывать, что при активном использовании Enhanced Protection данные веб-сёрфинга будут отправляться в Google.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru