


Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

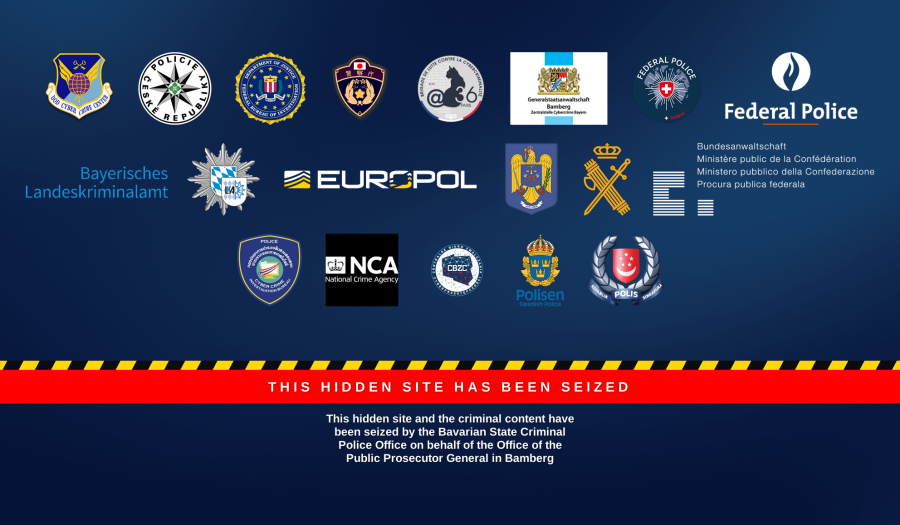
Тайские СМИ сообщили о четырех арестах по подозрению в проведении атак с использованием шифровальщика Phobos. Одновременно полиция Баварии заблокировала даркнет-сайт группировки 8base, которая тоже оперировала этим зловредом.

Таковы новые результаты международной операции Phobos Aetor, в которой принимают участие правоохранительные органы США, стран Западной Европы и Азии. По оценке американцев, от атак шифровальщика пострадали более 1000 организаций в разных регионах; суммарный ущерб достиг $16 миллионов.

Аресты в Таиланде произведены по просьбе властей Швейцарии и США. Местные СМИ пишут, что задержанные — европейцы; по данным Европола, они россияне, притом лидеры 8base.

Кроме сайта ОПГ, на котором теперь красуется баннер с сообщением о блокировке, правоохранителям удалось обезвредить 27 серверов, связанных с операциями Phobos.


Разработчиком шифровальщика предположительно является россиянин Евгений Птицын, который в конце прошлого года предстал перед судом после экстрадиции из Южной Кореи в США.

Вредонос, шифрующий файлы по AES, предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS), и 8base, видимо, оформила подписку. Созданный ею кастомный вариант Phobos после обработки добавляет к именам файлов расширение .8base или .eight.

Насколько известно, 8base объявилась в интернете в 2022 году. Злоумышленники используют тактику двойного шантажа (не только шифруют, но и воруют данные и грозят публикацией в случае неуплаты выкупа) и объявили себя специалистами по пентесту — как некогда вымогатели Cl0p, которые оправдывали свои атаки стремлением поставить мишеням на вид небрежное отношение к клиентским данным.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru