


В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

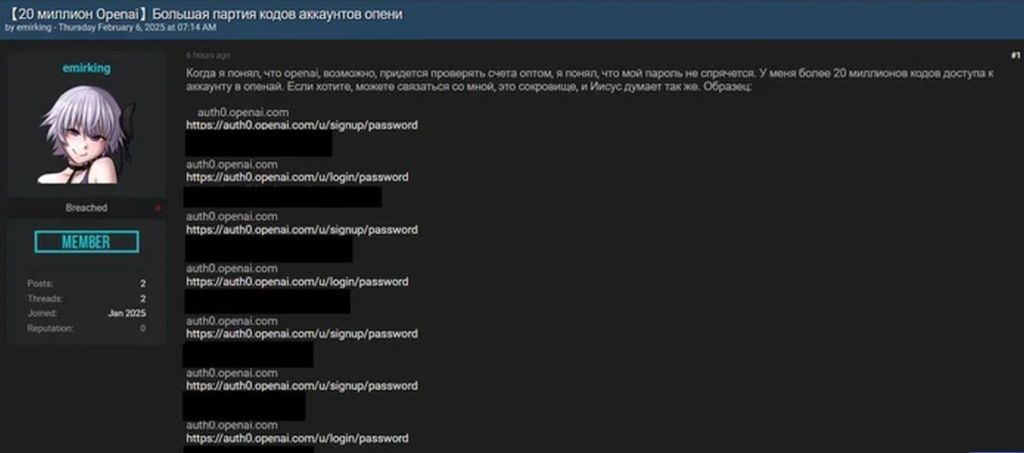
Исследователи из Malwarebytes обнаружили на хакерском форуме объявление о продаже более 20 млн кодов доступа к аккаунтам OpenAI. В подтверждение своих слов русскоязычный продавец выложил семплы якобы украденных данных.

Судя по записи, это должны быть коды, помогающие обойти системы аутентификации OpenAI. Если утверждение верно, такое количество, по мнению экспертов, вряд ли можно собрать посредством фишинга; скорее, это результат компрометации поддомена auth0.openai.com через уязвимость либо кражу учеток админа.


Аккаунт emirking, под которым размещено объявление о продаже, создан в прошлом месяце, однако его владелец, по словам аналитиков, мог ранее публиковаться под другим ником и потом поменять его по соображениям безопасности.

Покупка кодов доступа (если это они) позволяет злоумышленникам просматривать обращения юзеров в OpenAI и заполучить конфиденциальные данные для прицельного фишинга и финансового фрода.

Доступ к таким аккаунтам можно также использовать для подключения жертвам платных подписок Plus и Pro. Узнать содержимое бесед с ChatGPT подобным образом, судя по отзывам форумчан, не получится.

Проверить сенсационное заявление emirking пока не удалось: сайт BreachForums, на котором был найден пост, ушел в офлайн. Тем, кого беспокоит сохранность учеток OpenAI, аналитики советуют сменить пароль, включить многофакторную аутентификацию (MFA) и мониторить аккаунт на предмет необычной активности и неправомерного использования.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru