


В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

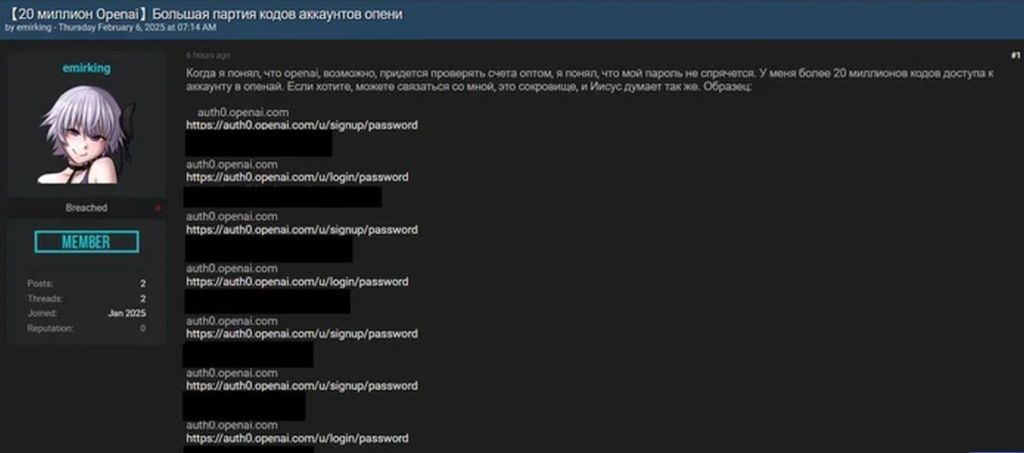
Исследователи из Malwarebytes обнаружили на хакерском форуме объявление о продаже более 20 млн кодов доступа к аккаунтам OpenAI. В подтверждение своих слов русскоязычный продавец выложил семплы якобы украденных данных.

Судя по записи, это должны быть коды, помогающие обойти системы аутентификации OpenAI. Если утверждение верно, такое количество, по мнению экспертов, вряд ли можно собрать посредством фишинга; скорее, это результат компрометации поддомена auth0.openai.com через уязвимость либо кражу учеток админа.


Аккаунт emirking, под которым размещено объявление о продаже, создан в прошлом месяце, однако его владелец, по словам аналитиков, мог ранее публиковаться под другим ником и потом поменять его по соображениям безопасности.

Покупка кодов доступа (если это они) позволяет злоумышленникам просматривать обращения юзеров в OpenAI и заполучить конфиденциальные данные для прицельного фишинга и финансового фрода.

Доступ к таким аккаунтам можно также использовать для подключения жертвам платных подписок Plus и Pro. Узнать содержимое бесед с ChatGPT подобным образом, судя по отзывам форумчан, не получится.

Проверить сенсационное заявление emirking пока не удалось: сайт BreachForums, на котором был найден пост, ушел в офлайн. Тем, кого беспокоит сохранность учеток OpenAI, аналитики советуют сменить пароль, включить многофакторную аутентификацию (MFA) и мониторить аккаунт на предмет необычной активности и неправомерного использования.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru