


Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

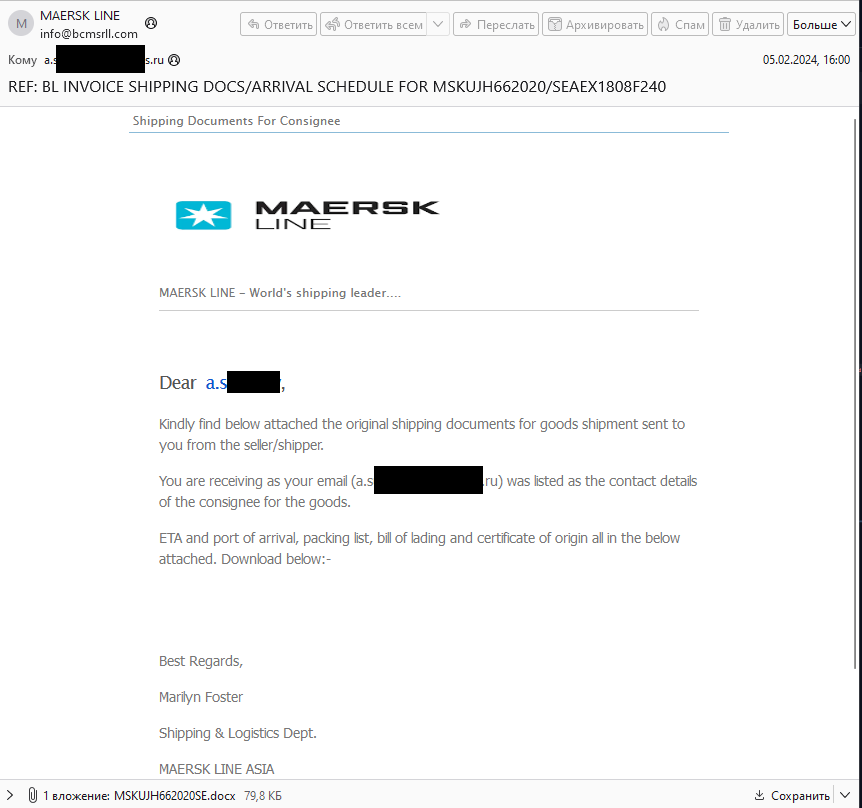
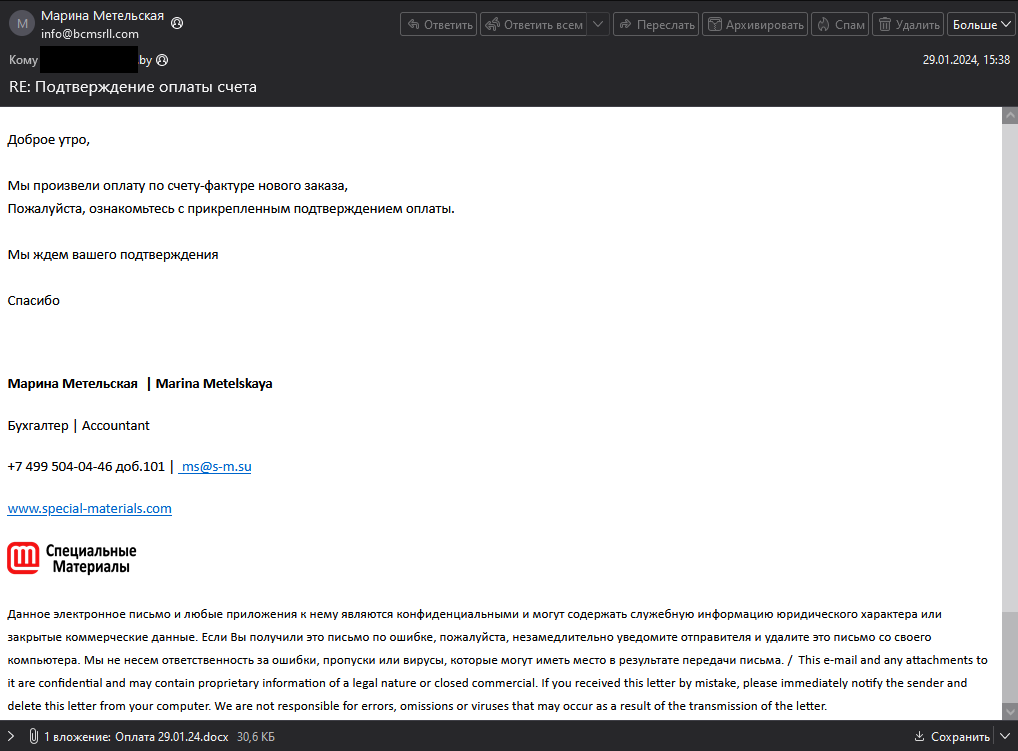
Новая крупномасштабная фишинговая атака, организованная группировкой TA558, прошла 27 января и затронула российские и белорусские компании, работающие в сферах финансов, логистики, строительства, туризма и промышленности.

По данным аналитиков F.A.C.C.T., за один день злоумышленники с помощью специализированного программного обеспечения разослали фишинговые письма более чем 76 000 адресатам в 112 странах.


Письма содержали вложение, при открытии которого загружался и запускался RTF-документ, использующий уязвимость CVE-2017-11882. Этот документ загружал и активировал HTA-файл с обфусцированным VBS-сценарием, который, в свою очередь, устанавливал программу удаленного доступа Remcos RAT.

Данный софт позволяет злоумышленникам полностью контролировать устройство жертвы.


Группировка TA558 действует как минимум с 2018 года. В 2024 году аналитики F.A.C.C.T. Threat Intelligence зафиксировали более тысячи фишинговых кампаний, направленных на предприятия, госучреждения и банки в России и Беларуси.

Основная цель атак — кража данных и получение доступа к внутренним системам организаций. TA558 применяет многоэтапные схемы фишинга и активно использует методы социальной инженерии.

Весной 2024 года мы писали о волне атак TA558, в которых вредоносный код прятался в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru