


В Оксфорде объединили два квантовых процессора в кластер

В Оксфорде объединили два квантовых процессора в кластер

В Оксфорде объединили два квантовых процессора в кластер

Группе исследователей из Оксфордского университета под руководством Дугласа Мейна объединила два квантовых процессора в единую вычислительную систему с использованием фотонного сетевого интерфейса.

Результаты эксперимента были опубликованы в журнале Nature. Авторы работы считают, что им удалось решить проблему масштабирования, которая является ключевой для квантовых вычислений.

Увеличение количества квантовых битов (кубитов) представляет собой сложную задачу, а при достижении определённого порога становится практически невозможным из-за физических ограничений.

Долгое время дополнительной трудностью оставался рост числа ошибок при увеличении количества кубитов, однако исследователям из Google удалось частично решить эту проблему. Объединение нескольких квантовых процессоров в единую систему позволило устранить этот барьер, причём, как отмечают авторы работы, количество узлов в таком кластере теоретически не ограничено.

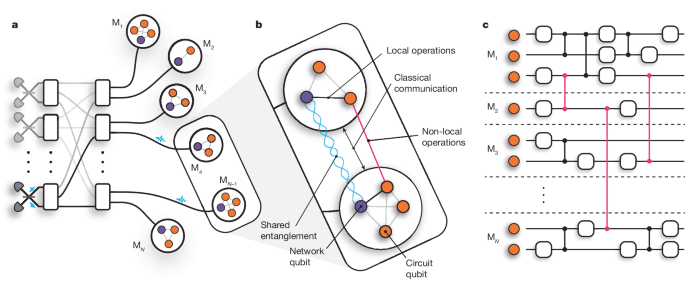
В статье Nature уточняется, что для соединения модулей использовался эффект квантовой телепортации фотонов:

«Предыдущие демонстрации квантовой телепортации были сосредоточены на передаче квантовых состояний между физически разделёнными системами. В нашем исследовании мы применяем квантовую телепортацию для создания взаимодействий между удалёнными системами».

Эффективность метода была продемонстрирована на примере поиска элемента в неструктурированном массиве с использованием алгоритма Гровера. В результате удалось добиться практически линейного роста производительности при сохранении высокой вероятности успешного расчёта.

Главный исследователь проекта, профессор Дэвид Лукас из британского центра Quantum Computing and Simulation Hub, подчеркнул:

«Наш эксперимент показывает, что сетевая распределённая обработка квантовой информации возможна с использованием современных технологий. Однако масштабирование квантовых компьютеров остаётся серьёзной технической задачей, которая, вероятно, потребует новых физических открытий и значительных инженерных усилий в ближайшие годы».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru