


Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Из руководства Microsoft по установке Windows 11 исчезла подсказка для владельцев компьютеров без поддержки TPM 2.0. Утилиту Flyby11, помогающую обойти это требование, Microsoft Defender теперь блокирует как вредоносную.

В октябре Windows 10 будет снята с поддержки, и пользователям придется волей-неволей перейти на версию 11, а возможно, еще и купить новый компьютер, чтобы она встала и работала без проблем.

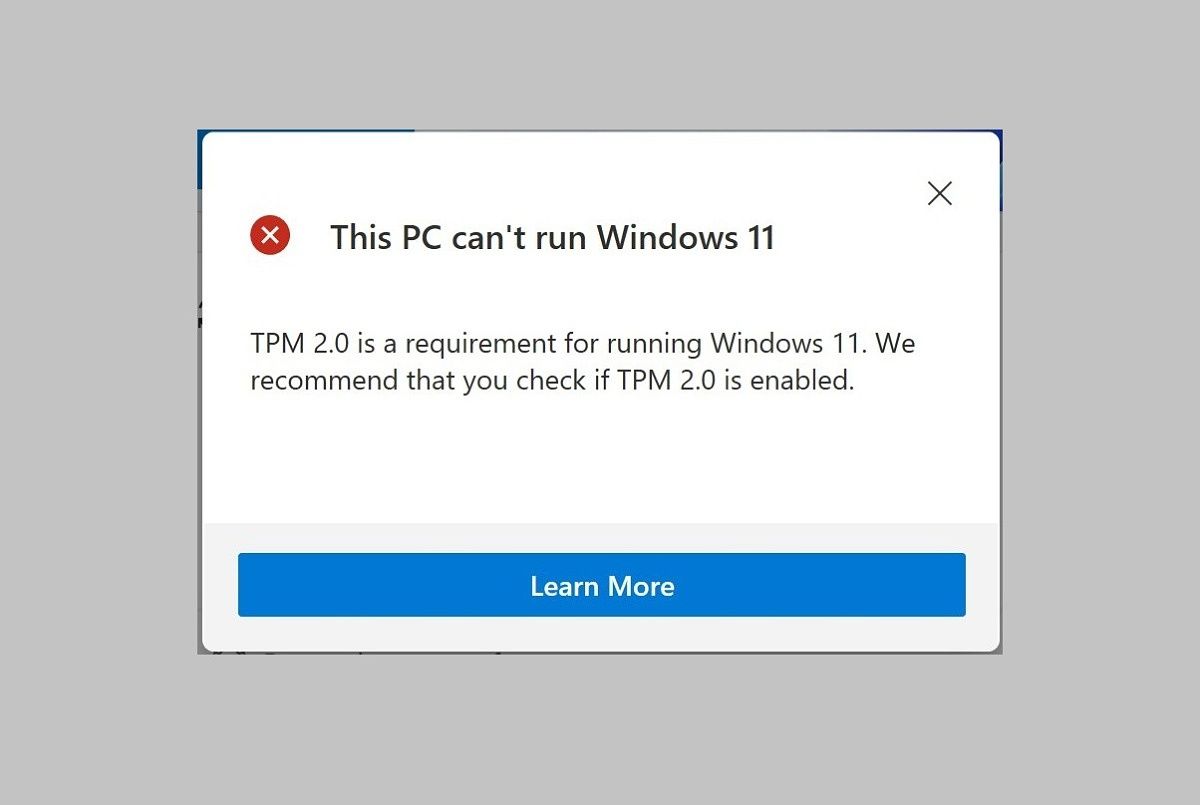
Минимальные системные требования для Windows 11 предусматривают наличие быстродействующего (1 ГГц и выше) многоядерного CPU и модуля TPM 2.0. Если проверка покажет несоответствие, установка блокируется.


Техногигант не рекомендует производить апгрейд на неподдерживаемой аппаратуре, однако до недавних пор в руководстве такая возможность упоминалась — через внесение изменений в системный реестр. При этом даже были указаны значения ключей.

Чтобы не потворствовать обходу проверок на соответствие, Microsoft удалила этот блок с сайта техподдержки, однако подсказку успел подхватить автор opensource-приложения Flyby11, специально созданного в помощь желающим снять ограничения. В отместку Defender стал воспринимать утилиту как угрозу безопасности.

За минувший год присутствие Windows 11 на десктопах заметно увеличилось, однако пользователи не спешат расставаться с Win 10: ее доля все еще превышает 60%.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru