


Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

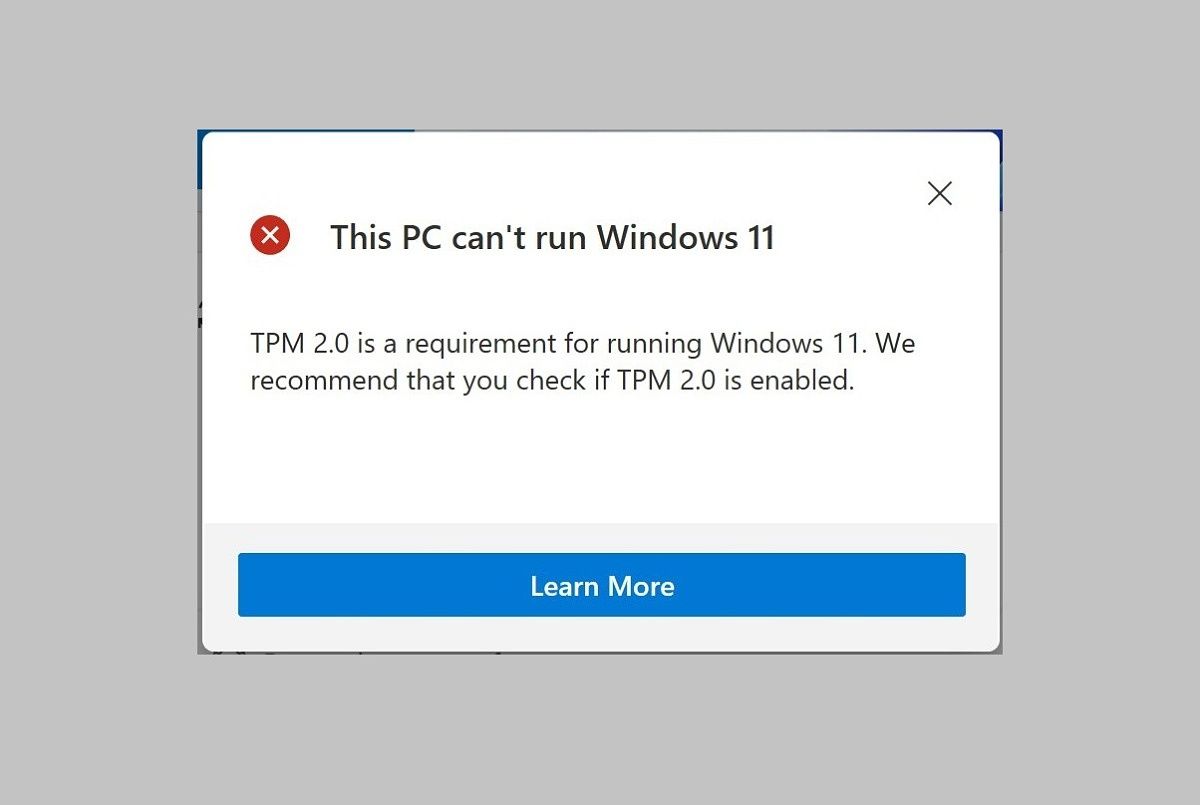
Из руководства Microsoft по установке Windows 11 исчезла подсказка для владельцев компьютеров без поддержки TPM 2.0. Утилиту Flyby11, помогающую обойти это требование, Microsoft Defender теперь блокирует как вредоносную.

В октябре Windows 10 будет снята с поддержки, и пользователям придется волей-неволей перейти на версию 11, а возможно, еще и купить новый компьютер, чтобы она встала и работала без проблем.

Минимальные системные требования для Windows 11 предусматривают наличие быстродействующего (1 ГГц и выше) многоядерного CPU и модуля TPM 2.0. Если проверка покажет несоответствие, установка блокируется.


Техногигант не рекомендует производить апгрейд на неподдерживаемой аппаратуре, однако до недавних пор в руководстве такая возможность упоминалась — через внесение изменений в системный реестр. При этом даже были указаны значения ключей.

Чтобы не потворствовать обходу проверок на соответствие, Microsoft удалила этот блок с сайта техподдержки, однако подсказку успел подхватить автор opensource-приложения Flyby11, специально созданного в помощь желающим снять ограничения. В отместку Defender стал воспринимать утилиту как угрозу безопасности.

За минувший год присутствие Windows 11 на десктопах заметно увеличилось, однако пользователи не спешат расставаться с Win 10: ее доля все еще превышает 60%.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru