


Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

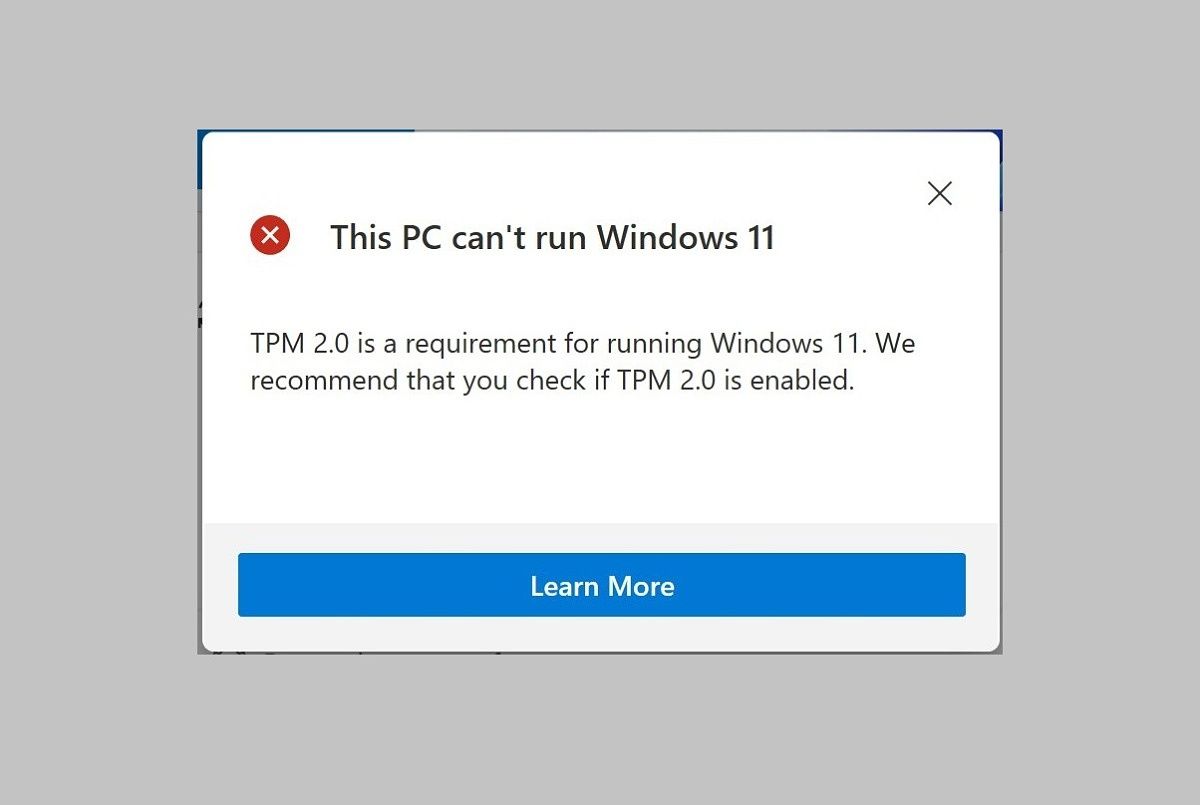
Из руководства Microsoft по установке Windows 11 исчезла подсказка для владельцев компьютеров без поддержки TPM 2.0. Утилиту Flyby11, помогающую обойти это требование, Microsoft Defender теперь блокирует как вредоносную.

В октябре Windows 10 будет снята с поддержки, и пользователям придется волей-неволей перейти на версию 11, а возможно, еще и купить новый компьютер, чтобы она встала и работала без проблем.

Минимальные системные требования для Windows 11 предусматривают наличие быстродействующего (1 ГГц и выше) многоядерного CPU и модуля TPM 2.0. Если проверка покажет несоответствие, установка блокируется.


Техногигант не рекомендует производить апгрейд на неподдерживаемой аппаратуре, однако до недавних пор в руководстве такая возможность упоминалась — через внесение изменений в системный реестр. При этом даже были указаны значения ключей.

Чтобы не потворствовать обходу проверок на соответствие, Microsoft удалила этот блок с сайта техподдержки, однако подсказку успел подхватить автор opensource-приложения Flyby11, специально созданного в помощь желающим снять ограничения. В отместку Defender стал воспринимать утилиту как угрозу безопасности.

За минувший год присутствие Windows 11 на десктопах заметно увеличилось, однако пользователи не спешат расставаться с Win 10: ее доля все еще превышает 60%.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru