


В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

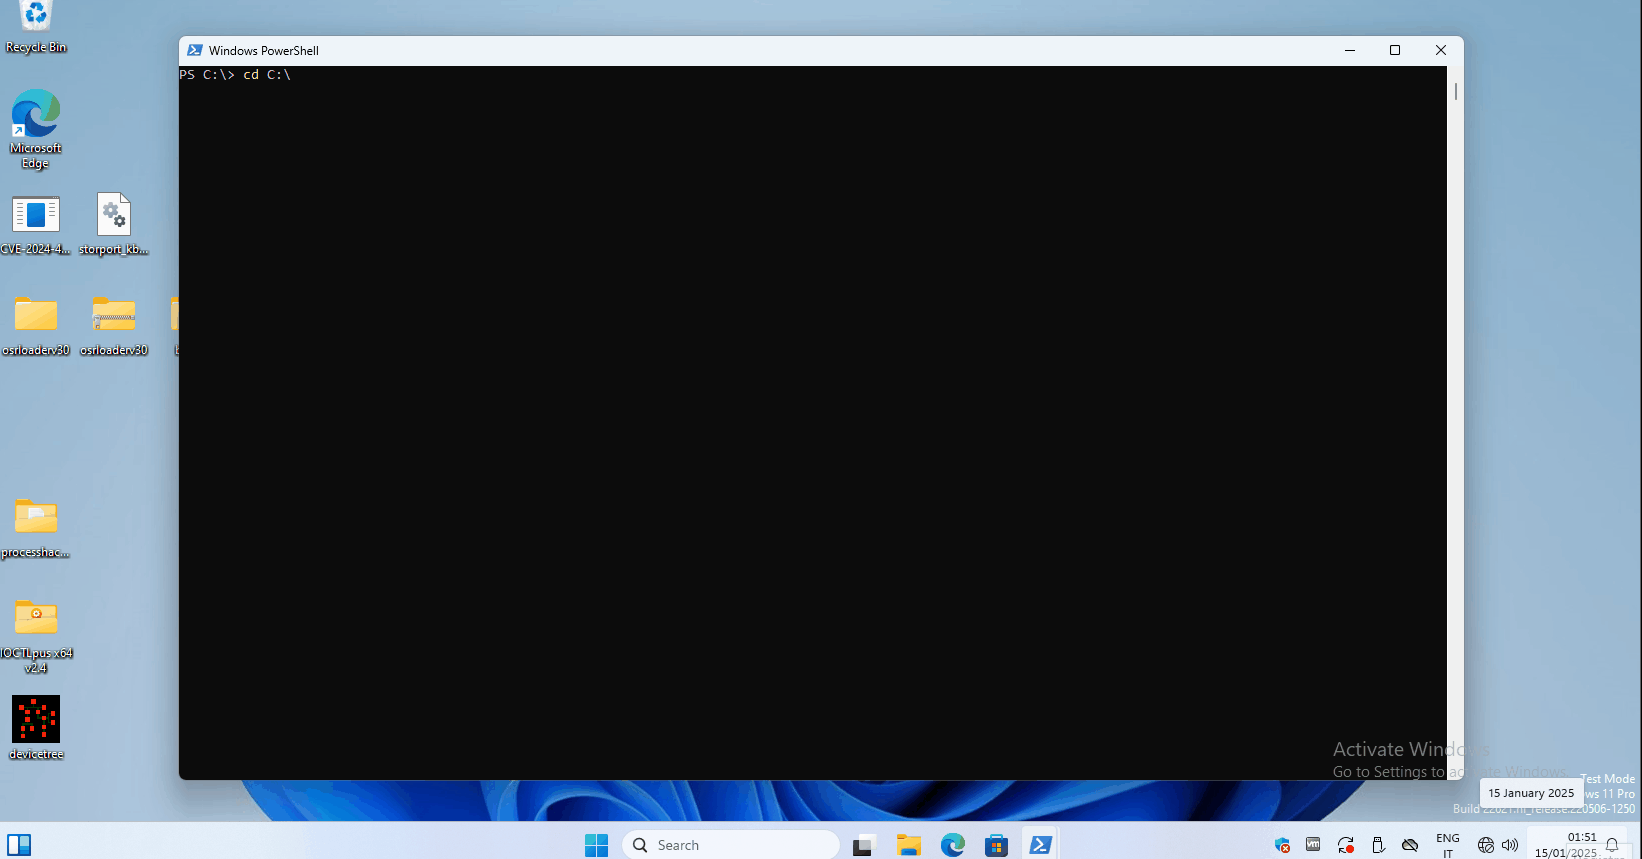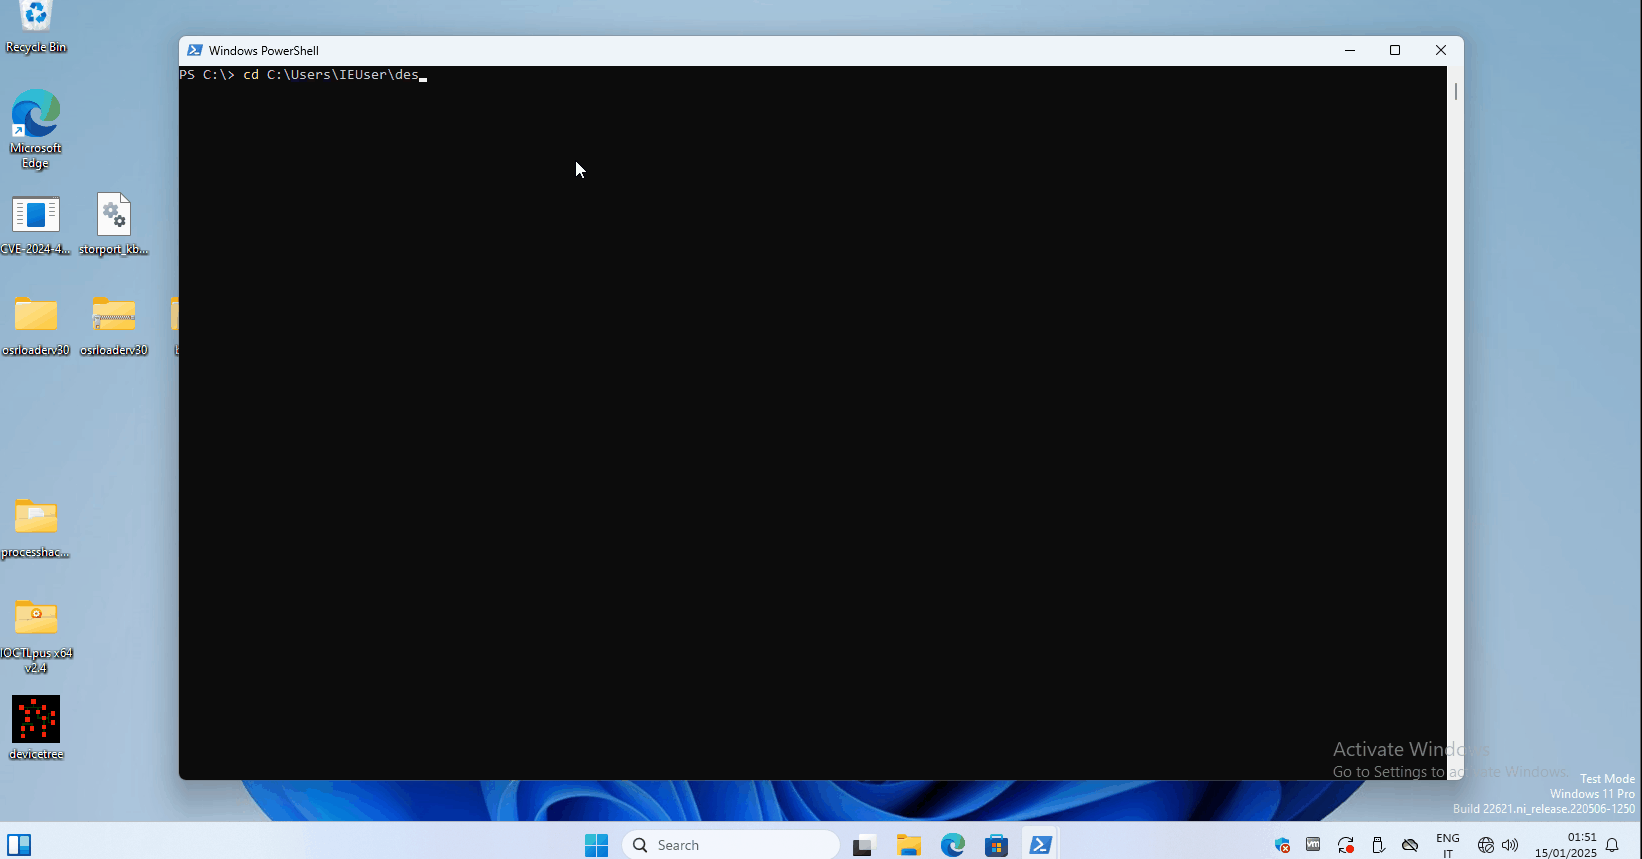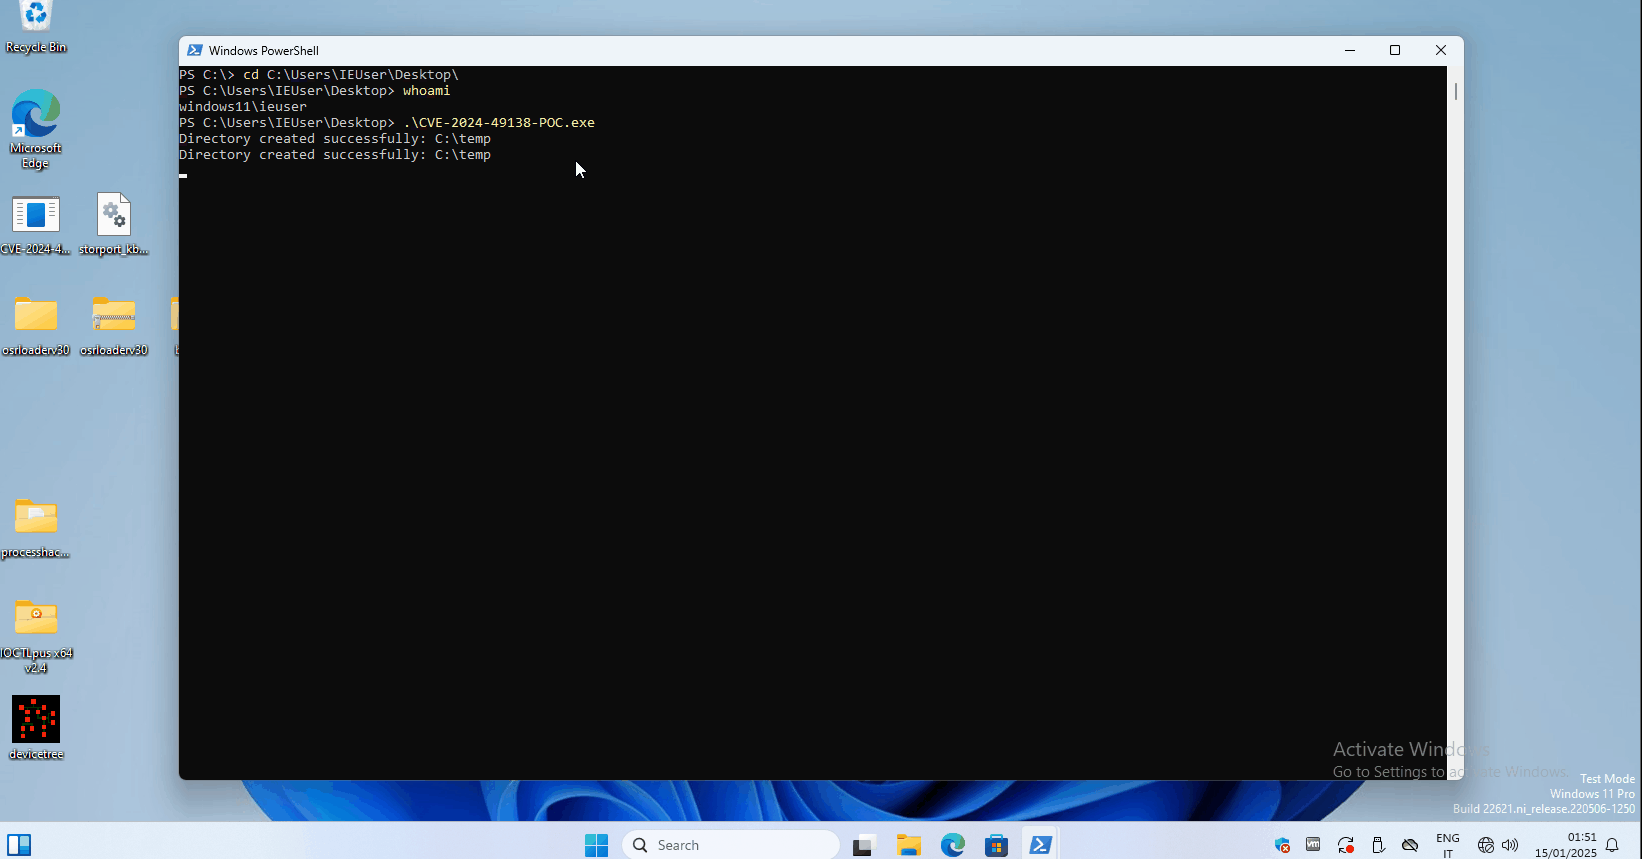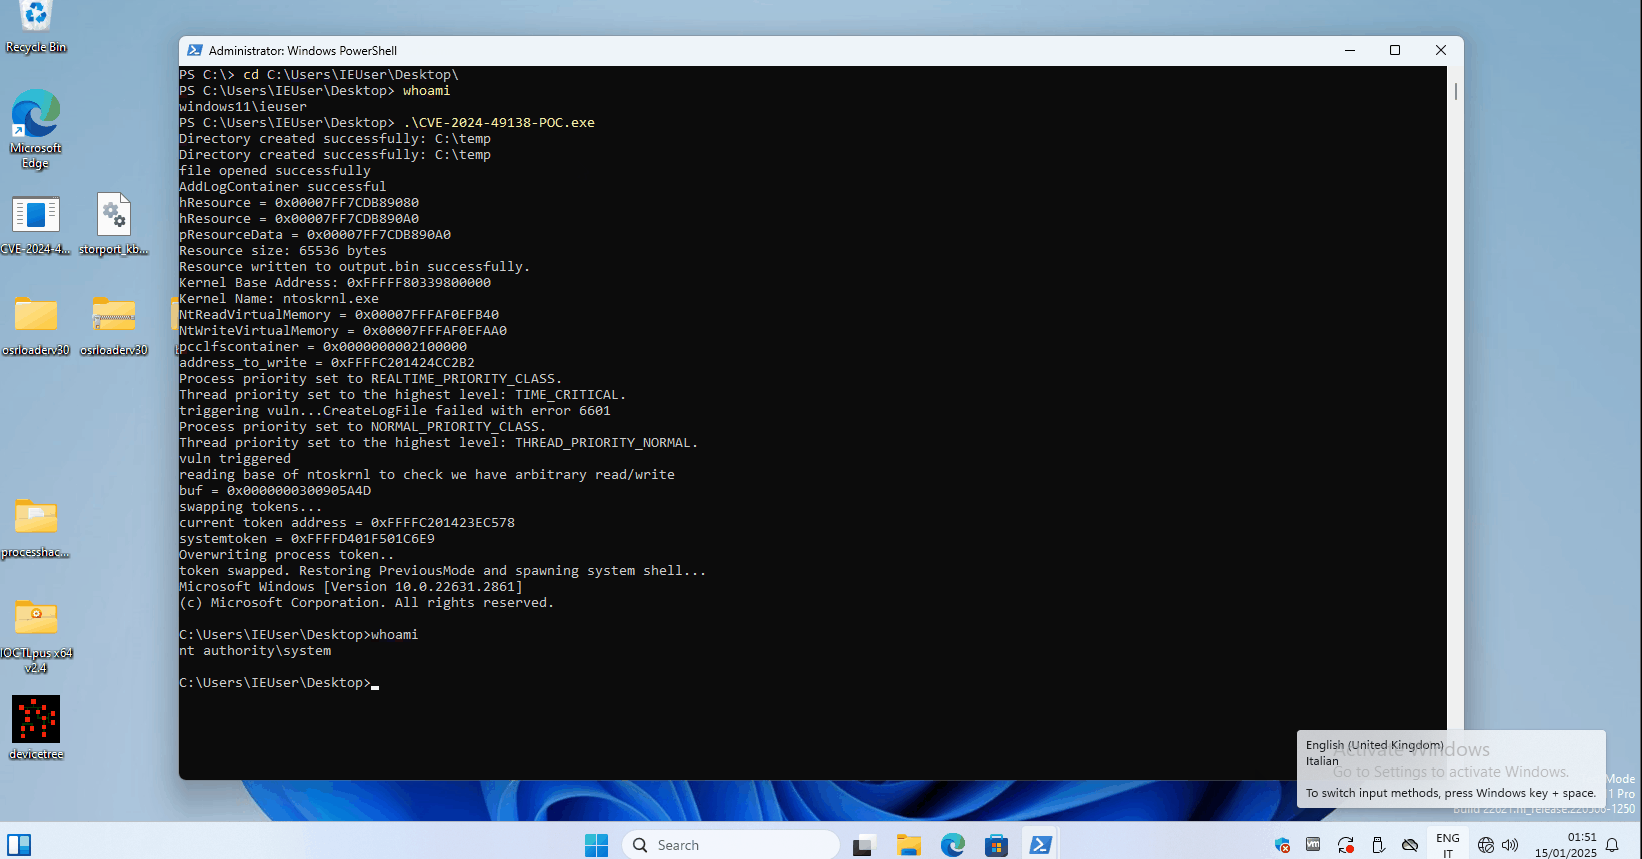
Исследователь под ником MrAle_98 на днях опубликовал демонстрационный эксплойт (proof-of-concept, PoC) для уязвимости CVE-2024-49138. Эта брешь затрагивает драйвер Windows Common Log File System (CLFS) и позволяет атакующим получить права SYSTEM.

CVE-2024-49138, которой дали 7,8 балла по шкале CVSS, представляет собой классическую проблему повышения привилегий в системе.

CLFS — корневой компонент Windows, который используется для логирования системных операций. Сама Microsoft подтвердила факт эксплуатации этой уязвимости в реальных кибератаках.

По словам техногиганта из Редмонда, проблема затрагивает множество версий Windows, однако MrAle_98 тестировал её на Windows 11 23H2. В случае успешной эксплуатации злоумышленники могут получить полный контроль над целевой системой.


MrAle_98 недавно опубликовал на GitHub демонстрационный эксплойт для CVE-2024-49138, так что теперь различные киберпреступники смогут ещё легче пробивать непропатченные компьютеры.

К счастью, Microsoft выпустила патч для CVE-2024-49138 с декабрьскими обновлениями, поэтому всем настоятельно рекомендуется установить апдейты.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru