


Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взломщики компании Gravy Analytics утверждают, что выкрали большое количество персональных данных, в том числе собранную со смартфонов информацию о местоположении, которую брокер продает организациям, размещающим рекламу в приложениях.

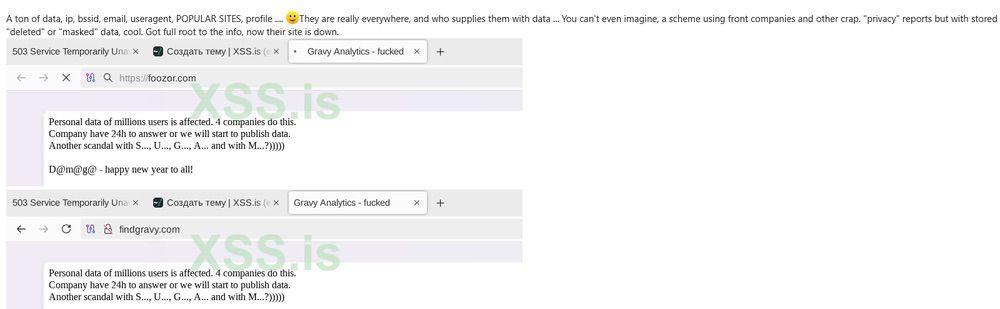
В подтверждение своих слов злоумышленники запостили сообщение о случившемся на двух сайтах Gravy, сдублировали его скриншотами на подпольном форуме XSS, там же выложили образцы полученных данных и теперь грозят слить свою добычу в паблик.


Американские коммерсанты сейчас редко платят создателям мобильных программ за встраивание кодов для сбора данных, необходимых для проведения маркетинговых акций. Вместо этого они принимают участие в аукционах реального времени (real-time bidding RTB), сражаясь за рекламные места в популярных приложениях.

Подобный подход породил уйму брокеров вроде Gravy, которые собирают информацию о владельцах смартфонов, включая IP-адреса, из различных источников и предоставляют победителям RTB платный доступ к своим базам данных.

Взлом такого посредника грозит компрометацией данных миллионов пользователей мобильных устройств, а также повышает риск деанонимизации и слежки со стороны властей: новыми услугами рынка рекламы охотно пользуются не только частные компании, но также правительство США, Налоговая служба и ФБР.

По имеющимся данным, список затронутых взломом приложений для Android и iOS включает более 12 тыс. позиций. Среди них числятся Tinder и Grindr, трекер полетов Flightradar24, клиенты VPN, игры Temple Run, Candy Crush и Subway Surfers.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru