


Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Злоумышленники атакуют владельцев Android-устройств, используя троянских шпионов BoneSpy и PlainGnome. Заражения зафиксированы в разных регионах, в том числе в среднеазиатских странах бывшего СНГ.

В Lookout связали текущую кампанию с Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Winterflounder и Shuckworm. Ранее мобильных зловредов в арсенале APT-группы замечено не было.

Шпион BoneSpy, по данным экспертов, активен в интернете как минимум с 2021 года, PlainGnome объявился лишь в этом году.

О способах распространения можно лишь догадываться: обоих троянов выдают за легитимные приложения — индикатор заряда батареи, фотоальбом, Telegram, сейф Samsung Knox. Сведений о раздаче таких фейков через Google Play обнаружено не было.

Анализ образцов показал, что функционально вредоносы схожи, но кодовая база у них разная. Ветеран BoneSpy построен на основе opensource-проекта Droid-Watcher и выполнен как автономное приложение; младший собрат использует кастомный код и представляет собой дроппер, в который встроена целевая полезная нагрузка.

Для работы PlainGnome требуется разрешение на установку других приложений (REQUEST_INSTALL_PACKAGES). Кроме этого, дропперу мало что нужно; из средств самозащиты он использует только базовые проверки на наличие эмуляторов.

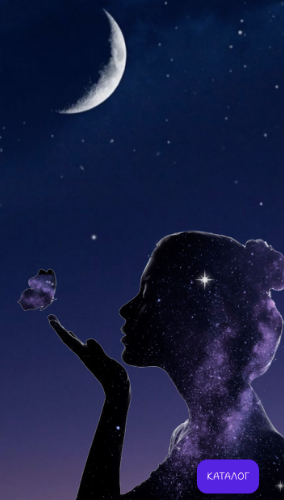
Инсталляцию второго компонента (более тяжелый APK, замаскированный под фотогалерею) инициирует жертва, тапнув единственную кнопку на экране-заставке. Пейлоад второй ступени минимально защищен от анализа и суммарно запрашивает 38 разрешений.


Богатый набор функций обоих троянов обеспечивает выполнение следующих действий:

  • попытки получения root-доступа к девайсу;
  • отслеживание местоположения;
  • сбор информации об устройстве и поставщике сотовой связи;
  • сбор пользовательских данных (СМС, уведомления, список контактов, история браузера, журнал звонков);
  • запись с микрофона;
  • фотоснимки с помощью штатной камеры;
  • скриншоты.

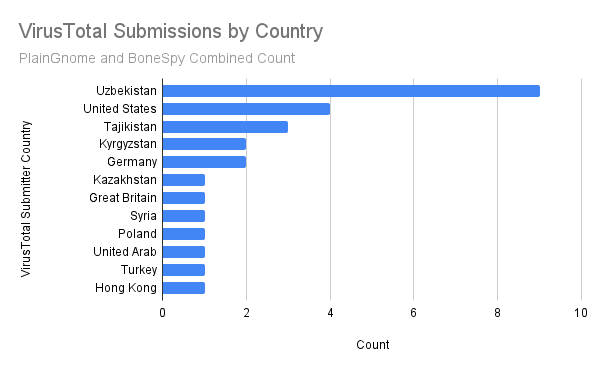
Судя по загрузкам на VirusTotal, список стран-мишеней включает Казахстан, Узбекистан, Киргизию и Таджикистан. Образцы, поданные на проверку из этих стран, были снабжены русскоязычными именами — Личный.apk, Альбом.apk, Фотоальбом.apk; среди них попался также galareya.apk.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru