


Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

ИБ-исследователь из Akamai обнаружил, что фреймворк Microsoft UI Automation (UIA) можно использовать для скрытной кражи конфиденциальных данных, перенаправления жертвы на вредоносные сайты, чтения и записи сообщений в WhatsApp и Slack.

Для проведения атаки на Windows с использованием UIA по методу, разработанному в Akamai, пользователь должен запустить программу, использующую этот API. Тестирование PoC в условиях защиты системы с помощью EDR различного производства во всех случаях показало нулевое детектирование.

Запуск клиентских UIA-приложений требует прав админа, так как им обычно нужен доступ к защищенным элементам пользовательского интерфейса либо к другим процессам, в том числе более привилегированным.

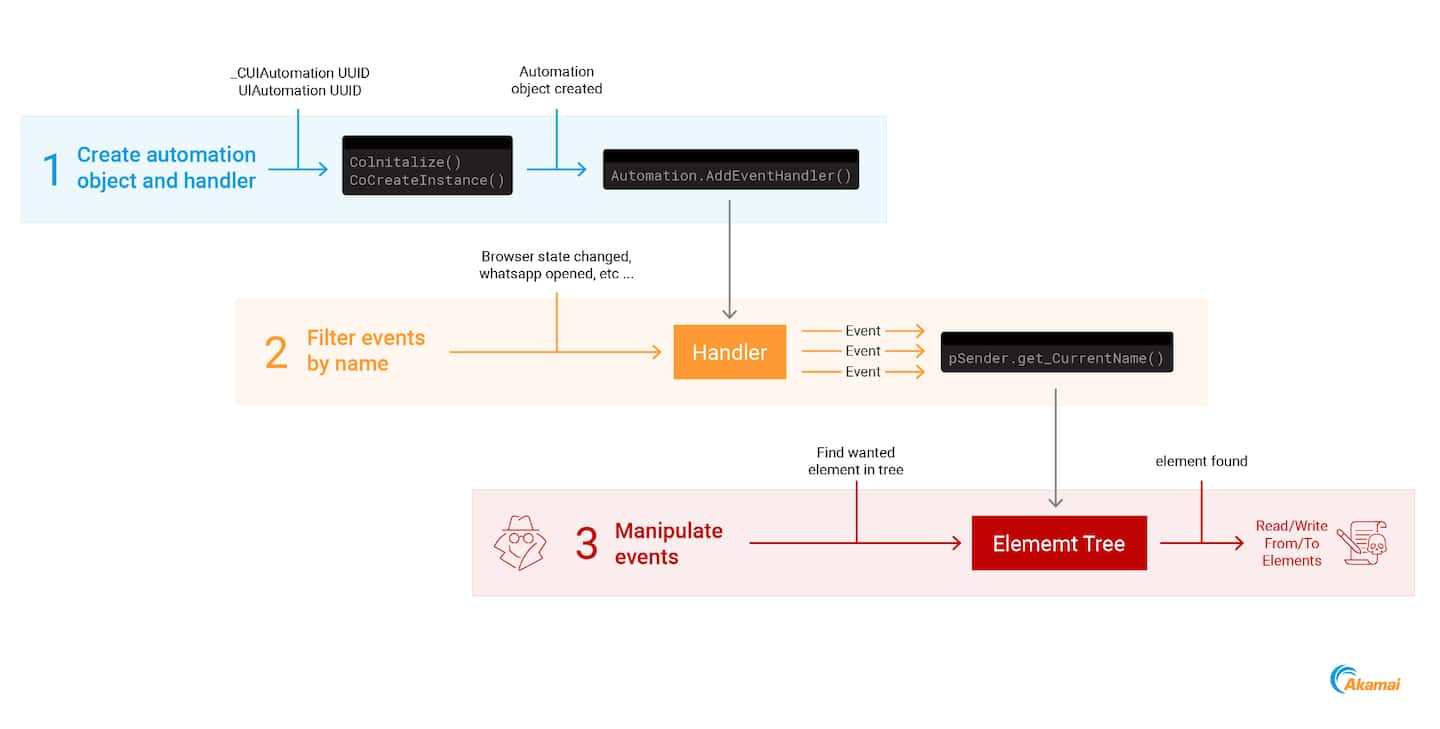
В последнем случае межпроцессное взаимодействие осуществляется с использованием объектов UIA и COM. Для отслеживания изменений UI, отображаемых пользователю в текущей подсказке, добавляется обработчик событий; из него можно вызвать функцию sender.get_CurrentName, чтобы определить целевое приложение для чтения / записи.


Помимо этого представленная PoC-атака позволяет похищать вводимые на сайтах данные, в том числе платежную информацию, и выполнять команды, перенаправляющие браузер на фишинговые и вредоносные сайты.

Все опробованные сценарии атаки используют UIA по прямому назначению — так же, как это делают Android-зловреды, получившие доступ к Accessibility Services. Неудивительно, что в ходе экспериментов на абьюз не отреагировала ни одна EDR: когда в ход идет фича, а не баг, такие защитники не видят в этом ничего экстраординарного.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru