


Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

ИБ-исследователь из Akamai обнаружил, что фреймворк Microsoft UI Automation (UIA) можно использовать для скрытной кражи конфиденциальных данных, перенаправления жертвы на вредоносные сайты, чтения и записи сообщений в WhatsApp и Slack.

Для проведения атаки на Windows с использованием UIA по методу, разработанному в Akamai, пользователь должен запустить программу, использующую этот API. Тестирование PoC в условиях защиты системы с помощью EDR различного производства во всех случаях показало нулевое детектирование.

Запуск клиентских UIA-приложений требует прав админа, так как им обычно нужен доступ к защищенным элементам пользовательского интерфейса либо к другим процессам, в том числе более привилегированным.

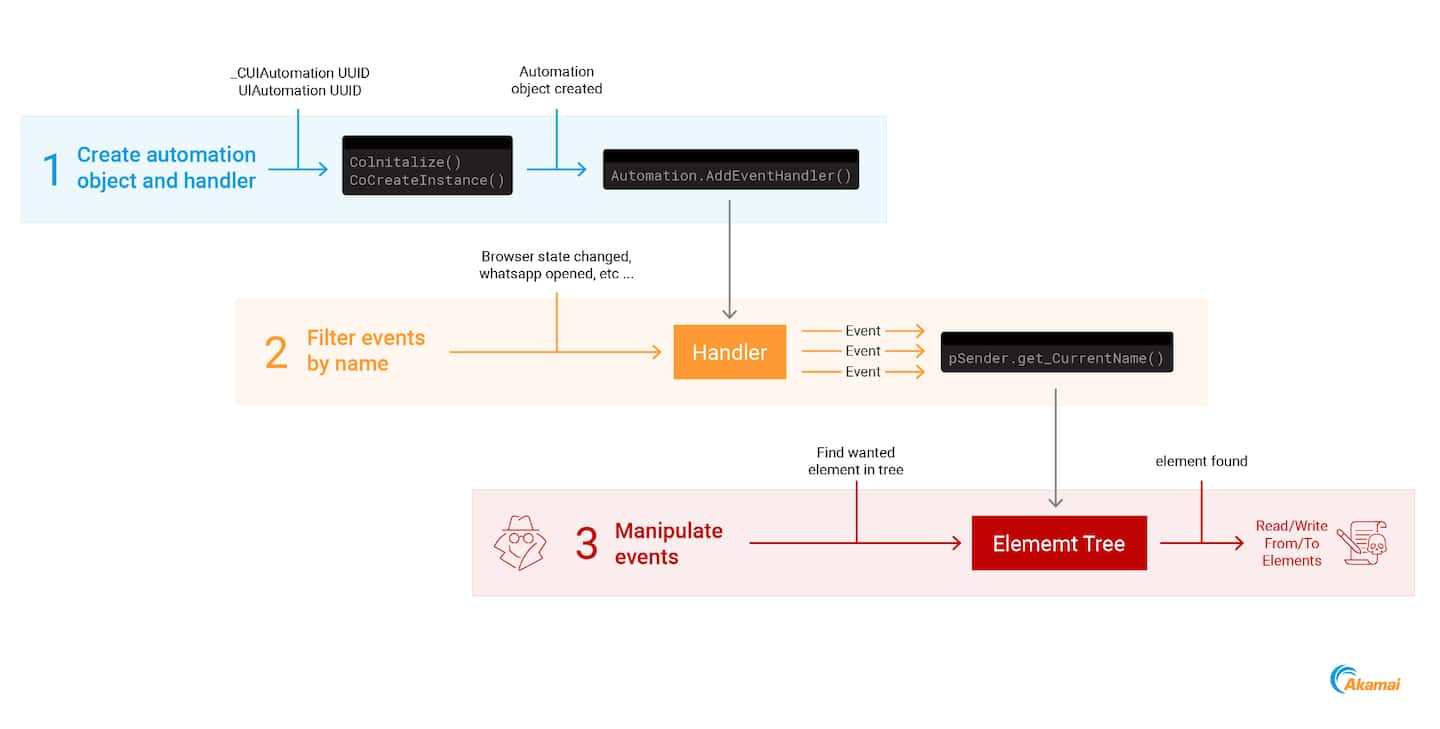
В последнем случае межпроцессное взаимодействие осуществляется с использованием объектов UIA и COM. Для отслеживания изменений UI, отображаемых пользователю в текущей подсказке, добавляется обработчик событий; из него можно вызвать функцию sender.get_CurrentName, чтобы определить целевое приложение для чтения / записи.


Помимо этого представленная PoC-атака позволяет похищать вводимые на сайтах данные, в том числе платежную информацию, и выполнять команды, перенаправляющие браузер на фишинговые и вредоносные сайты.

Все опробованные сценарии атаки используют UIA по прямому назначению — так же, как это делают Android-зловреды, получившие доступ к Accessibility Services. Неудивительно, что в ходе экспериментов на абьюз не отреагировала ни одна EDR: когда в ход идет фича, а не баг, такие защитники не видят в этом ничего экстраординарного.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru