


Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

ИБ-исследователь из Akamai обнаружил, что фреймворк Microsoft UI Automation (UIA) можно использовать для скрытной кражи конфиденциальных данных, перенаправления жертвы на вредоносные сайты, чтения и записи сообщений в WhatsApp и Slack.

Для проведения атаки на Windows с использованием UIA по методу, разработанному в Akamai, пользователь должен запустить программу, использующую этот API. Тестирование PoC в условиях защиты системы с помощью EDR различного производства во всех случаях показало нулевое детектирование.

Запуск клиентских UIA-приложений требует прав админа, так как им обычно нужен доступ к защищенным элементам пользовательского интерфейса либо к другим процессам, в том числе более привилегированным.

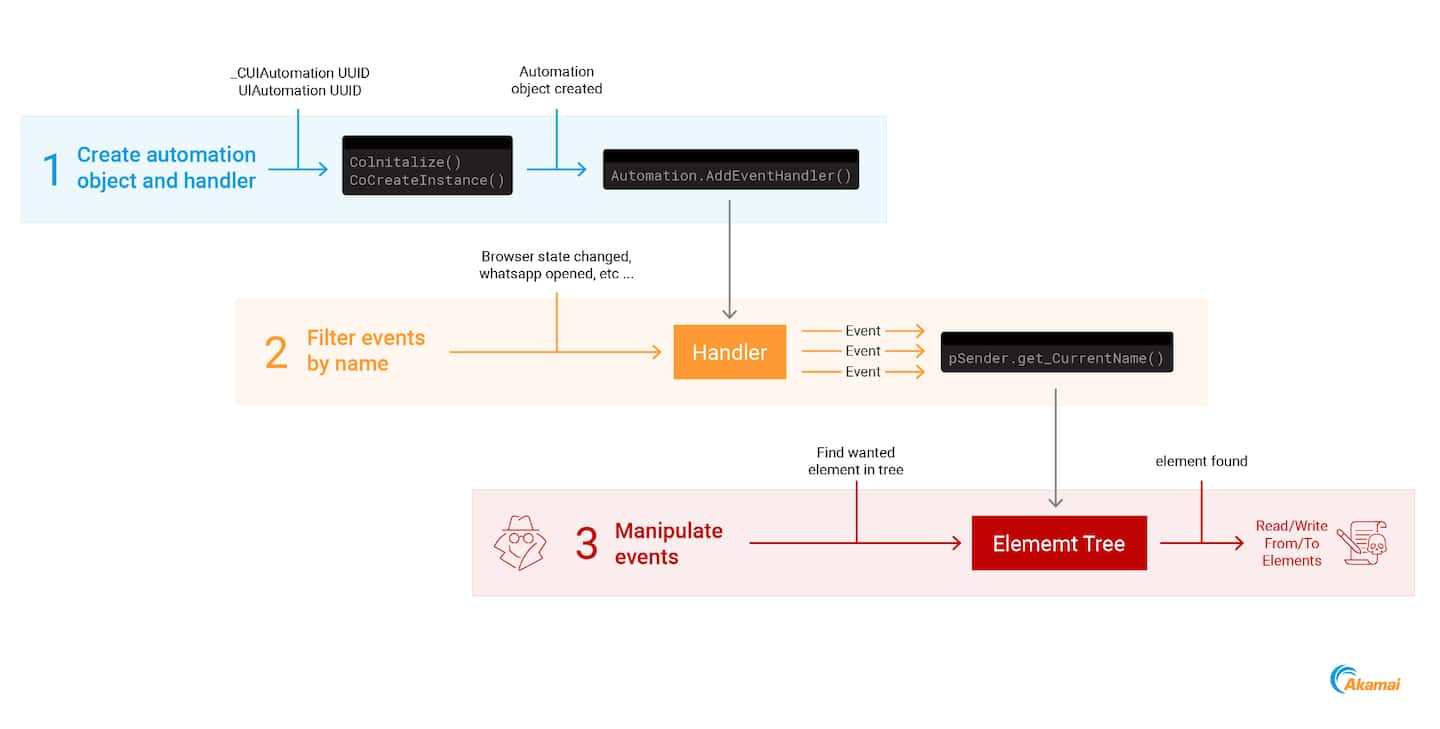
В последнем случае межпроцессное взаимодействие осуществляется с использованием объектов UIA и COM. Для отслеживания изменений UI, отображаемых пользователю в текущей подсказке, добавляется обработчик событий; из него можно вызвать функцию sender.get_CurrentName, чтобы определить целевое приложение для чтения / записи.


Помимо этого представленная PoC-атака позволяет похищать вводимые на сайтах данные, в том числе платежную информацию, и выполнять команды, перенаправляющие браузер на фишинговые и вредоносные сайты.

Все опробованные сценарии атаки используют UIA по прямому назначению — так же, как это делают Android-зловреды, получившие доступ к Accessibility Services. Неудивительно, что в ходе экспериментов на абьюз не отреагировала ни одна EDR: когда в ход идет фича, а не баг, такие защитники не видят в этом ничего экстраординарного.

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru