


BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

Университетские исследователи нашли новый способ обхода защитного механизма AMD SEV-SNP. Атака BadRAM требует физического доступа к системе и позволяет выуживать секреты из виртуальных машин клиентов облачных провайдеров.

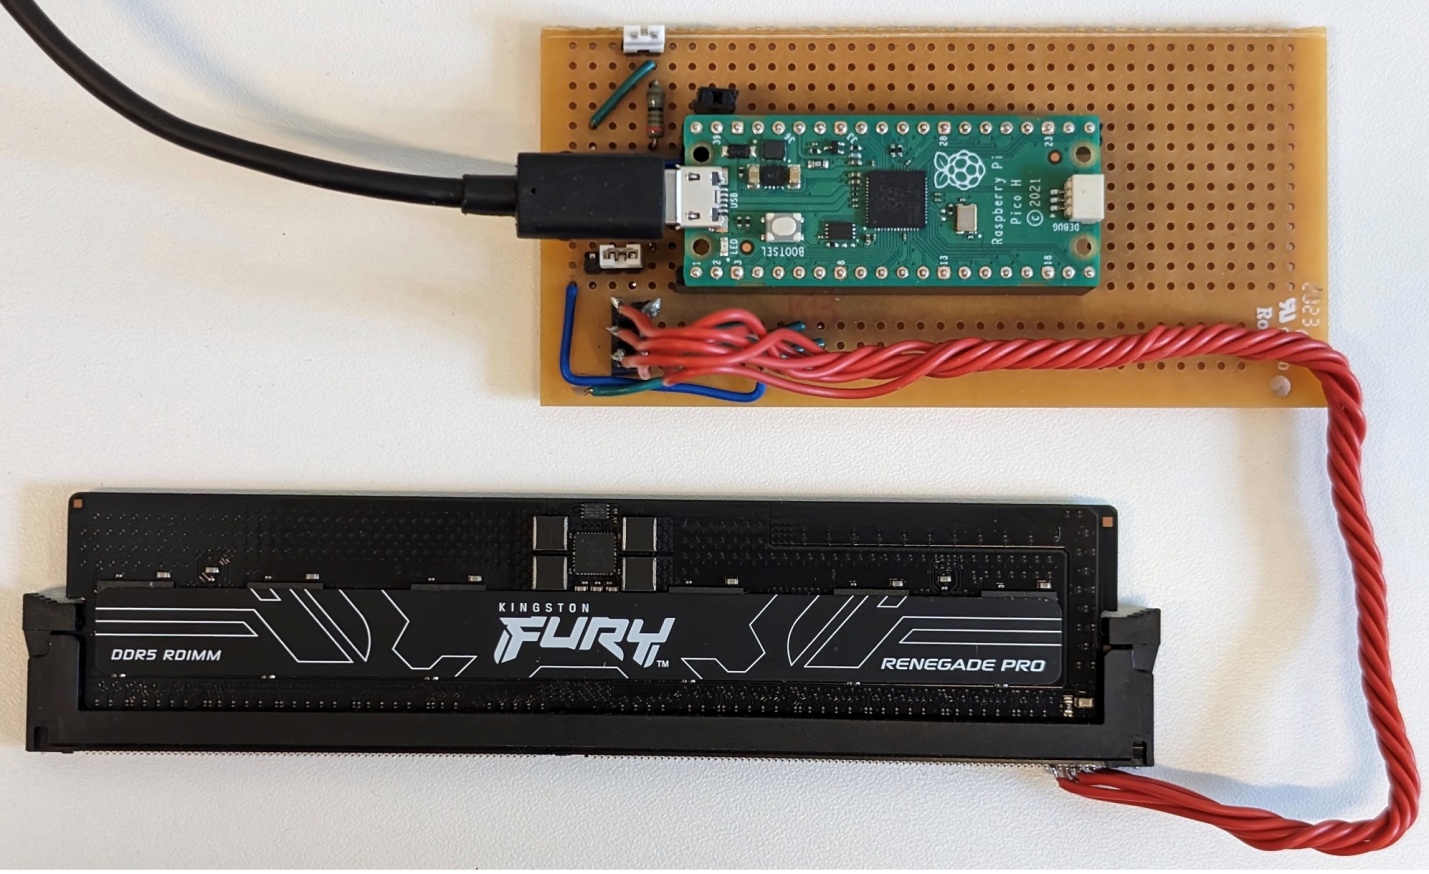
Примечательно, что обход ограничений доступа к памяти в данном случае требует минимальных капиталовложений. Реализация PoC обошлась экспериментаторам в $10 — столько суммарно стоили Raspberry Pi Pico, DDR-сокет и батарейка на 9 В.


Атака BadRAM (PDF) предполагает манипулирование чипом SPD (Serial Presence Detect) в модуле ОЗУ. Этот чип предоставляет информацию о доступной памяти в ходе загрузки системы.

Подмена этих данных (исследователи увеличили реальный объем DIMM в два раза) вынуждает контроллер памяти использовать дополнительные, «призрачные» биты адреса. В результате возникает конфликт доступа к памяти, который можно использовать для извлечения конфиденциальных данных.

О новой возможности обхода SEV-SNP (усовершенствованный SEV с дополнительной защитой от перераспределения памяти с помощью вредоносного гипервизора) было сообщено в AMD. Проблему, актуальную для процессоров EPYC, используемых сервисами AWS, Google, Microsoft, IBM, зарегистрировали как CVE-2024-21944 и решили обновлением прошивок.

Проверки показали, что Intel TDX и SGX (аналоги AMD SEV) атаки BadRAM не страшны. Такой же механизм Arm (CCA), судя по спецификациям, тоже к ним устойчив; удостовериться в этом исследователям не удалось.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru