


BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

Университетские исследователи нашли новый способ обхода защитного механизма AMD SEV-SNP. Атака BadRAM требует физического доступа к системе и позволяет выуживать секреты из виртуальных машин клиентов облачных провайдеров.

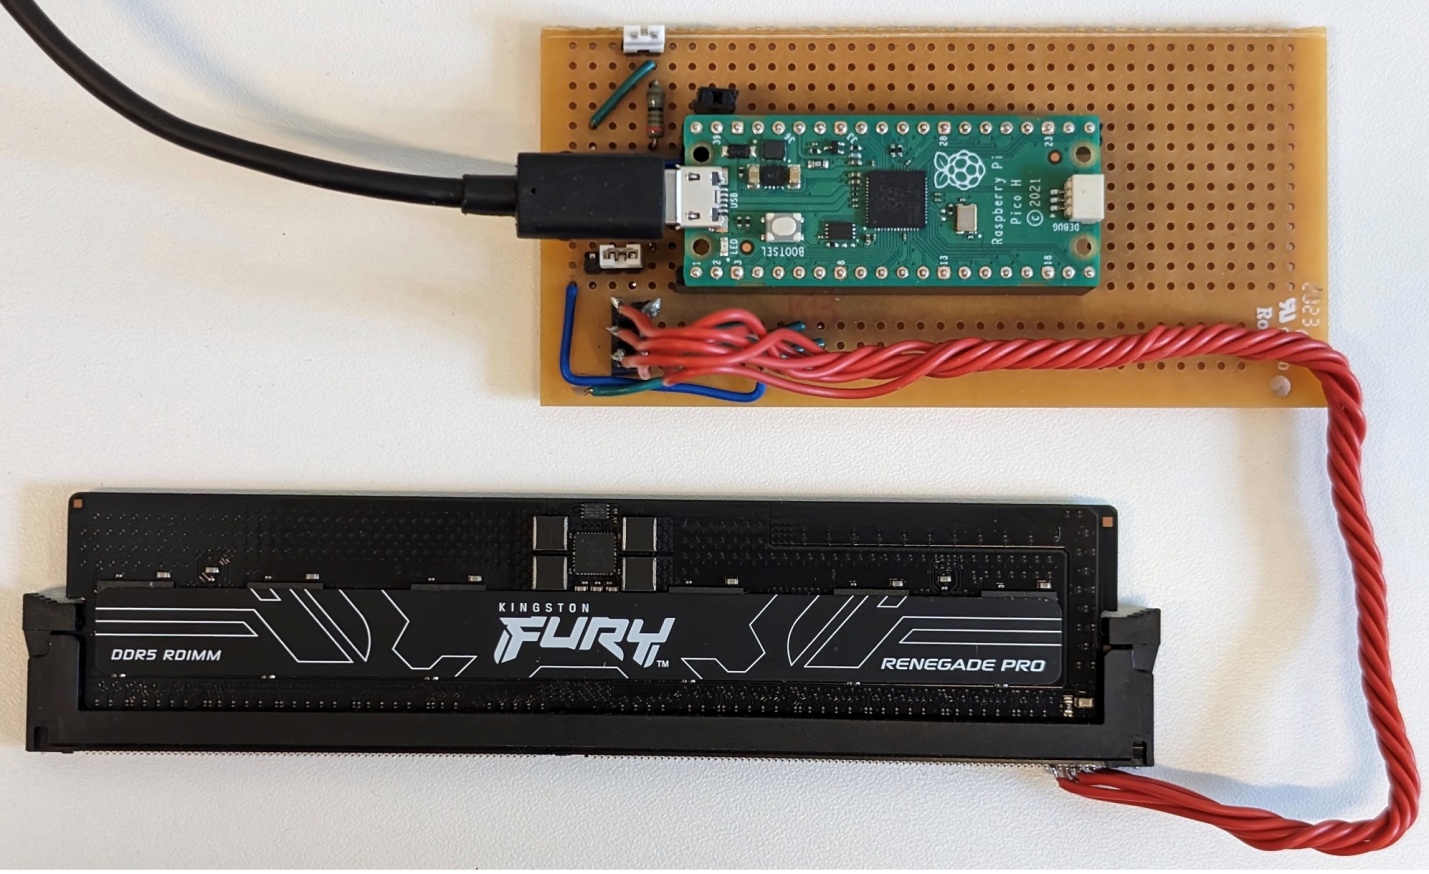
Примечательно, что обход ограничений доступа к памяти в данном случае требует минимальных капиталовложений. Реализация PoC обошлась экспериментаторам в $10 — столько суммарно стоили Raspberry Pi Pico, DDR-сокет и батарейка на 9 В.


Атака BadRAM (PDF) предполагает манипулирование чипом SPD (Serial Presence Detect) в модуле ОЗУ. Этот чип предоставляет информацию о доступной памяти в ходе загрузки системы.

Подмена этих данных (исследователи увеличили реальный объем DIMM в два раза) вынуждает контроллер памяти использовать дополнительные, «призрачные» биты адреса. В результате возникает конфликт доступа к памяти, который можно использовать для извлечения конфиденциальных данных.

О новой возможности обхода SEV-SNP (усовершенствованный SEV с дополнительной защитой от перераспределения памяти с помощью вредоносного гипервизора) было сообщено в AMD. Проблему, актуальную для процессоров EPYC, используемых сервисами AWS, Google, Microsoft, IBM, зарегистрировали как CVE-2024-21944 и решили обновлением прошивок.

Проверки показали, что Intel TDX и SGX (аналоги AMD SEV) атаки BadRAM не страшны. Такой же механизм Arm (CCA), судя по спецификациям, тоже к ним устойчив; удостовериться в этом исследователям не удалось.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru