

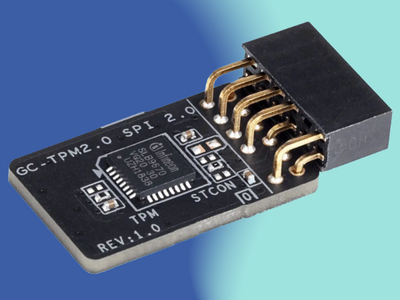

TPM 2.0 получил статус непреложного стандарта для Windows 11

TPM 2.0 получил статус непреложного стандарта для Windows 11

TPM 2.0 получил статус непреложного стандарта для Windows 11

Компания Microsoft обновила аппаратные и программные требования для Windows 11, оговорив непременное условие — совместимость с TPM 2.0. В противном случае апгрейд Windows 10, которую в будущем году снимут с поддержки, станет невозможным.

Спецификации TPM 2.0, по словам разработчика, соответствуют стандарту ISO (ISO/IEC 11889-1:2015). Использование такого модуля безопасности повышает защищенность системы от несанкционированных изменений и сложных кибератак.

Из достоинств подобной защиты в блог-записи Microsoft особо отмечены использование современных методов шифрования, надежная изоляция хранения и использования криптоключей, а также бесшовная интеграция с новейшими механизмами безопасности Windows.

От себя добавим: TPM также поддерживает удаленное обновление UEFI. Как оказалось, это удобство доступно со времен Windows 8.

Срок поддержки Windows 10 истечет 14 октября 2025 года, однако в сравнении с другими версиями ее вклад в общий объем все еще велик — почти 62%. На долю Windows 11 в настоящее время приходится менее 35% рынка.

В связи с этим было решено предоставить пользователям возможность отложить переход на Windows 11 еще на год. Ближе к дедлайну им придется за $30 оформить подписку на расширенную поддержку (ESU).

Пользователям версий Windows 10 LTSB и LTSC (с долгосрочной поддержкой) — промышленникам, медикам и т. п. — пока беспокоиться не о чем: они продолжат получать обновления до 13 октября 2026 года и 13 января 2032-го, соответственно.

Тем временем развертывание новейшей Windows 11 расширилось, сборка 24H2 стала доступна пользователям Windows 11 22H2 и 23H2. Проверить наличие обновлений можно, зайдя в настройки; если устройство отвечает всем требованиям, там появится опция «Загрузить и установить».

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru