


Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

Игровой движок Godot использовался для заражения 17 000 компьютеров

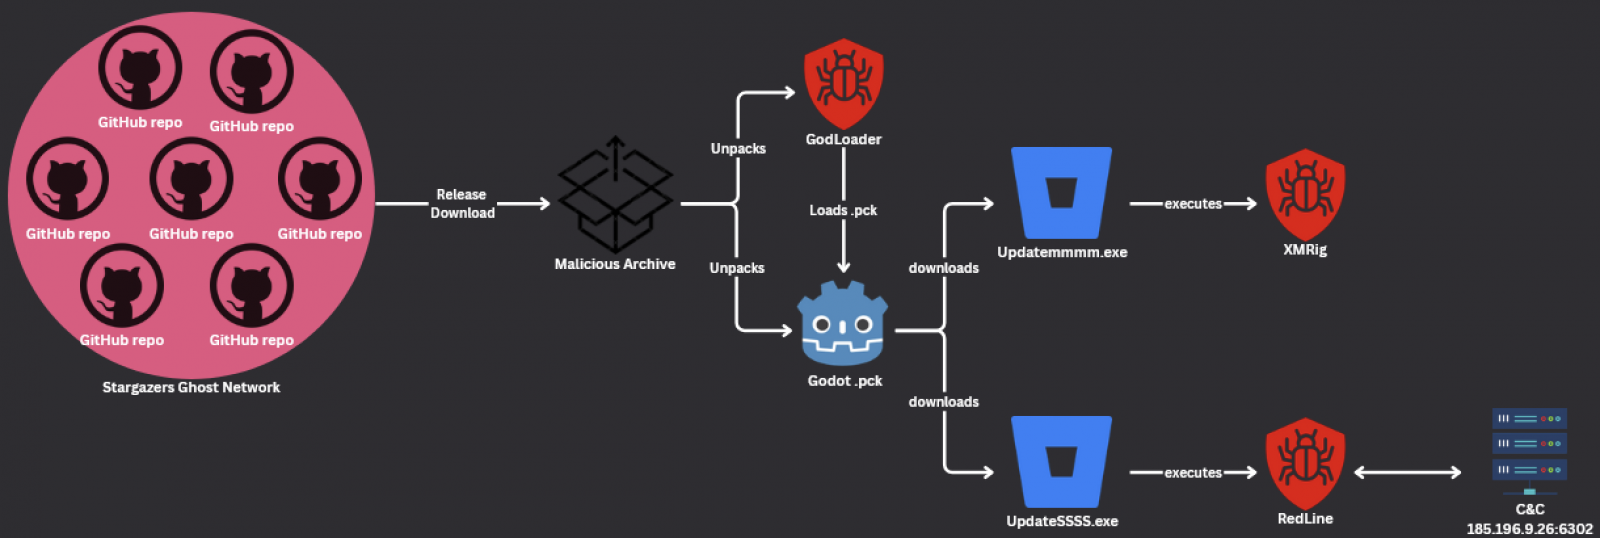
Киберпреступники задействовали возможности игрового движка Godot для распространения новой версии вредоносной программы GodLoader. В результате злоумышленникам удалось заразить более 17 тысяч систем всего за три месяца.

На активность операторов GodLoader обратили внимание исследователи из Check Point Research. По их словам, киберпреступники нацелились на все основные ОС: Windows, macOS, Linux, Android и iOS.

С помощью файлов .pck (формат игрового движка Godot) и скриптового языка GDScript атакующие смогли выполнять вредоносный код и уходить от детектирования.

После запуска специально подготовленных вредоносных файлов на устройстве злоумышленники могут красть учётные данные и загружать дополнительные пейлоады, среди которых встречается криптомайнер XMRig.

Конфигурация майнера размещалась в частном хранилище Pastebin, куда её загрузили ещё в мае. С тех пор к этой конфигурации обращались в общей сложности 206 913 раз.

«Как минимум с 29 июня 2024 года злоумышленники используют движок Godot для выполнения специально созданного GDScript-кода. Большинство антивирусов на VirusTotal не детектируют эту угрозу», — говорит в отчёте Check Point.

«Предположительно, злоумышленникам удалось заразить более 27 тысяч компьютеров».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru