


Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Вектор атаки Ghost Tap использует NFC для кражи денег с банковских карт

Киберпреступники придумали новый способ выводить деньги с украденных банковских карт, привязанных к системам вроде Apple Pay и Google Pay. Вектор, получивший название Ghost Tap, передаёт NFC-данные карт «денежным мулам» по всему миру.

Ghost Tap берёт за основу другой метод, о котором мы рассказывали в августе: Android-вредонос NGate задействовал компонент с открытым исходным кодом — «NFCGate».

Тем не менее Ghost Tap использует более мощную обфускацию и, соответственно, его сложнее детектировать. В этом случае злоумышленнику не нужна карта или устройство жертвы.

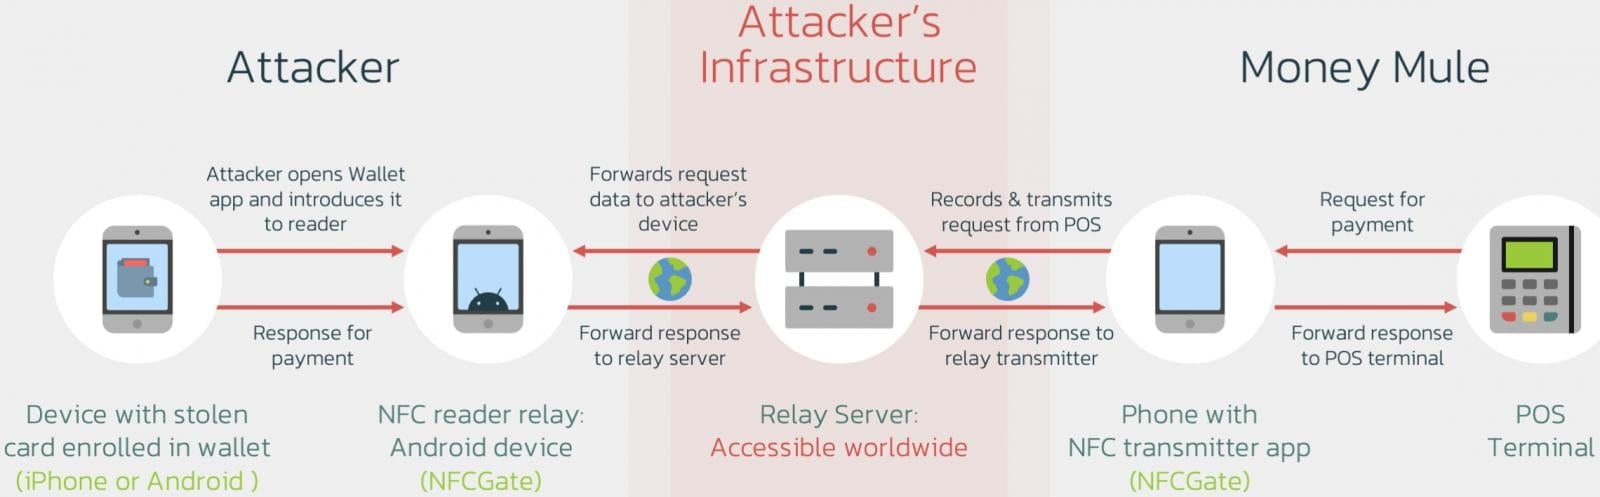
Вместо этого Ghost Tap подключает «денежных мулов» в различных удалённых местоположениях. Такие «мулы» должны взаимодействовать с PoS-терминалами.

О новом векторе рассказали специалисты компании Threat Fabric. По их данным, в последнее время наблюдается скачок в использовании этой техники в реальных кибератаках.

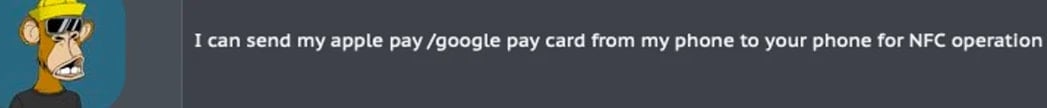
А вот так выглядит поиск «денежных мулов» на одном из киберпреступных форумов:


Для начала атакующему нужно выкрасть данные банковской карты и перехватить одноразовый пароль, который нужен для регистрации виртуального кошелька в Apple Pay и Google Pay.

Для первого пункта можно использовать, например, банковский троян, накладывающий фейковые окна поверх легитимных приложений, или тот же кейлогер. А одноразовый код можно получить с помощью социальной инженерии или того же вредоноса, мониторящего СМС-сообщения.

Атакующие по-прежнему полагаются на инструмент NFCGate, который используется для передачи информации платёжных карт. Только в этом случае подключается также сервер-ретранслятор, который отправляет данные в сеть «денежных мулов».

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru