


ChatGPT научили работать с macOS-приложениями Xcode, Terminal, TextEdit

ChatGPT научили работать с macOS-приложениями Xcode, Terminal, TextEdit

ChatGPT научили работать с macOS-приложениями Xcode, Terminal, TextEdit

ИИ-бот OpenAI теперь умеет читать проекты, над которыми работают программисты в macOS-приложениях. Новая возможность снимает необходимость копипастить код в запросы к ChatGPT на оказание помощи в решении текущих проблем.

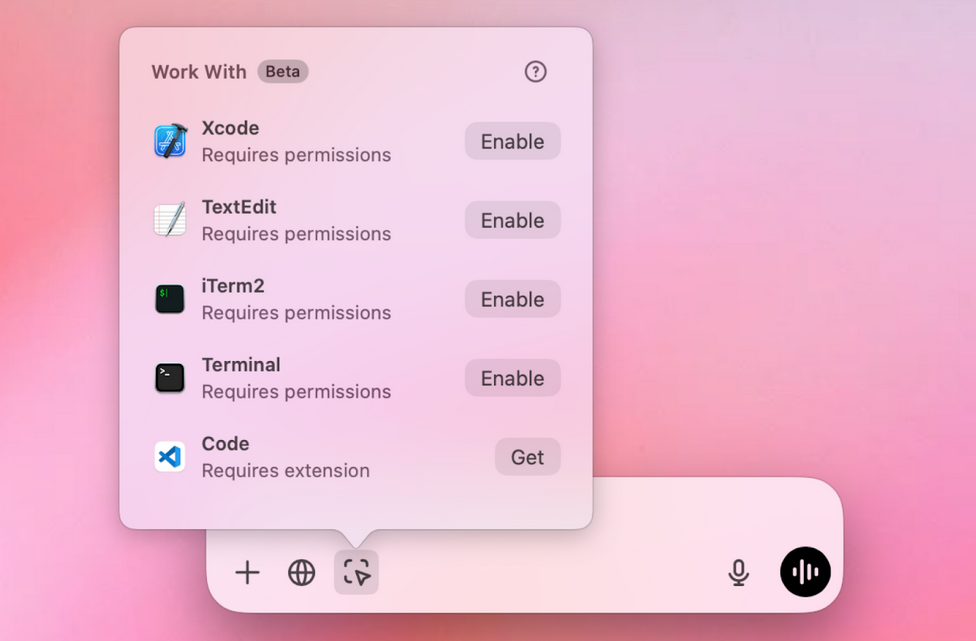
Механизм Work with Apps («Работа с приложениями») пока поддерживает VS Code, Xcode, TextEdit, Terminal и iTerm2. Бета-версия доступна пользователям ChatGPT Plus и Teams, тестирование в Enterprise и Edu запустят в следующем месяце; состоится ли порт на Windows, пока неизвестно.

Для работы с большинством перечисленных приложений ChatGPT требуется доступ к API специальных возможностей macOS (Accessibility); это разрешение всегда можно откатить в настройках чат-бота. Работа с VS Code потребует установки специального расширения.


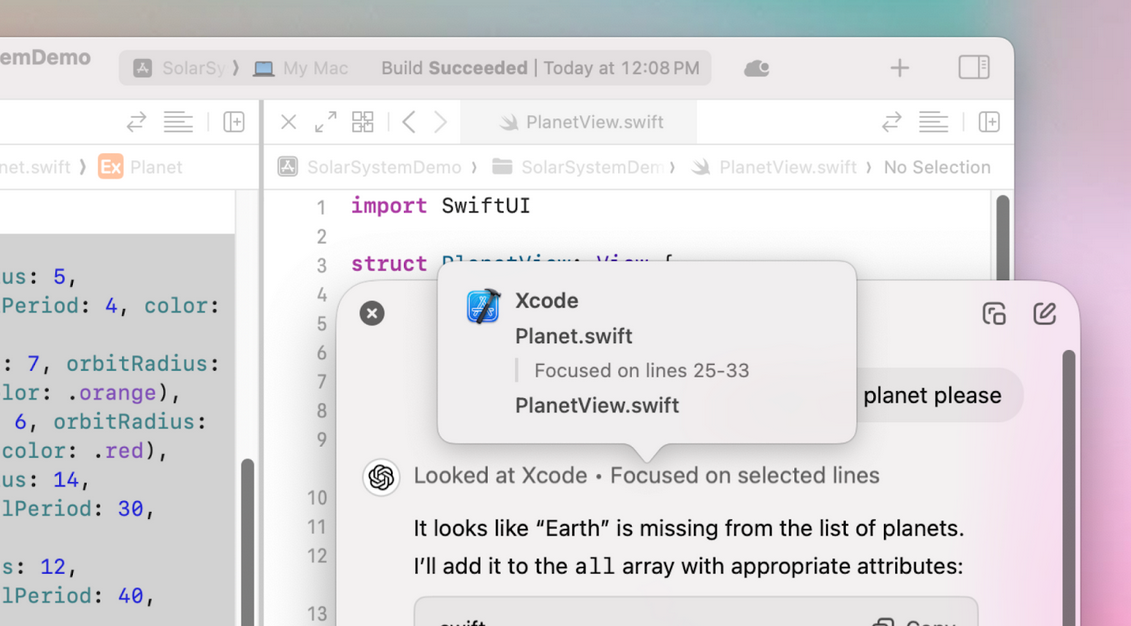
Когда функция активна, ChatGPT автоматически приобщает контент из приложения к входящему сообщению. Можно поставить фокус на определенном фрагменте кода, и умный помощник подскажет, как его скорректировать.

Так, в ходе тестов он помог исправить инструмент моделирования, создаваемый в Xcode: тот упорно исключал Землю из Солнечной системы. Написанная ИИ строка кода при этом соответствовала формату проекта.


К сожалению, вносить свои исправления в текущие разработки, как это делают Cursor или GitHub Copilot, чат-бот OpenAI пока не научился.

«Это [Work with Apps] не агент, а способ взаимодействия с инструментами программирования, список которых будет расширяться, — пояснил для TechCrunch руководитель по десктопным продуктам компании Александер Эмбирикос (Alexander Embiricos). — Думаю, он может стать ключевым элементом агентских систем. Суть в том, что ChatGPT понимает весь ваш контент и может помочь в работе с ним».

Нельзя не отметить, что бурный рост популярности ИИ, в том числе в России, несет в себе определенные риски. Большие языковые модели (БЯМ, LLM) могут взломать и заставить выдавать неправильные ответы; они не застрахованы от ошибок, к тому же склонны к галлюцинациям.

Расширение использования ИИ-помощников также грозит появлением новой зависимости. Привычка полагаться на подобные подпорки вполне может привести к снижению уровня знаний и навыков не только у профессионалов, но и у тех, кто идет им на смену.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru