



GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

GitHub выкатил ИИ-инструмент, дополняющий и предлагающий строки кода

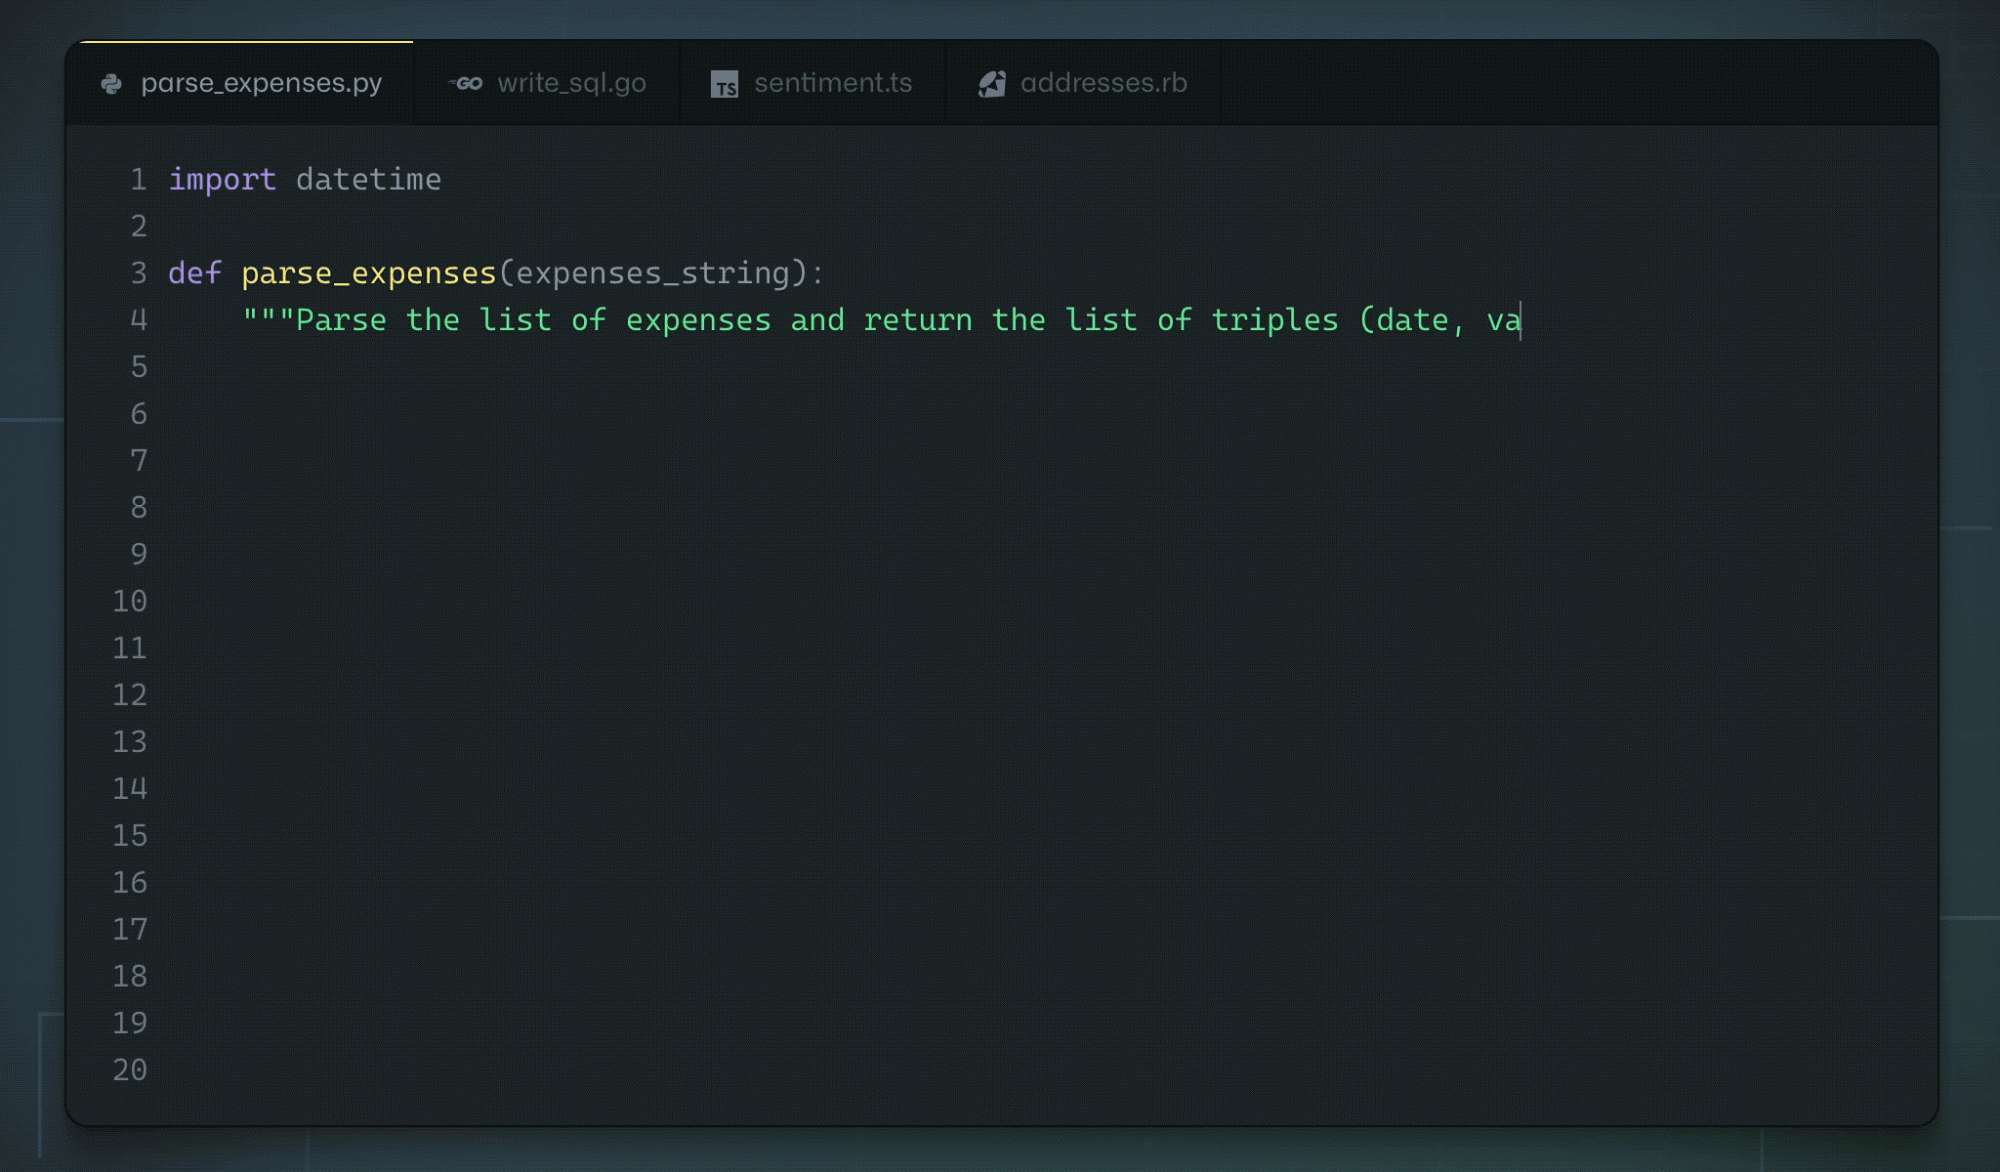
GitHub представил нововведение, которое использует искусственный интеллект для помощи разработчикам в написании кода. В частности, новый инструмент может дополнять и предлагать строки кода или даже целые функции (по аналогии с предиктивным набором текста).

Проект получил имя GitHub Copilot, а для его разработки GitHub потребовалась помощь OpenAI. Самих разработчиков инструмент, конечно же, не заменит, но зато сможет существенно упростить им жизнь.

Создатели GitHub Copilot обучили своё нововведение на миллиардах строк кода, большая часть которых располагалась на самой площадке GitHub. Работает это так: если вы пишете код, GitHub Copilot отображает вам предложения, которыми можно воспользоваться для более быстрой работы.

Чтобы определить, над чем именно вы работаете в конкретный момент, GitHub Copilot пытается парсить закомментированные куски, а также имена функций, которые вы используете. Несколько демозаписей можно увидеть на официальном веб-сайте.


Например, вы можете описать функцию на примитивном английском в комментарии, а затем перевести её в настоящий код. А если вы кодите каждый день, GitHub Copilot может использоваться для работы с новым фреймворком или библиотекой.

При этом не обязательно изучать документацию от начала до конца, поскольку GitHub Copilot уже знает специфические функции и фичи конкретного фреймворка. Инструмент также легко интегрируется с Visual Studio Code — вы можете использовать его как расширение или же задействовать облачный вариант с GitHub Codespaces.

Со временем GitHub Copilot будет обучаться и совершенствоваться, а в настоящее время он лучше всего работает с Python, JavaScript, TypeScript, Ruby и Go.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru