


Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» сообщили о новой волне фишинговой кампании, ориентированной на российские компании, работающие в сферах промышленности, энергетики и сельского хозяйства. Злоумышленники применяют появившийся еще в 2020 году зловред SnakeKeylogger.

SnakeKeylogger относится к классу инфостилеров. Они нацелены на автоматический сбор учетных данных в зараженной системе.

В то же время SnakeKeylogger обладает множеством дополнительных возможностей. В частности, вредонос имеет функции кейлогера, то есть может записывать нажатия на клавиатуру и движения мышки, способен создавать скриншоты и собирать данные из буфера обмена.

При этом зловред обладает обширной функциональностью кражи учетных данных из множества популярных приложений, включая браузеры, почтовые клиенты и т. д. Еще одна опция — поиск и завершение процессов различных антивирусных продуктов, отладчиков и других процессов, связанных с мониторингом всех видов активности, что затрудняет его обнаружение в зараженной системе.

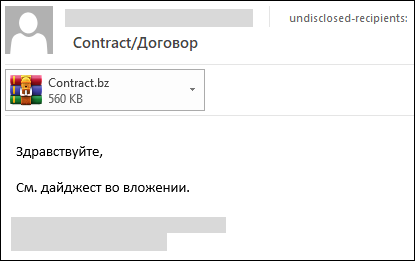
Злоумышленники рассылают письма, содержащие зловред, с поддельных или скомпрометированных адресов российских и зарубежных компаний. В теме письма обычно есть следующие ключевые слова: «Договор» или «Contract/Договор». А само письмо содержит вложенный архив с именем «Contract.bz».


В архиве находится файл «Contract.exe», отвечающий за доставку и установку зловреда в систему жертвы. Завершив свою работу, вредоносное приложение отправляет все собранные данные злоумышленнику.

«Несмотря на внешнюю простоту, SnakeKeylogger представляет серьезную угрозу для корпоративной и личной кибербезопасности. Этот вредоносный софт распространяется по подписке в даркнете, что позволяет киберпреступникам за определенную плату приобрести уже готовый инструмент без необходимости написания собственного вредоносного кода. Поэтому даже не самый подготовленный атакующий может легко использовать SnakeKeylogger для сбора учетных данных к различным веб-сервисам компании и не только. Несмотря на то, что вредонос обладает некоторыми функциями уклонения от обнаружения, большинство современных антивирусов при своевременном обновлении сигнатурных баз детектируют его при попытке выгрузки на атакуемую систему», — отметил эксперт центра исследования киберугроз Solar 4RAYS ГК «Солар» Дмитрий Маричев.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru