


Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» сообщили о новой волне фишинговой кампании, ориентированной на российские компании, работающие в сферах промышленности, энергетики и сельского хозяйства. Злоумышленники применяют появившийся еще в 2020 году зловред SnakeKeylogger.

SnakeKeylogger относится к классу инфостилеров. Они нацелены на автоматический сбор учетных данных в зараженной системе.

В то же время SnakeKeylogger обладает множеством дополнительных возможностей. В частности, вредонос имеет функции кейлогера, то есть может записывать нажатия на клавиатуру и движения мышки, способен создавать скриншоты и собирать данные из буфера обмена.

При этом зловред обладает обширной функциональностью кражи учетных данных из множества популярных приложений, включая браузеры, почтовые клиенты и т. д. Еще одна опция — поиск и завершение процессов различных антивирусных продуктов, отладчиков и других процессов, связанных с мониторингом всех видов активности, что затрудняет его обнаружение в зараженной системе.

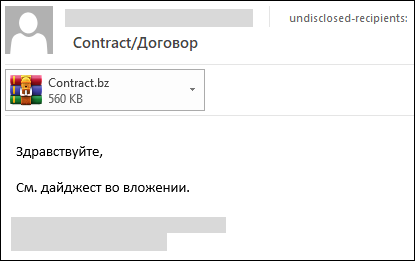
Злоумышленники рассылают письма, содержащие зловред, с поддельных или скомпрометированных адресов российских и зарубежных компаний. В теме письма обычно есть следующие ключевые слова: «Договор» или «Contract/Договор». А само письмо содержит вложенный архив с именем «Contract.bz».


В архиве находится файл «Contract.exe», отвечающий за доставку и установку зловреда в систему жертвы. Завершив свою работу, вредоносное приложение отправляет все собранные данные злоумышленнику.

«Несмотря на внешнюю простоту, SnakeKeylogger представляет серьезную угрозу для корпоративной и личной кибербезопасности. Этот вредоносный софт распространяется по подписке в даркнете, что позволяет киберпреступникам за определенную плату приобрести уже готовый инструмент без необходимости написания собственного вредоносного кода. Поэтому даже не самый подготовленный атакующий может легко использовать SnakeKeylogger для сбора учетных данных к различным веб-сервисам компании и не только. Несмотря на то, что вредонос обладает некоторыми функциями уклонения от обнаружения, большинство современных антивирусов при своевременном обновлении сигнатурных баз детектируют его при попытке выгрузки на атакуемую систему», — отметил эксперт центра исследования киберугроз Solar 4RAYS ГК «Солар» Дмитрий Маричев.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru