


Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Исследователи из Group-IB нашли в интернете несколько образцов неизвестного ранее трояна, внедряемого в macOS необычным способом. Для скрытной доставки зловреда, нареченного RustyAttr, используются расширенные атрибуты файлов (EA).

Эти дополнительные метаданные напрямую не отыщешь в приложении «Терминал» или файловом менеджере Finder. Для их просмотра, редактирования и удаления обычно используется команда xattr.

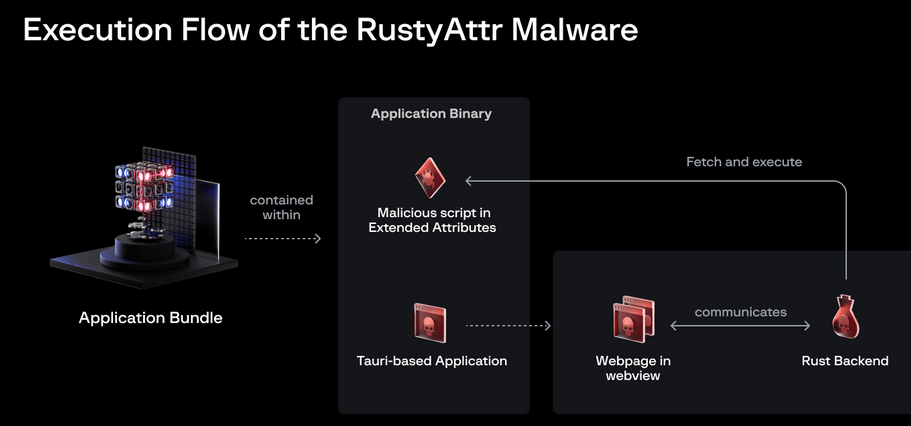
Обнаруженная экспертами вредоносная программа создана с использованием фреймворка Tauri и подписана слитым сертификатом разработчика (Apple его уже отозвала). При запуске она загружает в WebView страницу с JavaScript, который извлекает шелл-код, спрятанный в EA с именем «test», и запускает его на исполнение.


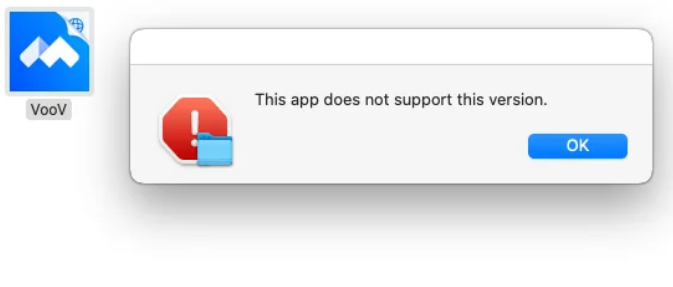
Для отвода глаз жертве отображается стянутый с файлообменника документ PDF или поддельное диалоговое окно с сообщением об ошибке.


По словам экспертов, принятые меры против обнаружения оправдали себя: на момент проведения анализа RustyAttr не смог задетектировать ни один антивирус из коллекции VirusTotal.

Конечная цель таких атак неясна, так как сведений о жертвах нет. Зафиксирована попытка загрузки дополнительного пейлоада с хоста, ассоциированного с ИТ-инфраструктурой Lazarus, однако целевой сервер оказался вне доступа.

Защиту от подобных зловредов способен обеспечить Gatekeeper. Чтобы обойти это препятствие, автору атаки придется взаимодействовать с пользователем macOS и, применив социальную инженерию, заставить его отключить верного охранника.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru