


Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатную утилиту для дешифровки файлов, пострадавших в ходе атак программы-вымогателя ShrinkLocker.

В мае мы рассказывали о кампаниях на тот момент нового вымогателя ShrinkLocker, который использовал легитимную функциональность Windows — BitLocker.

Эксперты Bitdefender недавно провели анализ вредоноса, чтобы вычислить особенности его подхода. В частности, выяснилось, что шифровальщик предоставляет определённое окно для восстановления данных. Поймать этот момент можно сразу после снятия защиты с зашифрованных BitLocker дисков.

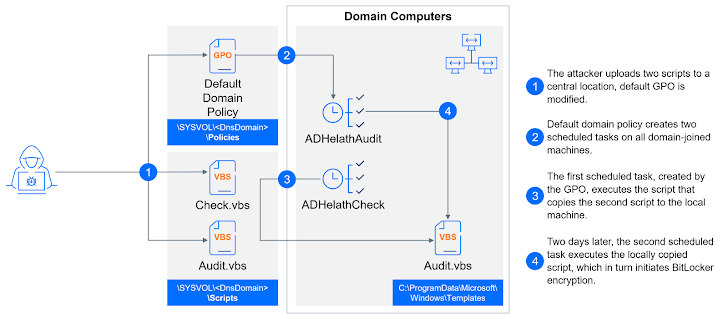
Проникнув в систему, операторы ShrinkLocker создают две задачи в планировщике Windows, которые помогают вымогателю запуститься. Первым стартует скрипт Check.vbs, копирующий вредонос на каждую машину в домене жертвы.

Вторая задача подключается спустя два дня, выполняя скрипт для установки шифровщика — Audit.vbs. Далее идёт сбор информации о системе и проверка наличия BitLocker.

ShrinkLocker успешно отрабатывает в системах Windows 10, Windows 11, Windows Server 2016 и Windows Server 2019.


Специалисты Bitdefender выявили интересный баг, из-за которого вымогатель не всегда может перезагрузить компьютер, выдавая ошибку «Privilege Not Held». В результате VBScript-задача попадает в бесконечный цикл.

Даже если машину перезагрузит сам пользователь, скрипт не отработает должным образом, а значит, цепочка атаки на этом месте прерывается. В процессе работы вымогатель генерирует случайный пароль, основанный на системной информации.

Далее этот пароль загружается на сервер злоумышленников. Согласно замыслу, после перезагрузки пользователь должен ввести пароль для разблокировки устройства. Помимо этого, ShrinkLocker вносит изменения в реестр ОС, отключает правила встроенного файрвола и удаляет файлы аудита.

Бесплатный дешифратор от Bitdefender лежит здесь.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru