


Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатную утилиту для дешифровки файлов, пострадавших в ходе атак программы-вымогателя ShrinkLocker.

В мае мы рассказывали о кампаниях на тот момент нового вымогателя ShrinkLocker, который использовал легитимную функциональность Windows — BitLocker.

Эксперты Bitdefender недавно провели анализ вредоноса, чтобы вычислить особенности его подхода. В частности, выяснилось, что шифровальщик предоставляет определённое окно для восстановления данных. Поймать этот момент можно сразу после снятия защиты с зашифрованных BitLocker дисков.

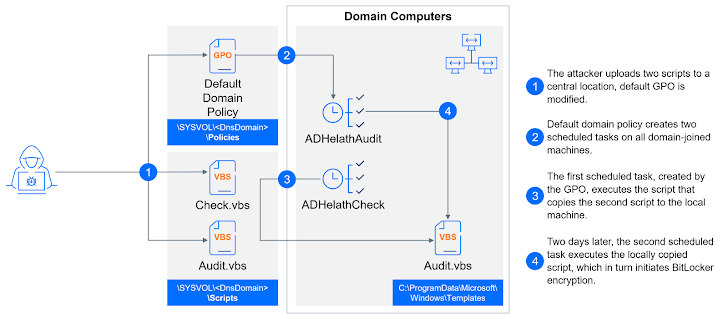
Проникнув в систему, операторы ShrinkLocker создают две задачи в планировщике Windows, которые помогают вымогателю запуститься. Первым стартует скрипт Check.vbs, копирующий вредонос на каждую машину в домене жертвы.

Вторая задача подключается спустя два дня, выполняя скрипт для установки шифровщика — Audit.vbs. Далее идёт сбор информации о системе и проверка наличия BitLocker.

ShrinkLocker успешно отрабатывает в системах Windows 10, Windows 11, Windows Server 2016 и Windows Server 2019.


Специалисты Bitdefender выявили интересный баг, из-за которого вымогатель не всегда может перезагрузить компьютер, выдавая ошибку «Privilege Not Held». В результате VBScript-задача попадает в бесконечный цикл.

Даже если машину перезагрузит сам пользователь, скрипт не отработает должным образом, а значит, цепочка атаки на этом месте прерывается. В процессе работы вымогатель генерирует случайный пароль, основанный на системной информации.

Далее этот пароль загружается на сервер злоумышленников. Согласно замыслу, после перезагрузки пользователь должен ввести пароль для разблокировки устройства. Помимо этого, ShrinkLocker вносит изменения в реестр ОС, отключает правила встроенного файрвола и удаляет файлы аудита.

Бесплатный дешифратор от Bitdefender лежит здесь.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru