


Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

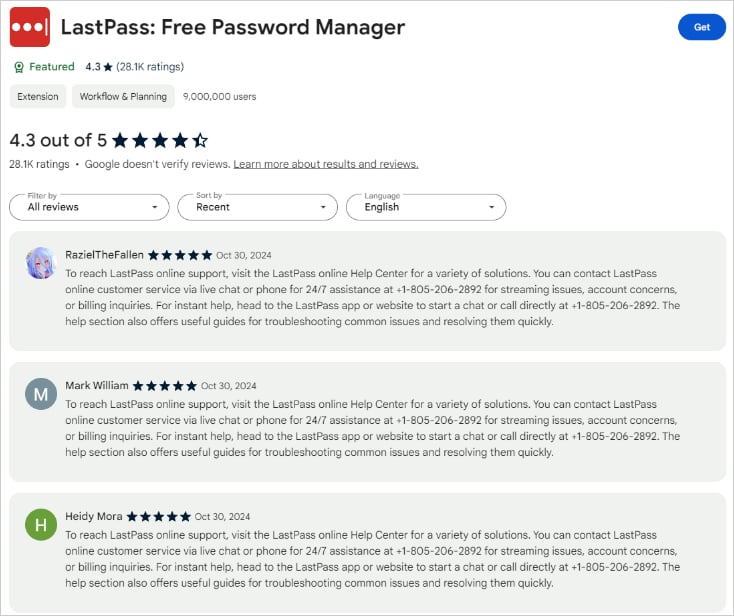
Разработчики менеджера паролей LastPass предупреждают о новой киберпреступной кампании, в ходе которой мошенники оставляют поддельные номера техподдержки в отзывах к расширению LastPass для Chrome.

Уловка с фейковой техподдержкой используется скамерами давно. Задача — обманом заставить пользователя открыть удалённый доступ к устройству.

В этот раз мошенники решили оставлять пятизвёздочные отзывы к расширению LastPass для браузера Google Chrome, указывая в них телефонный номер якобы техподдержки, если у пользователей будут вопросы.


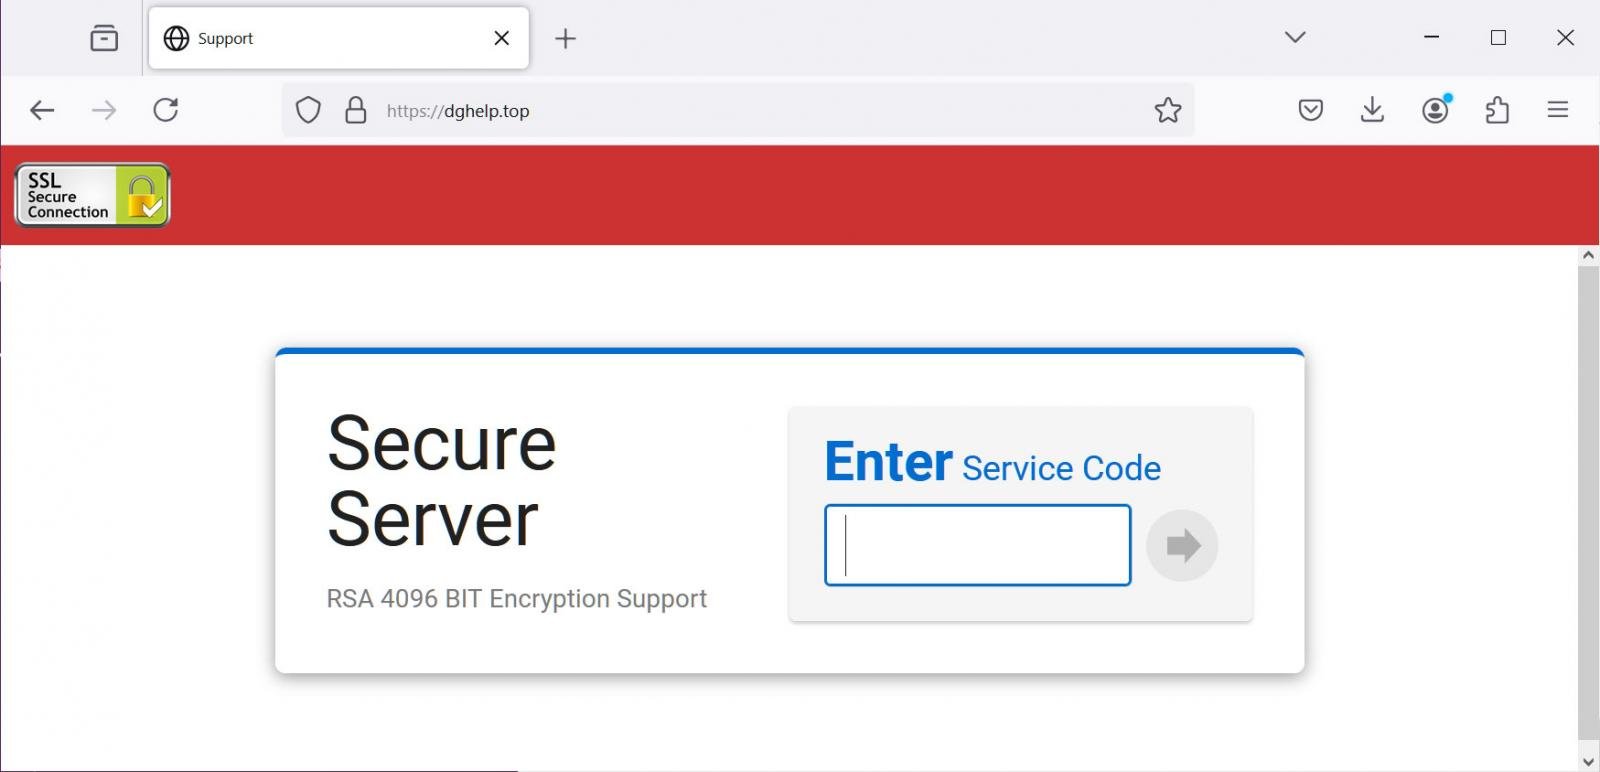
Помимо этого, в кампании фигурирует веб-ресурс dghelp[.]top, с которого киберпреступники предлагают загрузить «программу для удалённой техподдержки». Но сначала надо ввести специальный код.


«Если вы позвоните на мошеннический номер, на том конце вас спросят, с каким именно продуктом у вас проблемы. После этого будет ряд вопросов о том, с какого устройства вы пользуетесь LastPass», — пишут представители LastPass.

«Далее вас перенаправят на сайт dghelp[.]top, а мошенник, оставаясь всё это время на линии, будет давать инструкции по загрузке софта с этого сайта».

Исследователи из BleepingComputer специально загрузили программу, которую предлагают скачать мошенники. Ей оказалась ConnectWise ScreenConnect (детекты на VirusTotal), открывающая удалённый доступ к устройстве жертвы.

Напомним, летом у LastPass был 12-часовой сбой в работе, причиной которого стал корявый апдейт аддона для Chrome. А весной разработчики LastPass добавили новую интересную функциональность: теперь менеджер паролей шифрует URL, сохранённые вместе с учётными данными.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru