


Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Разработчики менеджера паролей LastPass предупреждают о новой киберпреступной кампании, в ходе которой мошенники оставляют поддельные номера техподдержки в отзывах к расширению LastPass для Chrome.

Уловка с фейковой техподдержкой используется скамерами давно. Задача — обманом заставить пользователя открыть удалённый доступ к устройству.

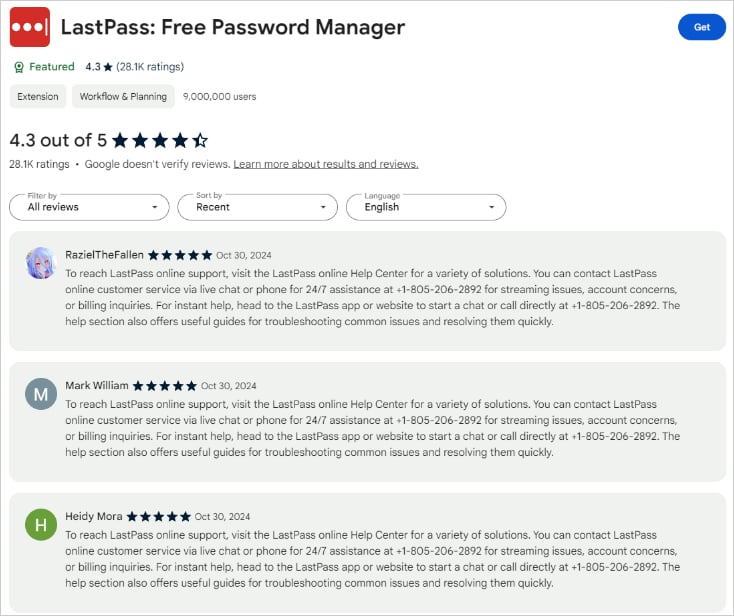
В этот раз мошенники решили оставлять пятизвёздочные отзывы к расширению LastPass для браузера Google Chrome, указывая в них телефонный номер якобы техподдержки, если у пользователей будут вопросы.


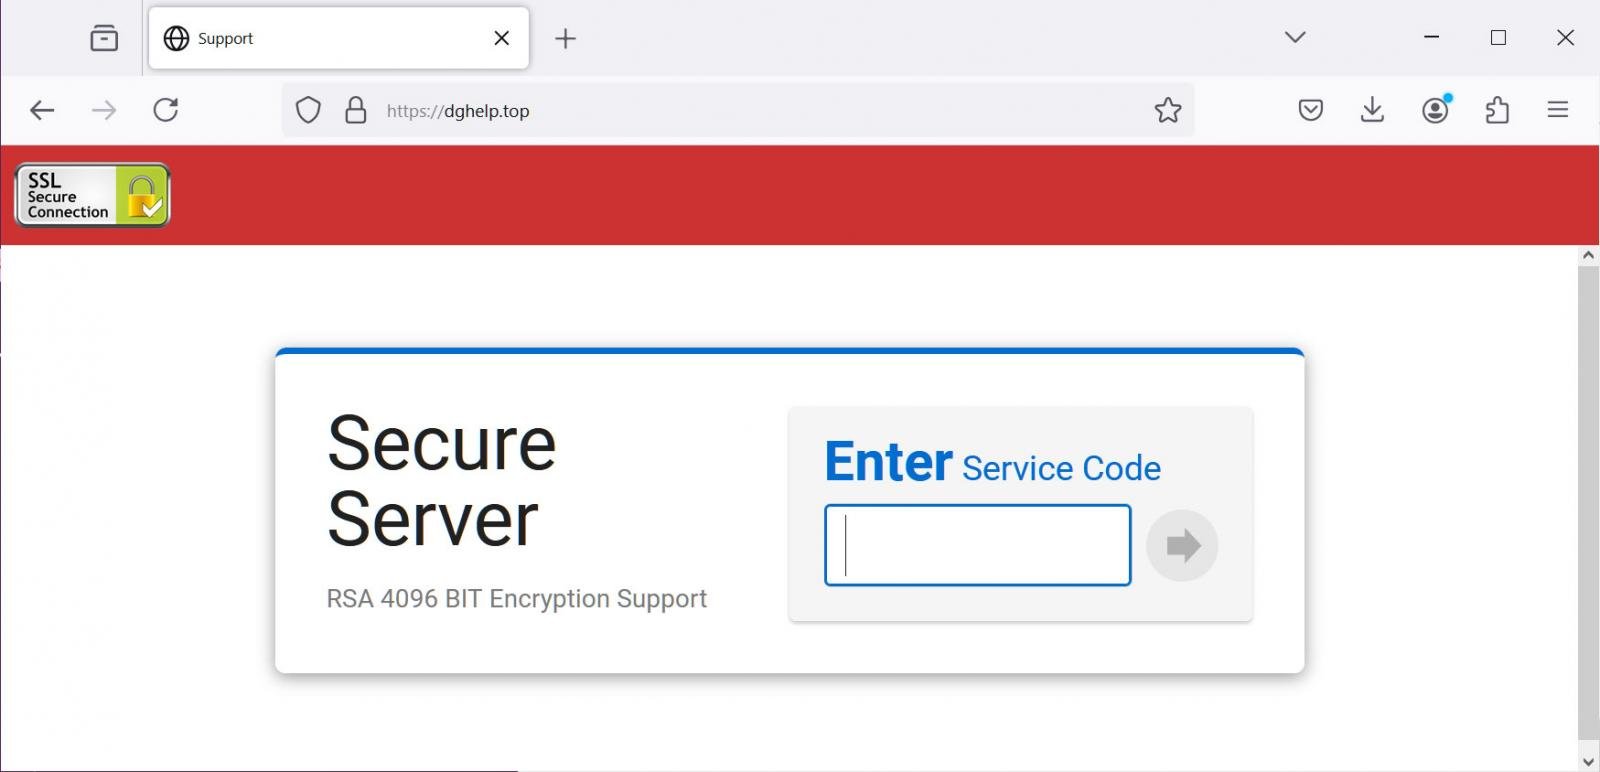
Помимо этого, в кампании фигурирует веб-ресурс dghelp[.]top, с которого киберпреступники предлагают загрузить «программу для удалённой техподдержки». Но сначала надо ввести специальный код.


«Если вы позвоните на мошеннический номер, на том конце вас спросят, с каким именно продуктом у вас проблемы. После этого будет ряд вопросов о том, с какого устройства вы пользуетесь LastPass», — пишут представители LastPass.

«Далее вас перенаправят на сайт dghelp[.]top, а мошенник, оставаясь всё это время на линии, будет давать инструкции по загрузке софта с этого сайта».

Исследователи из BleepingComputer специально загрузили программу, которую предлагают скачать мошенники. Ей оказалась ConnectWise ScreenConnect (детекты на VirusTotal), открывающая удалённый доступ к устройстве жертвы.

Напомним, летом у LastPass был 12-часовой сбой в работе, причиной которого стал корявый апдейт аддона для Chrome. А весной разработчики LastPass добавили новую интересную функциональность: теперь менеджер паролей шифрует URL, сохранённые вместе с учётными данными.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru