


Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Android-трояна CraxsRAT раздают в WhatsApp как софт Минцифры и Банка России

Специалисты F.A.C.C.T фиксируют повышенную активность распространителей CraxsRAT. Летом и осенью было суммарно обнаружено более 140 уникальных образцов многофункционального Android-трояна.

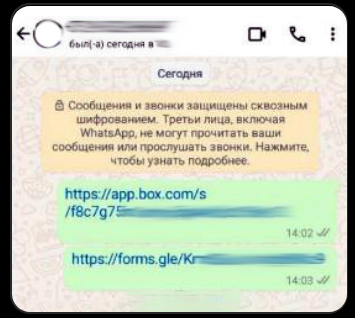
Ссылки на загрузку CraxsRAT публикуются в мессенджерах, в том числе в WhatsApp. При этом вредоноса выдают за апдейт приложений российских Госуслуг, Минздрава, Минцифры, Центробанка, а также телеоператоров Белоруссии.


Некоторые семплы именовались «СПИСОК.СВО2024», «Гос.Списки СВО», «списки военнопленных», «spiski». Эксперты расценили такую маскировку как свидетельство намерения использовать CraxsRAT для шпионажа.

Анализ образцов, проведенный в F.A.C.C.T., показал, что Android-зловред обладает всеми необходимыми для этого функциями. Преемник трояна SpyNote не только предоставляет оператору удаленный доступ к зараженному устройству, но также умеет копировать список контактов и журнал звонков, перехватывать СМС и клавиатурный ввод, делать скриншоты, контролировать камеру и микрофон.

Обмен с C2-сервером осуществляется через веб-сокет. Шифрование не используется, подлежащие передаче данные подвергаются сжатию (GZip).

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru