


Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Условные атакующие могут провести даунгрейд и понизить версию корневых компонентов Windows, что приведет к обходу проверки подписи драйверов — Driver Signature Enforcement и позволит установить в систему руткиты.

Этот вектор подразумевает получение контроля над механизмом обновления Windows, с помощью которого злоумышленники могут подсунуть полностью пропатченной системе устаревшие компоненты.

Исследователь из компании SafeBreach Алан Левиев попытался предупредить Microsoft о проблеме, однако в корпорации отреагировали холодно: дескать, это не нарушает текущих ограничений ОС и не выходит за рамки безопасности.

Тем не менее, по словам специалиста, с помощью этой бреши можно выполнить код на уровне ядра от лица администратора.

Левиев даже выложил инструмент под названием «Windows Downdate», позволяющий подсунуть системе уязвимые компоненты: DLL, драйверы и т. п.

«Мне удалось внедрить старые уязвимости в полностью пропатченные системы. В частности, речь идет об обходе Driver Signature Enforcement (DSE) и загрузке неподписанных драйверов уровня ядра», — пишет Левиев.

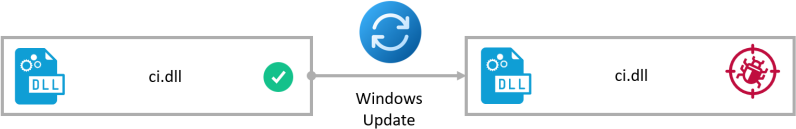
Эксперт назвал свой метод «ItsNotASecurityBoundary» и показал его на примере подмены  файла ci.dll, отвечающей за работу DSE. Вместо нормальной библиотеки Левиев подсунул непропатченную версию, которая игнорировала подписи драйверов.


Видео демонстрации вектора атаки на систему Windows 11 23H2 исследователь выложил на Vimeo:

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru