


WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) добавили мессенджеру зашифрованное хранилище Identity Proof Linked Storage (IPLS), предназначенное для управления контактами.

Нововведение должно положительно сказаться на конфиденциальности пользовательских данных при их синхронизации. В частности, решаются сразу две известные проблемы WhatsApp:

  1. Минимизируется риск потери контактов.
  2. Устраняется невозможность синхронизировать контакты между устройствами.

С появлением IPLS мессенджер привязывает сохраненные контакты не к конкретному девайсу, а скорее к аккаунту. Таким образом, при частой смене устройств пользователям будет легче управлять сохраненными контактами.

Более того, IPLS также позволяет создавать списки контактов для каждого аккаунта на устройстве и, соответственно, легко ими управлять. При этом, само собой, списки изолируются друг от друга.

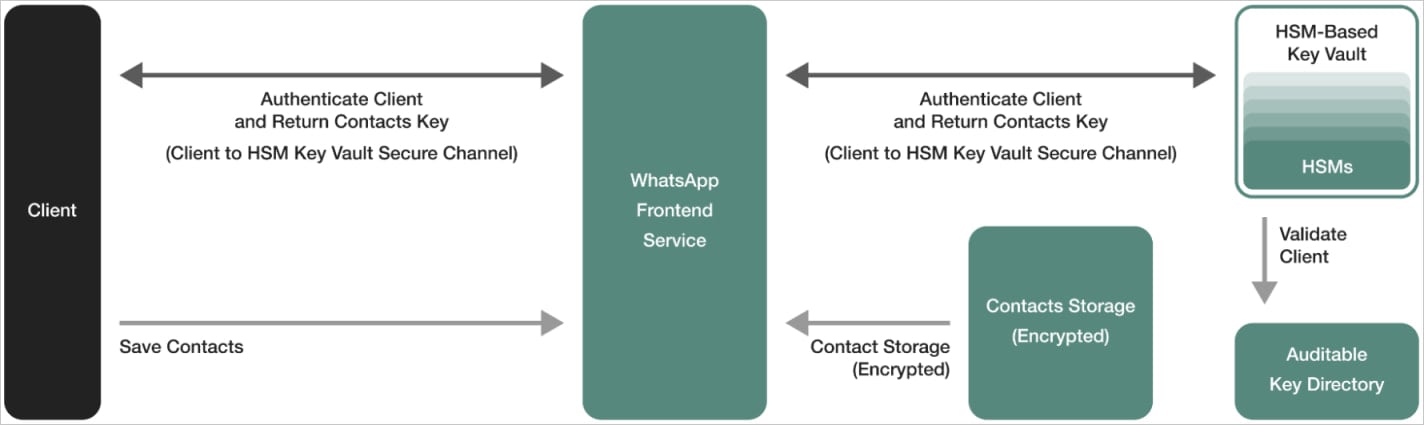
Для обеспечения безопасности пользовательских данных IPLS использует комбинацию шифрования, Hardware Security Modules (HSMs) и принцип Key Transparency (позволяет верифицировать открытые ключи при E2EE).

Если пользователь заносит новый контакт, имя последнего шифруется с помощью симметричного алгоритма. Сам ключ генерируется и хранится на устройстве пользователя.


Кроме того, разработчик WhatsApp подключили Cloudflare для независимого стороннего аудита своих криптографических операций.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru