


WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

WhatsApp теперь шифрует БД контактов для безопасной синхронизации

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) добавили мессенджеру зашифрованное хранилище Identity Proof Linked Storage (IPLS), предназначенное для управления контактами.

Нововведение должно положительно сказаться на конфиденциальности пользовательских данных при их синхронизации. В частности, решаются сразу две известные проблемы WhatsApp:

  1. Минимизируется риск потери контактов.
  2. Устраняется невозможность синхронизировать контакты между устройствами.

С появлением IPLS мессенджер привязывает сохраненные контакты не к конкретному девайсу, а скорее к аккаунту. Таким образом, при частой смене устройств пользователям будет легче управлять сохраненными контактами.

Более того, IPLS также позволяет создавать списки контактов для каждого аккаунта на устройстве и, соответственно, легко ими управлять. При этом, само собой, списки изолируются друг от друга.

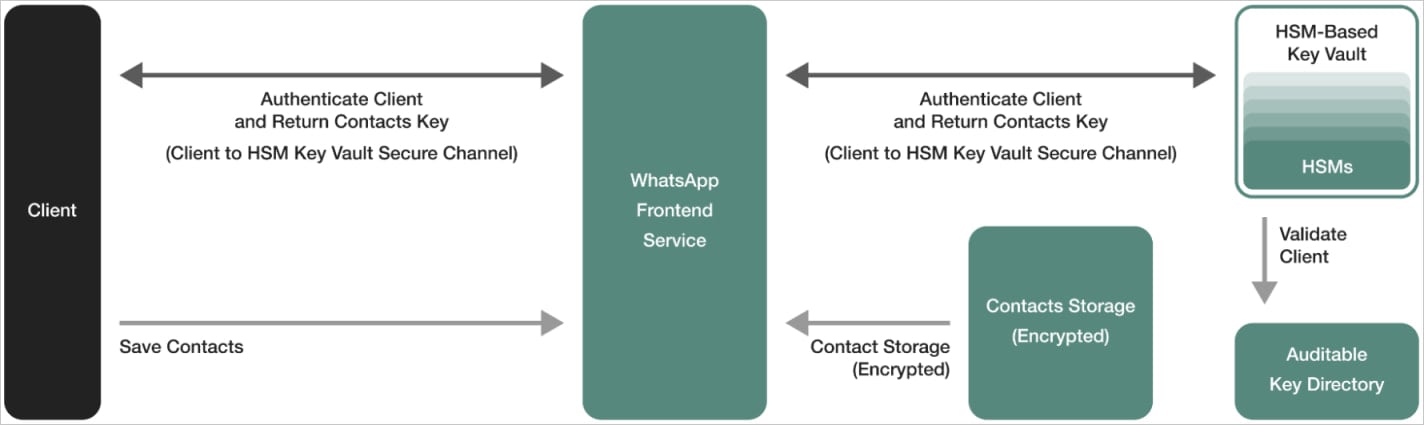
Для обеспечения безопасности пользовательских данных IPLS использует комбинацию шифрования, Hardware Security Modules (HSMs) и принцип Key Transparency (позволяет верифицировать открытые ключи при E2EE).

Если пользователь заносит новый контакт, имя последнего шифруется с помощью симметричного алгоритма. Сам ключ генерируется и хранится на устройстве пользователя.


Кроме того, разработчик WhatsApp подключили Cloudflare для независимого стороннего аудита своих криптографических операций.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru