


В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

Несмотря на постоянную борьбу с вредоносными приложениями в Google Play Store, официальный магазин пока далёк от безопасного места. Так, исследователи нашли там 200 зловредов, общее число скачиваний которых достигло почти восьми миллионов.

Вредоносы удалось выловить с июня 2023 года по апрель 2024-го. На проблему указывают специалисты компании Zscaler, выделившие семь основных угроз для пользователей Android:

  • Joker (доля — 38,2%) — инфостилер, пытающихся добраться до ваших СМС-сообщений;
  • Adware (35,9%) — классический рекламный софт, задача которого — демонстрировать навязчивые объявления и генерировать прибыль для своих операторов;
  • Facestealer (14,7%) — специализируется на краже учётных данных от аккаунтов Facebook (признана экстремистской и запрещена в России);
  • Coper (3,7%) — инфостилер с функциональными возможностями кейлогера, может накладывать фейковые окна для фишинга;
  • Loanly Installer (2,3%);
  • Harly (1,4%) — семейство троянов, подписывающих жертв на платные сервисы;
  • Anatsa или Teabot (0,9%) — банковский троян, умеющий работать более чем с 650 приложениями кредитных организаций.

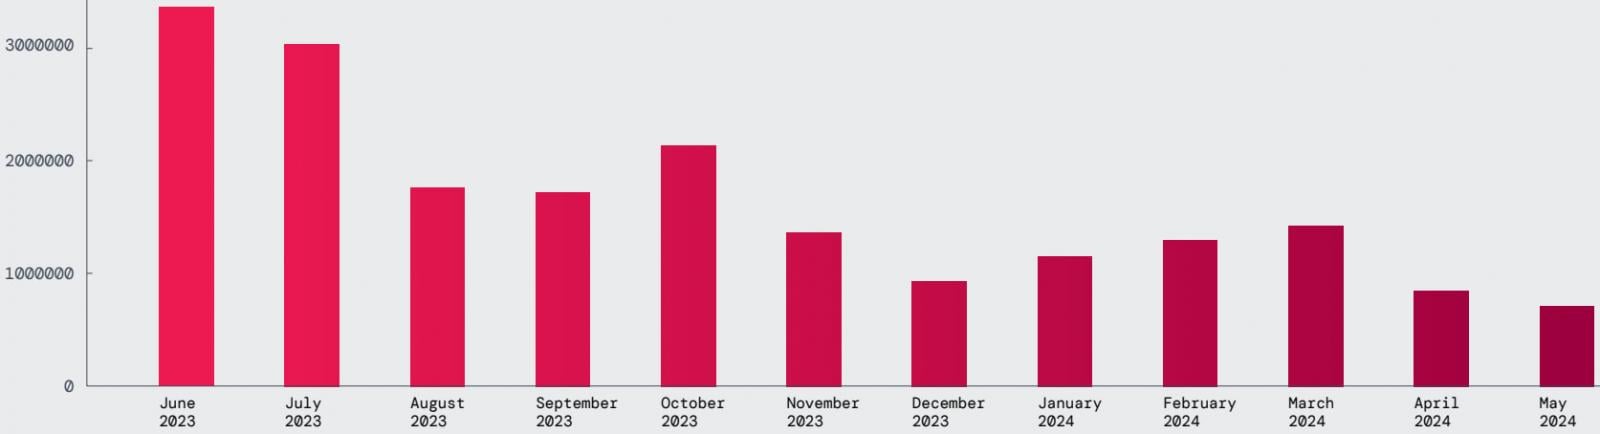
В отчёте Zscaler также приводится статистика блокировки вредоносных программ в Google Play. Например, видно, как снижается число заблокированных транзакций от месяца к месяцу:

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru