


В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

Несмотря на постоянную борьбу с вредоносными приложениями в Google Play Store, официальный магазин пока далёк от безопасного места. Так, исследователи нашли там 200 зловредов, общее число скачиваний которых достигло почти восьми миллионов.

Вредоносы удалось выловить с июня 2023 года по апрель 2024-го. На проблему указывают специалисты компании Zscaler, выделившие семь основных угроз для пользователей Android:

  • Joker (доля — 38,2%) — инфостилер, пытающихся добраться до ваших СМС-сообщений;
  • Adware (35,9%) — классический рекламный софт, задача которого — демонстрировать навязчивые объявления и генерировать прибыль для своих операторов;
  • Facestealer (14,7%) — специализируется на краже учётных данных от аккаунтов Facebook (признана экстремистской и запрещена в России);
  • Coper (3,7%) — инфостилер с функциональными возможностями кейлогера, может накладывать фейковые окна для фишинга;
  • Loanly Installer (2,3%);
  • Harly (1,4%) — семейство троянов, подписывающих жертв на платные сервисы;
  • Anatsa или Teabot (0,9%) — банковский троян, умеющий работать более чем с 650 приложениями кредитных организаций.

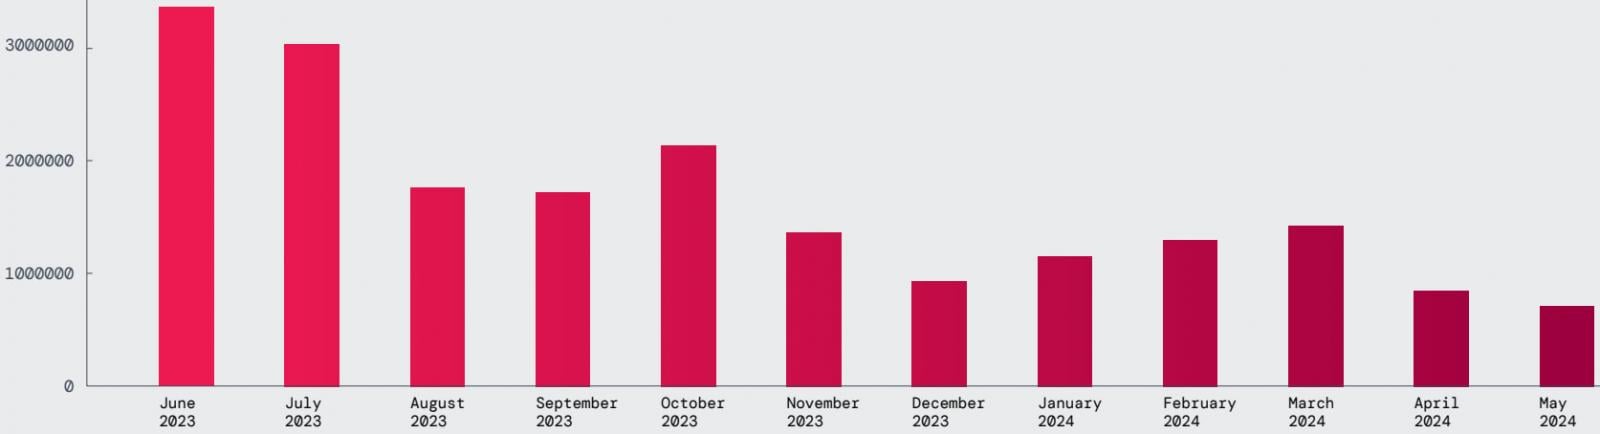
В отчёте Zscaler также приводится статистика блокировки вредоносных программ в Google Play. Например, видно, как снижается число заблокированных транзакций от месяца к месяцу:

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru