


В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

Несмотря на постоянную борьбу с вредоносными приложениями в Google Play Store, официальный магазин пока далёк от безопасного места. Так, исследователи нашли там 200 зловредов, общее число скачиваний которых достигло почти восьми миллионов.

Вредоносы удалось выловить с июня 2023 года по апрель 2024-го. На проблему указывают специалисты компании Zscaler, выделившие семь основных угроз для пользователей Android:

  • Joker (доля — 38,2%) — инфостилер, пытающихся добраться до ваших СМС-сообщений;
  • Adware (35,9%) — классический рекламный софт, задача которого — демонстрировать навязчивые объявления и генерировать прибыль для своих операторов;
  • Facestealer (14,7%) — специализируется на краже учётных данных от аккаунтов Facebook (признана экстремистской и запрещена в России);
  • Coper (3,7%) — инфостилер с функциональными возможностями кейлогера, может накладывать фейковые окна для фишинга;
  • Loanly Installer (2,3%);
  • Harly (1,4%) — семейство троянов, подписывающих жертв на платные сервисы;
  • Anatsa или Teabot (0,9%) — банковский троян, умеющий работать более чем с 650 приложениями кредитных организаций.

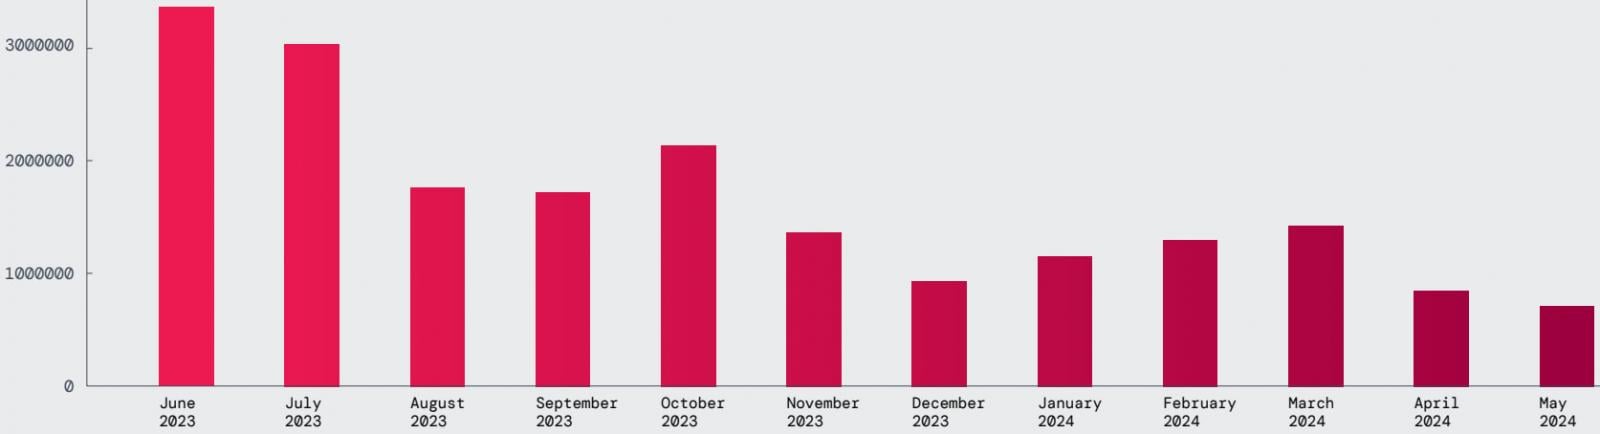
В отчёте Zscaler также приводится статистика блокировки вредоносных программ в Google Play. Например, видно, как снижается число заблокированных транзакций от месяца к месяцу:

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru