


В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

Эксперты Positive Technologies обнаружили вредоносное письмо, адресованное госучреждению одной из стран СНГ. Анализ показал, что вложение содержит эксплойт к XSS-уязвимости в Roundcube Webmail, открывающей доступ к служебной переписке.

Речь идет о CVE-2024-37383, которую участники проекта с открытым исходным кодом устранили в минувшем мае. Примечательно, что поддельное сообщение не содержало текста, а аттач почтовый клиент не отображал.

Данная уязвимость позволяет при открытии письма выполнить сторонний JavaScript-код в браузере жертвы. В результате авторы эксплойт-атаки смогут перехватывать переписку и учетки имейл, а также использовать конфиденциальные данные для развития атаки.

«Roundcube Webmail является не самым известным почтовым клиентом среди частных пользователей, однако он по умолчанию входит в популярную панель управления хостиногом cPanel, которая имеет по меньшей мере 450 тысяч установок, — отметил Максим Андреев, возглавляющий группу исследования сложных угроз в TI-отделе экспертного центра PT. — Атаки через веб-клиент могут нанести значительный ущерб государственным органам, поскольку программа, по нашим наблюдениям, довольно часто используется в этой сфере».

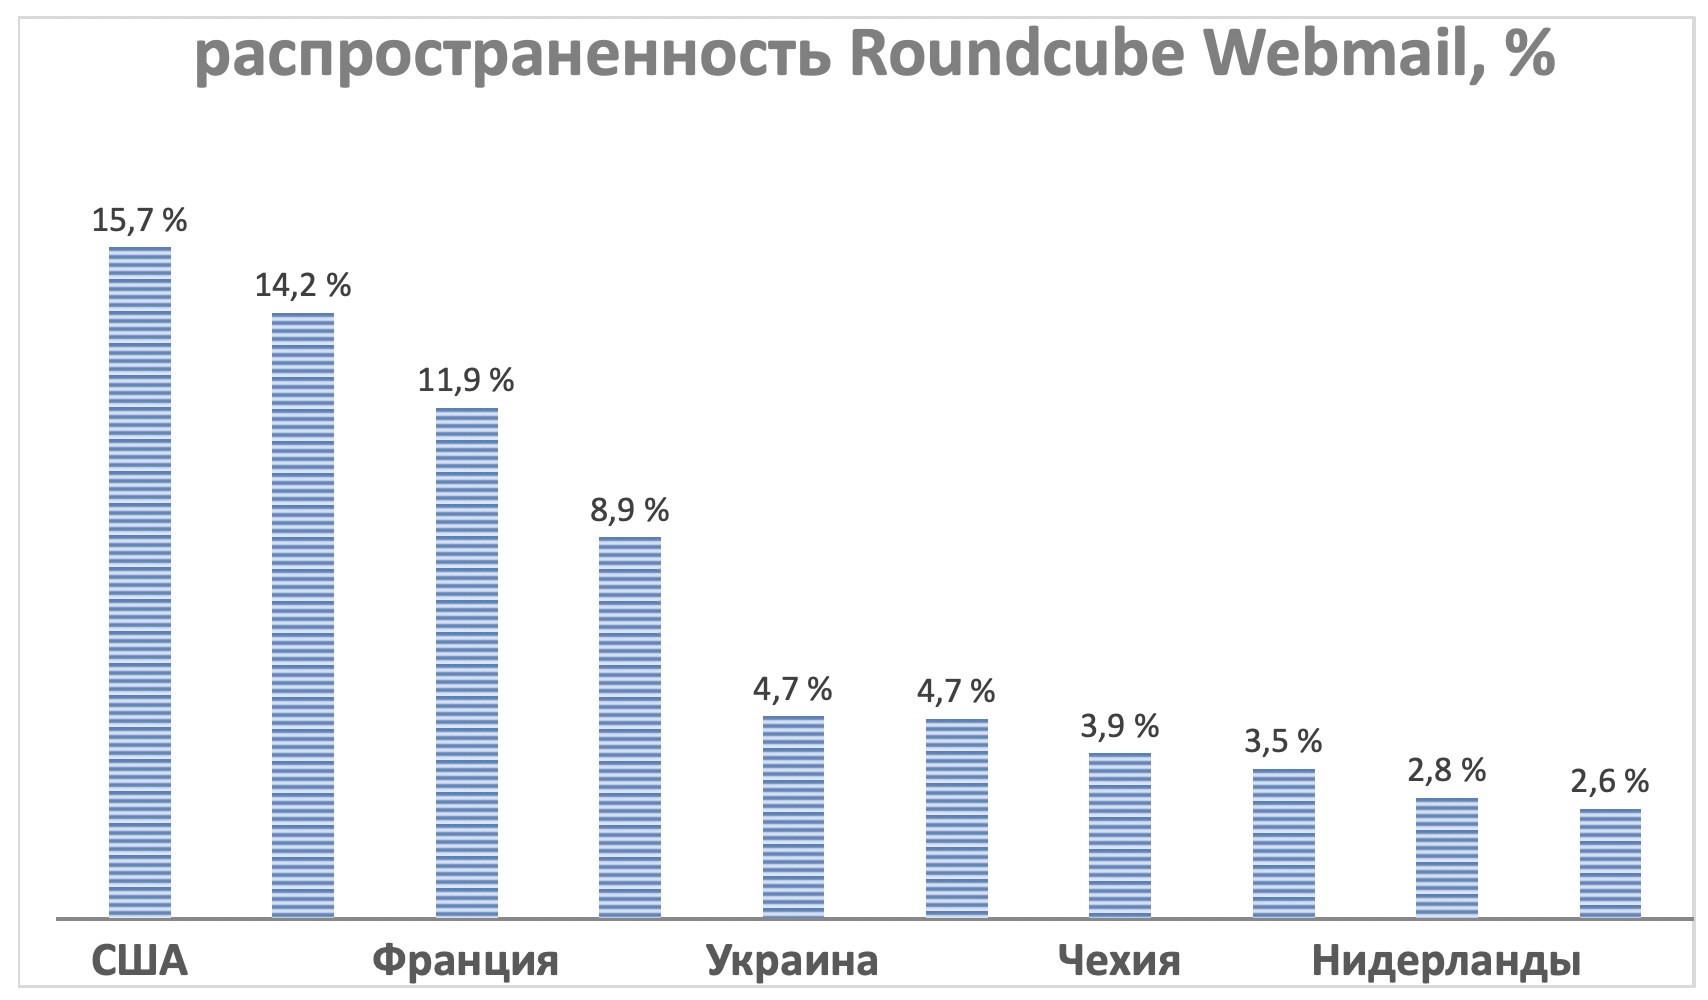
Сканирование интернета показало, что половина серверов Roundcube Webmail расположены в США, Франции, Германии, и Бразилии. В ТОП-10 стран также входит Россия.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru