


Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Компания «Код Безопасности» анонсировала запуск сервиса моделирования кибератак. Новинка позволяет выявить основные этапы вторжения по матрице MITRE ATT&CK и вовремя купировать инцидент, а также выстроить систему предотвращения критичных событий.

Новый сервис использует датасет из 400 сценариев атаки, зафиксированных за последний год. Текущая версия MITRE ATT&CK — 15.1, актуальность матрицы — 08.10.2024; параллельно пользователю выводится информация о том, какие техники закрываются продуктами «Кода Безопасности».

Пользоваться ИБ-сайтом просто:

  1. Выбрать отрасль.
  2. Ознакомиться с ТОП-10 техник, актуальных для данной отрасли (на русском языке).
  3. Выбрать технику.
  4. Просмотреть детализацию.
  5. Визуализировать сценарий.

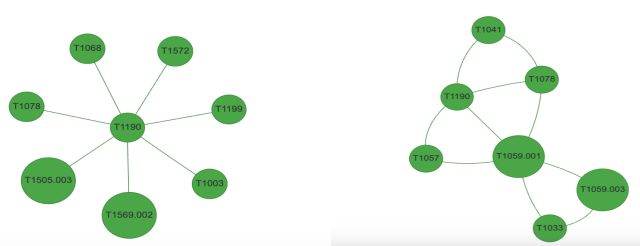
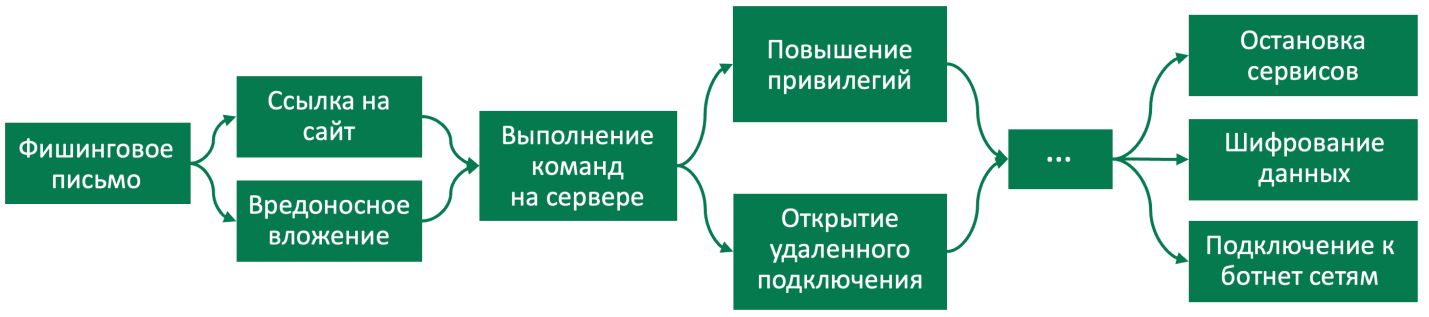
Воспроизвести действия злоумышленников можно двумя способами. Базовая модель отображает часто встречающиеся связи для выбранной техники (до и после ее использования), расширенная — порядок применения смежных техник.


Кибератаки состоят из последовательности действий, при этом взломщики могут пребывать в сети много дней, месяцев и даже несколько лет. Используемые ими сценарии различны, одни уходят в небытие из-за роста осведомленности потенциальных жертв и эффективности защиты, другие популярны и по сей день.

Чтобы пресечь атаку, необязательно фиксировать все действия, совершаемые злоумышленниками. Достаточно определить основные этапы — в этом могут помочь средства моделирования.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru