


Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Код Безопасности запустил сервис моделирования кибератак

Компания «Код Безопасности» анонсировала запуск сервиса моделирования кибератак. Новинка позволяет выявить основные этапы вторжения по матрице MITRE ATT&CK и вовремя купировать инцидент, а также выстроить систему предотвращения критичных событий.

Новый сервис использует датасет из 400 сценариев атаки, зафиксированных за последний год. Текущая версия MITRE ATT&CK — 15.1, актуальность матрицы — 08.10.2024; параллельно пользователю выводится информация о том, какие техники закрываются продуктами «Кода Безопасности».

Пользоваться ИБ-сайтом просто:

  1. Выбрать отрасль.
  2. Ознакомиться с ТОП-10 техник, актуальных для данной отрасли (на русском языке).
  3. Выбрать технику.
  4. Просмотреть детализацию.
  5. Визуализировать сценарий.

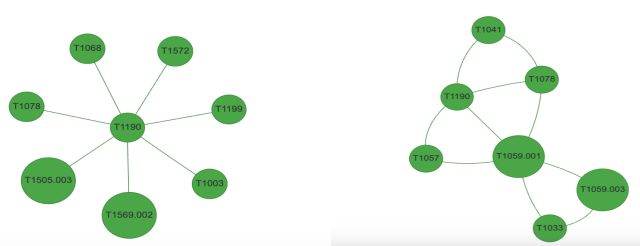
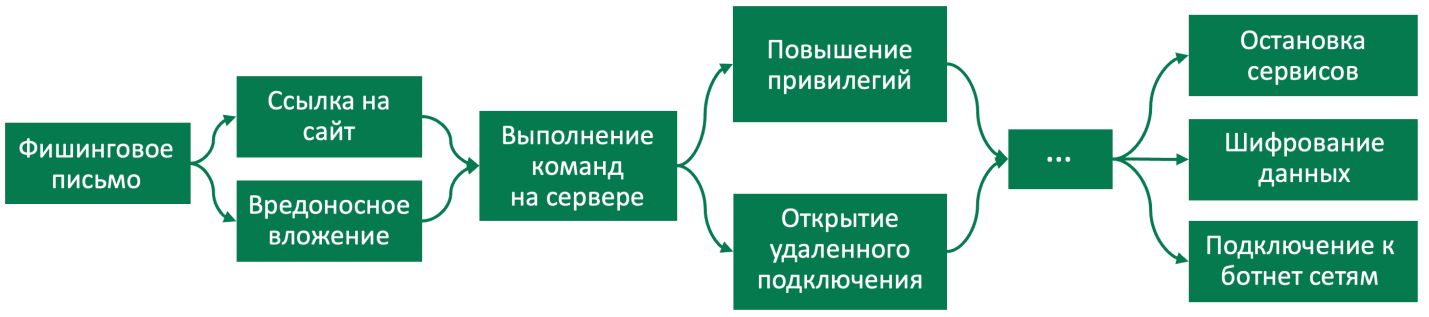
Воспроизвести действия злоумышленников можно двумя способами. Базовая модель отображает часто встречающиеся связи для выбранной техники (до и после ее использования), расширенная — порядок применения смежных техник.


Кибератаки состоят из последовательности действий, при этом взломщики могут пребывать в сети много дней, месяцев и даже несколько лет. Используемые ими сценарии различны, одни уходят в небытие из-за роста осведомленности потенциальных жертв и эффективности защиты, другие популярны и по сей день.

Чтобы пресечь атаку, необязательно фиксировать все действия, совершаемые злоумышленниками. Достаточно определить основные этапы — в этом могут помочь средства моделирования.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru